macOS Tahoe 26.5.1 Correction des arrêts M5 : Extensions réseau
macOS Tahoe 26.5.1 corrige les arrêts inopinés sur les Mac M5 utilisant des extensions réseau de filtrage de contenu. Voici ce qui a changé, les utilisateurs concernés et comment déployer la mise à jour.
Le 1er juin 2026, Apple a publié macOS Tahoe 26.5.1 — une mise à jour de maintenance portant sur un seul problème, avec le numéro de build 25F80 — pour corriger un bug spécifique, limité mais douloureux en pratique : certains Mac équipés du nouveau chip M5 pouvaient s'éteindre de manière inattendue lorsqu'une extension réseau de filtrage de contenu était active. Si vous ne gérez pas un parc Mac en entreprise et que vous n'utilisez pas de VPN de filtrage de contenu comme Cloudflare WARP ou NextDNS, vous ne l'avez probablement jamais rencontré. Mais pour les équipes informatiques ayant déployé des MacBook Pro M5, des iMac M5 et des Mac mini M5 auprès des utilisateurs pionniers ce printemps, le bug était un vrai casse-tête — des mises hors tension de style noyau, aucun journal de panique à analyser, et très peu de trace publique pour partager avec le support du fournisseur de sécurité. Cet article explique ce qui a changé dans la version 26.5.1, ce que sont réellement les extensions réseau de filtrage de contenu sur Apple Silicon, pourquoi le M5 en particulier était apparemment à l'origine du problème, et comment déployer la mise à jour sur un parc géré sans compromettre votre posture de sécurité.
Points clés
- macOS Tahoe 26.5.1 (build 25F80), publié le 1er juin 2026, corrige un seul bug : les Mac avec chip M5 pouvaient s'éteindre de façon inattendue lors de l'utilisation de certaines extensions réseau de filtrage de contenu, couramment présentes dans les infrastructures de sécurité en entreprise.
- Aucun CVE publié. Au début de juin 2026, la page des mises à jour de sécurité d'Apple ne liste pas la version 26.5.1, ce qui en fait une correction de stabilité pure plutôt qu'un correctif de sécurité — mais son installation est fortement recommandée pour tout parc M5 utilisant des filtres basés sur des extensions réseau.
- Les extensions réseau de filtrage de contenu sont le remplacement moderne en espace utilisateur du modèle d'extension noyau déprécié sur macOS. Elles s'exécutent en tant qu'extensions système et constituent le fondement de produits tels que Jamf Protect, Zscaler Client Connector, CrowdStrike Falcon, Cisco Umbrella, Cloudflare WARP, et autres outils d'entreprise similaires.
- Le M5 était uniquement affecté, apparemment en raison d'une interaction entre le nouveau SoC et la manière dont le fournisseur d'extension réseau gérait certains rappels de filtrage de trafic ; Apple n'a pas détaillé la cause principale publiquement.
- Conseils de déploiement informatique : déployez la version 26.5.1 d'abord sur un groupe pilote, vérifiez l'état de santé du fournisseur d'extension réseau via votre MDM, et confirmez que votre fournisseur de sécurité a testé le nouveau build avant un déploiement à l'ensemble du parc. OpenCore Legacy Patcher n'est pas encore compatible 2.4.1, les utilisateurs de matériel ancien sur les builds Tahoe doivent donc attendre.
Ce qui a changé dans macOS Tahoe 26.5.1
La note de version, et ce qu'elle signifie réellement
La note de version d'Apple pour ce build est, selon les standards d'Apple, presque laconique :
« Cette mise à jour corrige un problème où les ordinateurs Mac avec le chip M5 pouvaient s'éteindre de manière inattendue lors de l'utilisation de certaines extensions réseau de filtrage de contenu. »
Cette phrase unique constitue l'intégralité de la correction. Il n'y a pas d'autres changements documentés — pas de retouches d'interface, pas de mise à jour de version Safari, pas de mises à jour de pilotes qu'Apple aurait mentionnées. Le build est passé de 25F71 (livré avec la version 26.5 à mi-mai 2026) à 25F80. Apple réserve généralement ces versions x.y.1 à un seul problème pour les régressions apparues sur le terrain quelques jours ou semaines après le build parent, et 26.5.1 correspond parfaitement à ce schéma : la version 26.5 elle-même était la mise à jour majeure de maintenance de mai, et 26.5.1 suit environ deux semaines plus tard avec un correctif ciblé.
La formulation est importante à deux égards. Premièrement, « chip M5 » — au singulier, explicitement M5, pas « Apple Silicon » en général. Cela implique que le mode de défaillance ne se reproduisait pas sur le matériel M1, M2, M3 ou M4, ce qui est un indice fort qu'un comportement matériel ou une bizarrerie de firmware propre au M5 est impliqué. Deuxièmement, « certaines extensions réseau de filtrage de contenu » — notez le « certaines ». Apple émet une réserve sur le fait que toutes les extensions de filtrage réseau ne déclenchaient pas l'arrêt, ce qui correspond aux rapports de terrain indiquant que seuls certains outils de sécurité en entreprise — et uniquement sous certains profils de trafic — faisaient basculer un Mac M5 dans l'état de défaillance.
Ce que 26.5.1 ne corrige pas
Il est tout aussi important d'être clair sur ce que 26.5.1 ne traite pas :
- Aucun correctif de sécurité CVE. Au 4 juin 2026, la page des mises à jour de sécurité d'Apple (apple.com/security-updates) n'a pas d'entrée pour la version 26.5.1. C'est normal pour les versions de stabilité à problème unique.
- Aucune correction du problème WindowServer sur multi-écrans avec Liquid Glass dans la version 26.5. Si vous rencontrez une forte utilisation CPU de WindowServer avec plusieurs moniteurs en mode Liquid Glass, c'est un problème distinct ; consultez notre article sur le problème de CPU élevé WindowServer dans 26.5 avec Liquid Glass multi-écrans.
- Aucune correction de la limitation thermique du M5 sous charge soutenue. Il s'agit d'une question de conception thermique, pas d'un bug logiciel — consultez notre guide sur la surchauffe et la limitation thermique du MacBook Pro M5.
- Aucune correction du bug de kernel panic lors d'un décalage de fréquence de rafraîchissement que certains utilisateurs ont signalé dans les journaux de la version 26.5.
Si vous cherchez à résoudre l'un de ces problèmes, la version 26.5.1 ne changera rien pour vous.
Taille, build et mécanique de mise à jour OTA
Le programme d'installation delta de la version 26.5.1 est apparemment petit — la plupart des utilisateurs signalent des tailles de téléchargement de quelques centaines de mégaoctets via OTA, avec un seul redémarrage requis. Le programme d'installation combo autonome depuis la page de téléchargements développeur d'Apple est plus volumineux. Étant donné qu'il n'y a pas de modifications affectant le firmware T2 (sans objet sur Apple Silicon), les Mac Apple Silicon récupèrent simplement le nouvel instantané du volume système et redémarrent. Il n'y a pas de composant « RSR » (Rapid Security Response) distinct — il s'agit d'une version point complète.
Que sont réellement les extensions réseau de filtrage de contenu ?
Pour comprendre la correction, il est utile de comprendre ce qui est corrigé.
L'héritage des extensions noyau
Pendant des années, les fournisseurs de sécurité et de réseau sur macOS ont construit leurs produits autour des extensions noyau (kexts) — du code chargé dans l'espace d'adressage du noyau, capable d'observer ou de modifier le trafic, les entrées/sorties de fichiers et le comportement des processus à des niveaux très profonds. Les kexts étaient puissants et très dangereux : un kext mal écrit pouvait provoquer une panique du noyau, et un kext exploité était en pratique un rootkit avec droits root. À partir de macOS Catalina et de manière accélérée avec Big Sur, Apple a déprécié les kexts tiers et les a remplacés par des extensions système en espace utilisateur — du code qui s'exécute en dehors du noyau, communique avec le système via des API bien définies, et peut être chargé et déchargé sans redémarrage.
Pour la mise en réseau, le framework concerné est Network Extension (NetworkExtension.framework), qui expose plusieurs classes de fournisseurs que les vendeurs tiers peuvent sous-classer pour implémenter des comportements spécifiques :
NEFilterDataProvider— inspecte et décide des flux de trafic au niveau applicatif (TCP/UDP), avec des rappels autoriser/refuser/besoin-de-plus-de-données. C'est le point d'entrée principal pour la plupart des produits de « filtrage de contenu » qui bloquent ou réécrivent le trafic flux par flux.NEFilterPacketProvider— opère à une couche inférieure, en voyant les paquets IP bruts et en prenant des décisions d'autorisation/rejet. Utilisé par les outils nécessitant un filtrage de style DNS ou une inspection par paquet sans intercepter des flux entiers.NEDNSProxyProvider— remplace le résolveur DNS système pour l'appareil, permettant aux outils comme NextDNS, Cloudflare 1.1.1.1 for Families, ou les passerelles DNS sécurisées d'entreprise de gérer la résolution de noms.NEPacketTunnelProvider— implémente des tunnels de style VPN, prenant en charge l'ensemble de la gestion des paquets de couche 3.NEAppProxyProvider— gère le proxy par application pour les proxys transparents.
Un « filtre de contenu » selon la terminologie Apple désigne généralement les deux premiers — NEFilterDataProvider et NEFilterPacketProvider. Lorsque vous voyez une entrée dans Réglages Système pour « Filtres » ou « Autoriser [outil] à filtrer le contenu réseau », vous regardez l'un de ceux-ci.
Pourquoi le modèle d'extension système est important ici
Étant donné que ce sont des extensions système, et non des kexts, elles s'exécutent en espace utilisateur et communiquent avec le noyau via XPC. Lorsque quelque chose tourne mal à l'intérieur de l'extension — un bug mémoire, un blocage, une exception — l'extension système elle-même devrait planter sans provoquer de panique du noyau. C'est la promesse architecturale entière.
Mais « devrait » fait beaucoup de travail dans cette phrase. En pratique, les extensions système communiquent toujours avec le code noyau de NetworkExtension qui gère l'interception réelle des flux, et les bugs dans cette couche inférieure — ou dans la façon dont l'extension en espace utilisateur pilote cette couche — peuvent encore se propager en instabilité au niveau du noyau. Un arrêt inattendu sans journal de panique, comme celui que corrige 26.5.1, est un signal fort que la défaillance se produisait dans une région du code où le noyau a décidé que le comportement le plus sûr était de s'éteindre plutôt que de risquer un état corrompu. Apple n'a pas détaillé le mode de défaillance exact, et toute inférence supplémentaire serait spéculative.
Enrôlement : comment un filtre est réellement installé
Sur un Mac géré, une extension réseau de filtrage de contenu arrive généralement par l'une des deux voies suivantes :
- Profil de configuration poussé par MDM avec une charge utile
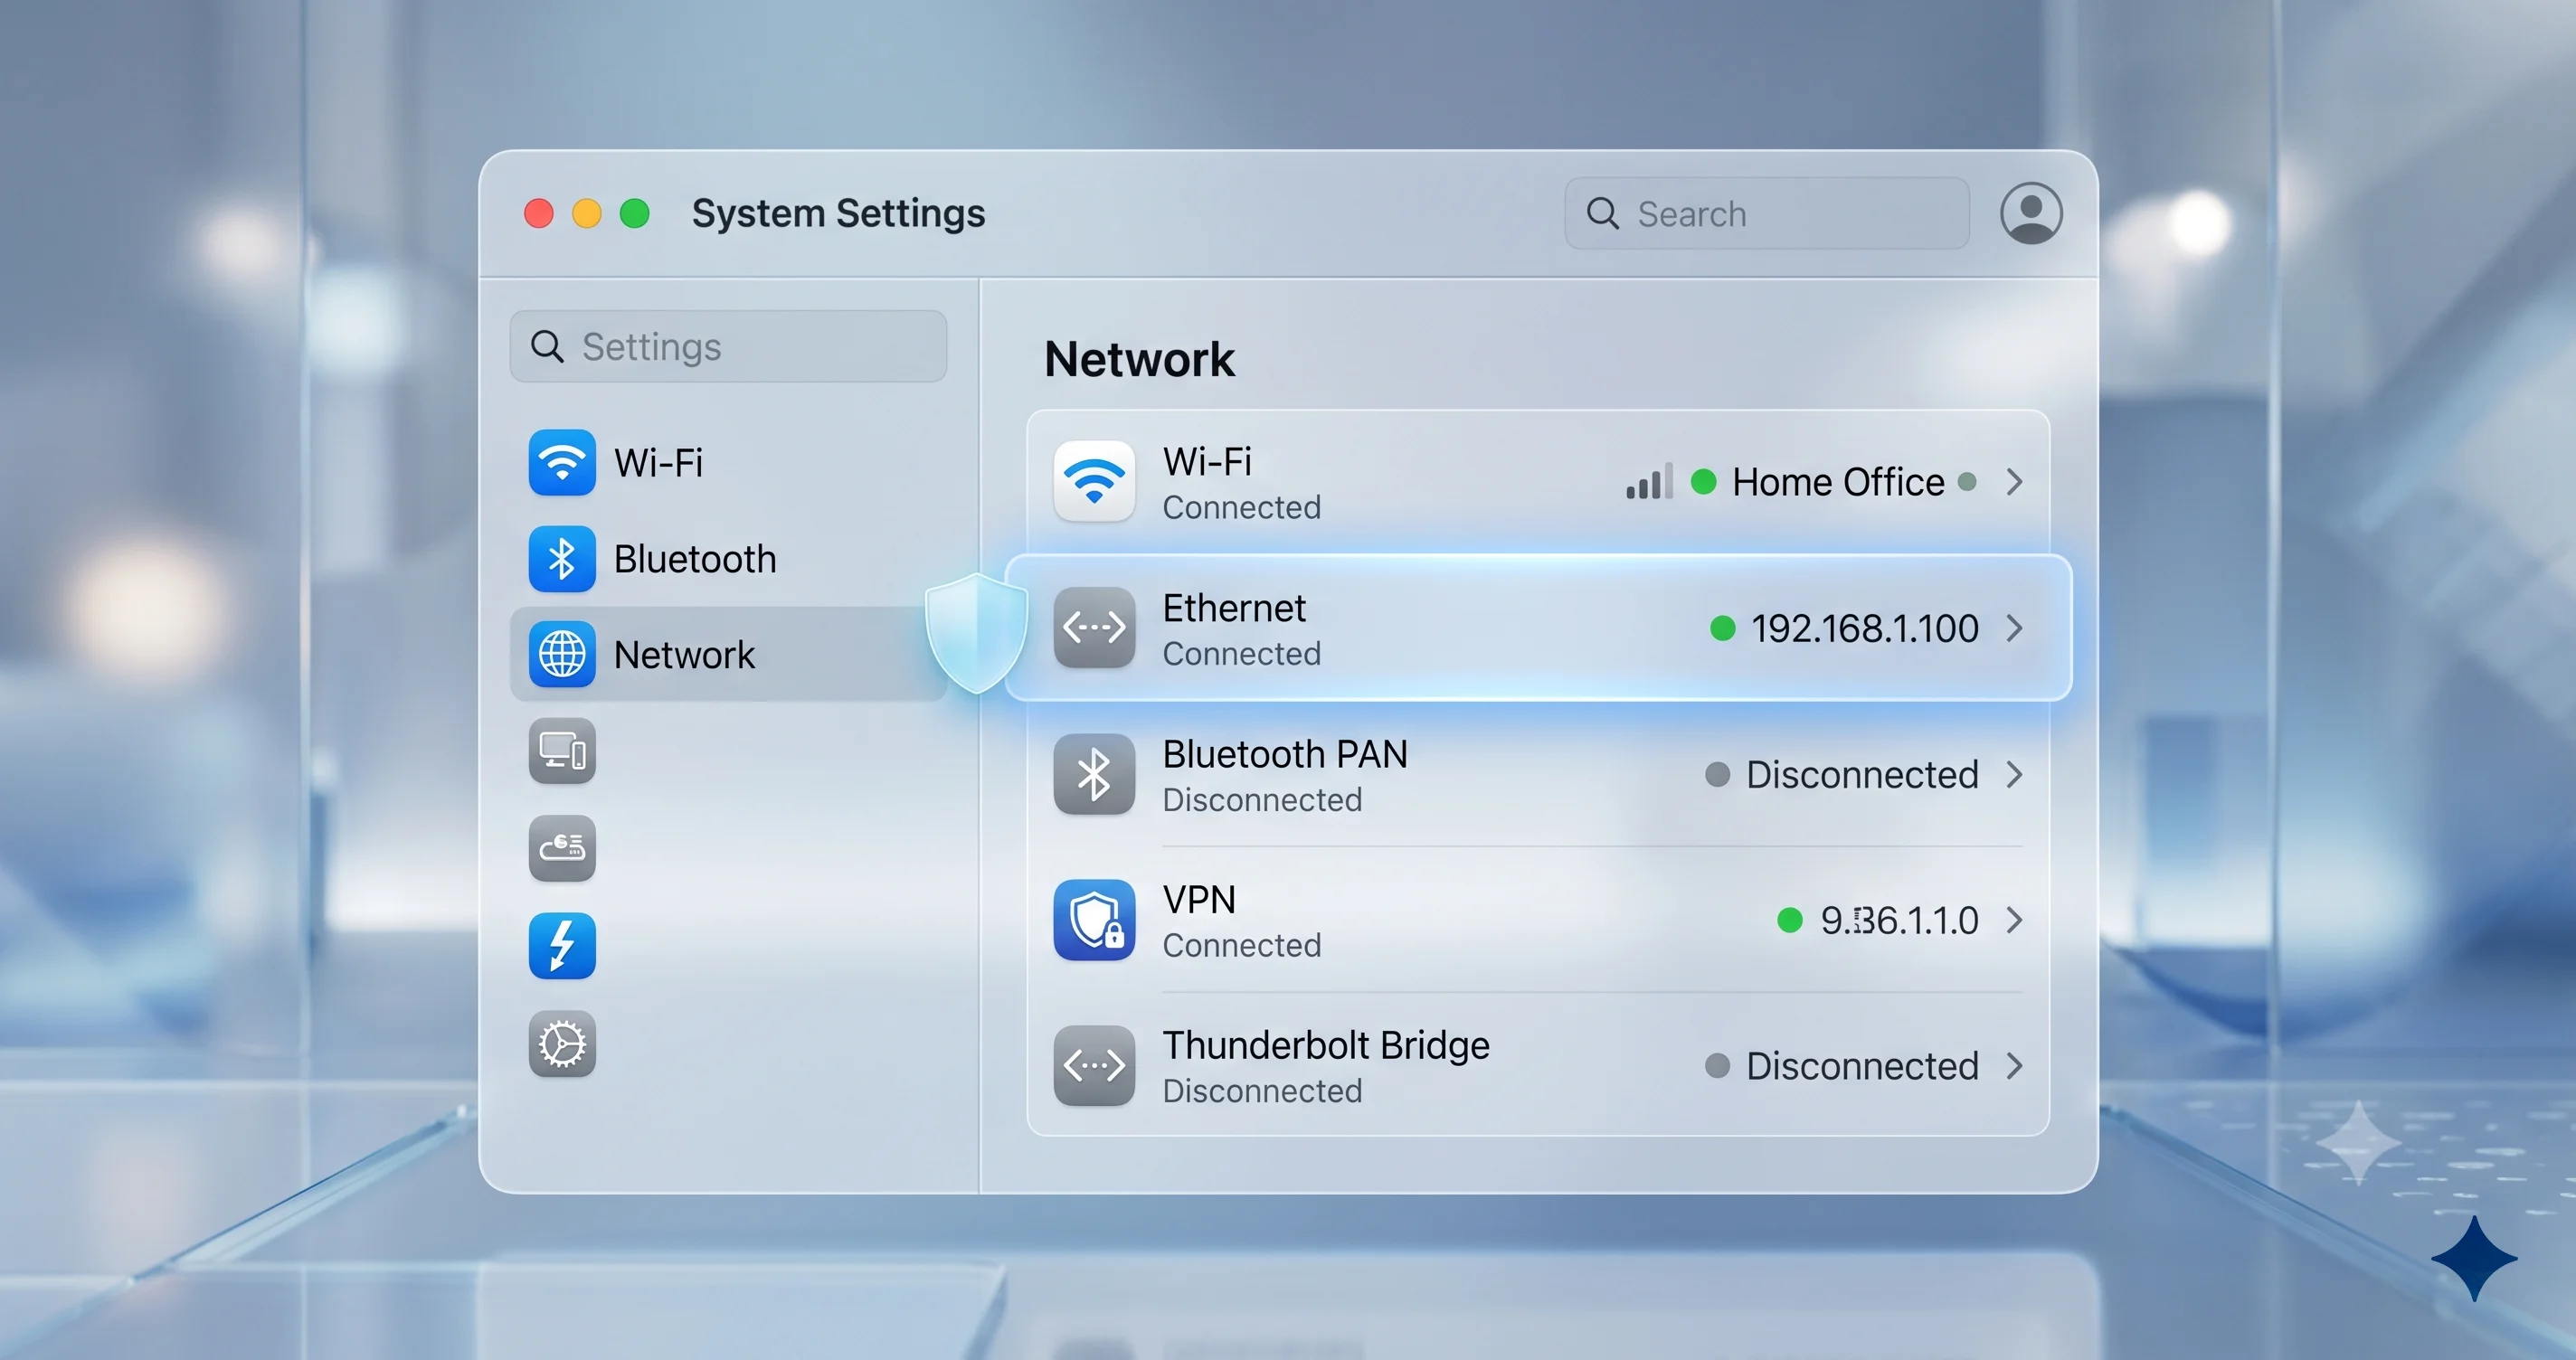
com.apple.webcontent-filterqui nomme l'identifiant de bundle de l'extension système et la classe du fournisseur. L'utilisateur ne reçoit aucune invite de consentement ; l'extension est approuvée car elle a été fournie par le MDM. - Application installée par l'utilisateur avec droit d'extension système. L'utilisateur installe une application (par exemple, un client consommateur de style Cloudflare WARP), l'application demande la permission d'installer une extension système, l'utilisateur clique dans Réglages Système > Général > Éléments de connexion et extensions > Extensions réseau pour approuver, et le système d'exploitation l'exécute ensuite.
Dans les deux cas, une fois active, l'extension apparaît dans systemextensionsctl list et dans le panneau Réseau des réglages en tant que filtre enregistré. À partir de ce moment, chaque flux réseau sur l'appareil passe par la logique de décision du fournisseur.
Pourquoi le M5 était uniquement affecté
C'est là où tout article honnête doit ralentir et émettre des réserves. Apple n'a pas publié d'analyse de cause principale. Ce que nous savons, c'est :
- Le bug se reproduisait spécifiquement sur le matériel M5.
- Il ne se reproduisait pas — ou n'a pas été signalé — sur les M4, M3, M2 ou M1.
- Il nécessitait une extension réseau de filtrage de contenu active.
- Le mode de défaillance était un arrêt inattendu, pas une panique du noyau qui produirait un journal
.panicdans/Library/Logs/DiagnosticReports/.
Au-delà de cela, nous pouvons spéculer prudemment. Le SoC M5, introduit fin 2025, a apporté une nouvelle micro-architecture CPU, une nouvelle architecture GPU, et des enclaves neuronale et de sécurité apparemment mises à jour. Certains de ces changements touchent la façon dont le noyau délègue le travail aux coprocesseurs, et les extensions réseau de filtrage de contenu sont fortement liées aux entrées/sorties — elles sont activées pour chaque décision de flux. Une condition de concurrence sensible au timing qui ne se déclenchait jamais sur les Apple Silicon précédents pourrait, sur les cœurs plus rapides ou différemment pipelinés du M5, tomber juste en dehors de la fenêtre que le code d'origine supposait. Ce type de régression « on ne l'avait jamais vu avant que le matériel soit 15% plus rapide » est courant dans le code réseau bas niveau, mais encore une fois, Apple n'a confirmé rien de tout cela.
Ce qui est confirmé : la correction a été livrée quelques semaines seulement après l'émergence de l'impact visible publiquement, ce qui suggère que la cause principale était identifiable, reproductible localement par Apple, et corrigeable sans toucher la surface d'API Network Extension plus large. Une note de version d'une ligne pour une version x.y.1 à problème unique est cohérente avec une correction ciblée soit d'une condition de concurrence du noyau, soit d'un cas limite de transfert de fournisseur.
La gamme de modèles M5 concernée
Pour référence, en juin 2026, la famille M5 comprend le M5 dans les configurations d'entrée de gamme MacBook Pro, iMac et Mac mini ; le M5 Pro et M5 Max dans les configurations MacBook Pro et Mac Studio haut de gamme ; et le M5 Ultra dans le Mac Studio de très haut de gamme. Les rapports du problème d'arrêt couvraient plusieurs variantes M5 — ce n'était pas exclusif au chip de base. Tout Mac de la famille M5 sous la version 26.5 avec une extension réseau de filtrage de contenu devrait se mettre à jour.
Qui est concerné
Parcs en entreprise et gérés par MDM
C'est le public principal. Toute organisation ayant déployé :
- Des outils de sécurité des terminaux incluant une extension réseau de filtrage de contenu. Des outils tels que Jamf Protect, Zscaler Client Connector, CrowdStrike Falcon, Cisco Umbrella, Cloudflare WARP for Teams, Microsoft Defender for Endpoint, Netskope Client — et des fournisseurs similaires d'extension réseau de filtrage de contenu — installent généralement un
NEFilterDataProviderouNEFilterPacketProviderpour appliquer les politiques. - Des agents de sécurité de filtrage DNS. Les produits qui remplacent le résolveur par
NEDNSProxyProvidertouchent également la pile d'extension réseau, bien que le bug tel que signalé était spécifiquement lié aux fournisseurs de filtrage de contenu, et non aux fournisseurs DNS purs. Prenez des précautions en conséquence. - Des clients de passerelle web sécurisée / SASE. De nombreux clients SASE combinent un tunnel de paquets avec un fournisseur de filtre pour l'application des politiques en ligne.
Si vous avez déployé du matériel M5 auprès d'utilisateurs pionniers dans l'un de ces environnements, vous avez presque certainement vu au moins un ou deux rapports d'arrêt inexpliqué fin mai. La version 26.5.1 est votre correction.
Utilisateurs grand public avec des filtres de contenu
Le bug a également touché les consommateurs, principalement :
- Les utilisateurs de Cloudflare WARP / 1.1.1.1 for Families sur les Mac M5.
- Les utilisateurs de NextDNS, ControlD, AdGuard Pro qui ont installé une extension réseau de filtrage de contenu plutôt que la variante proxy DNS plus simple.
- Les filtres de contrôle parental et de temps d'écran de tiers utilisant l'API de filtrage NE publique.
- Les outils axés sur la confidentialité comme Lulu, LittleSnitch (qui utilise une extension réseau) ou les clients dérivés de PFSense.
Si vous utilisez un Mac grand public avec M5 et que vous avez installé l'un des éléments ci-dessus, mettez à jour.
Qui n'est pas concerné
- Tous les Mac Intel.
- Tous les Mac M1, M2, M3 et M4.
- Les Mac M5 sans extension réseau de filtrage de contenu installée.
- Les Mac M5 sous la version 26.4 ou antérieure (le problème était spécifique à la version 26.5).
Si aucune de ces conditions ne s'applique, la version 26.5.1 s'installe proprement, mais vous vous mettez à jour principalement par hygiène plutôt que par nécessité.
Comment installer macOS Tahoe 26.5.1
Chemin grand public / Mac unique
- Sauvegardez votre travail ouvert et effectuez une sauvegarde. Time Machine ou un
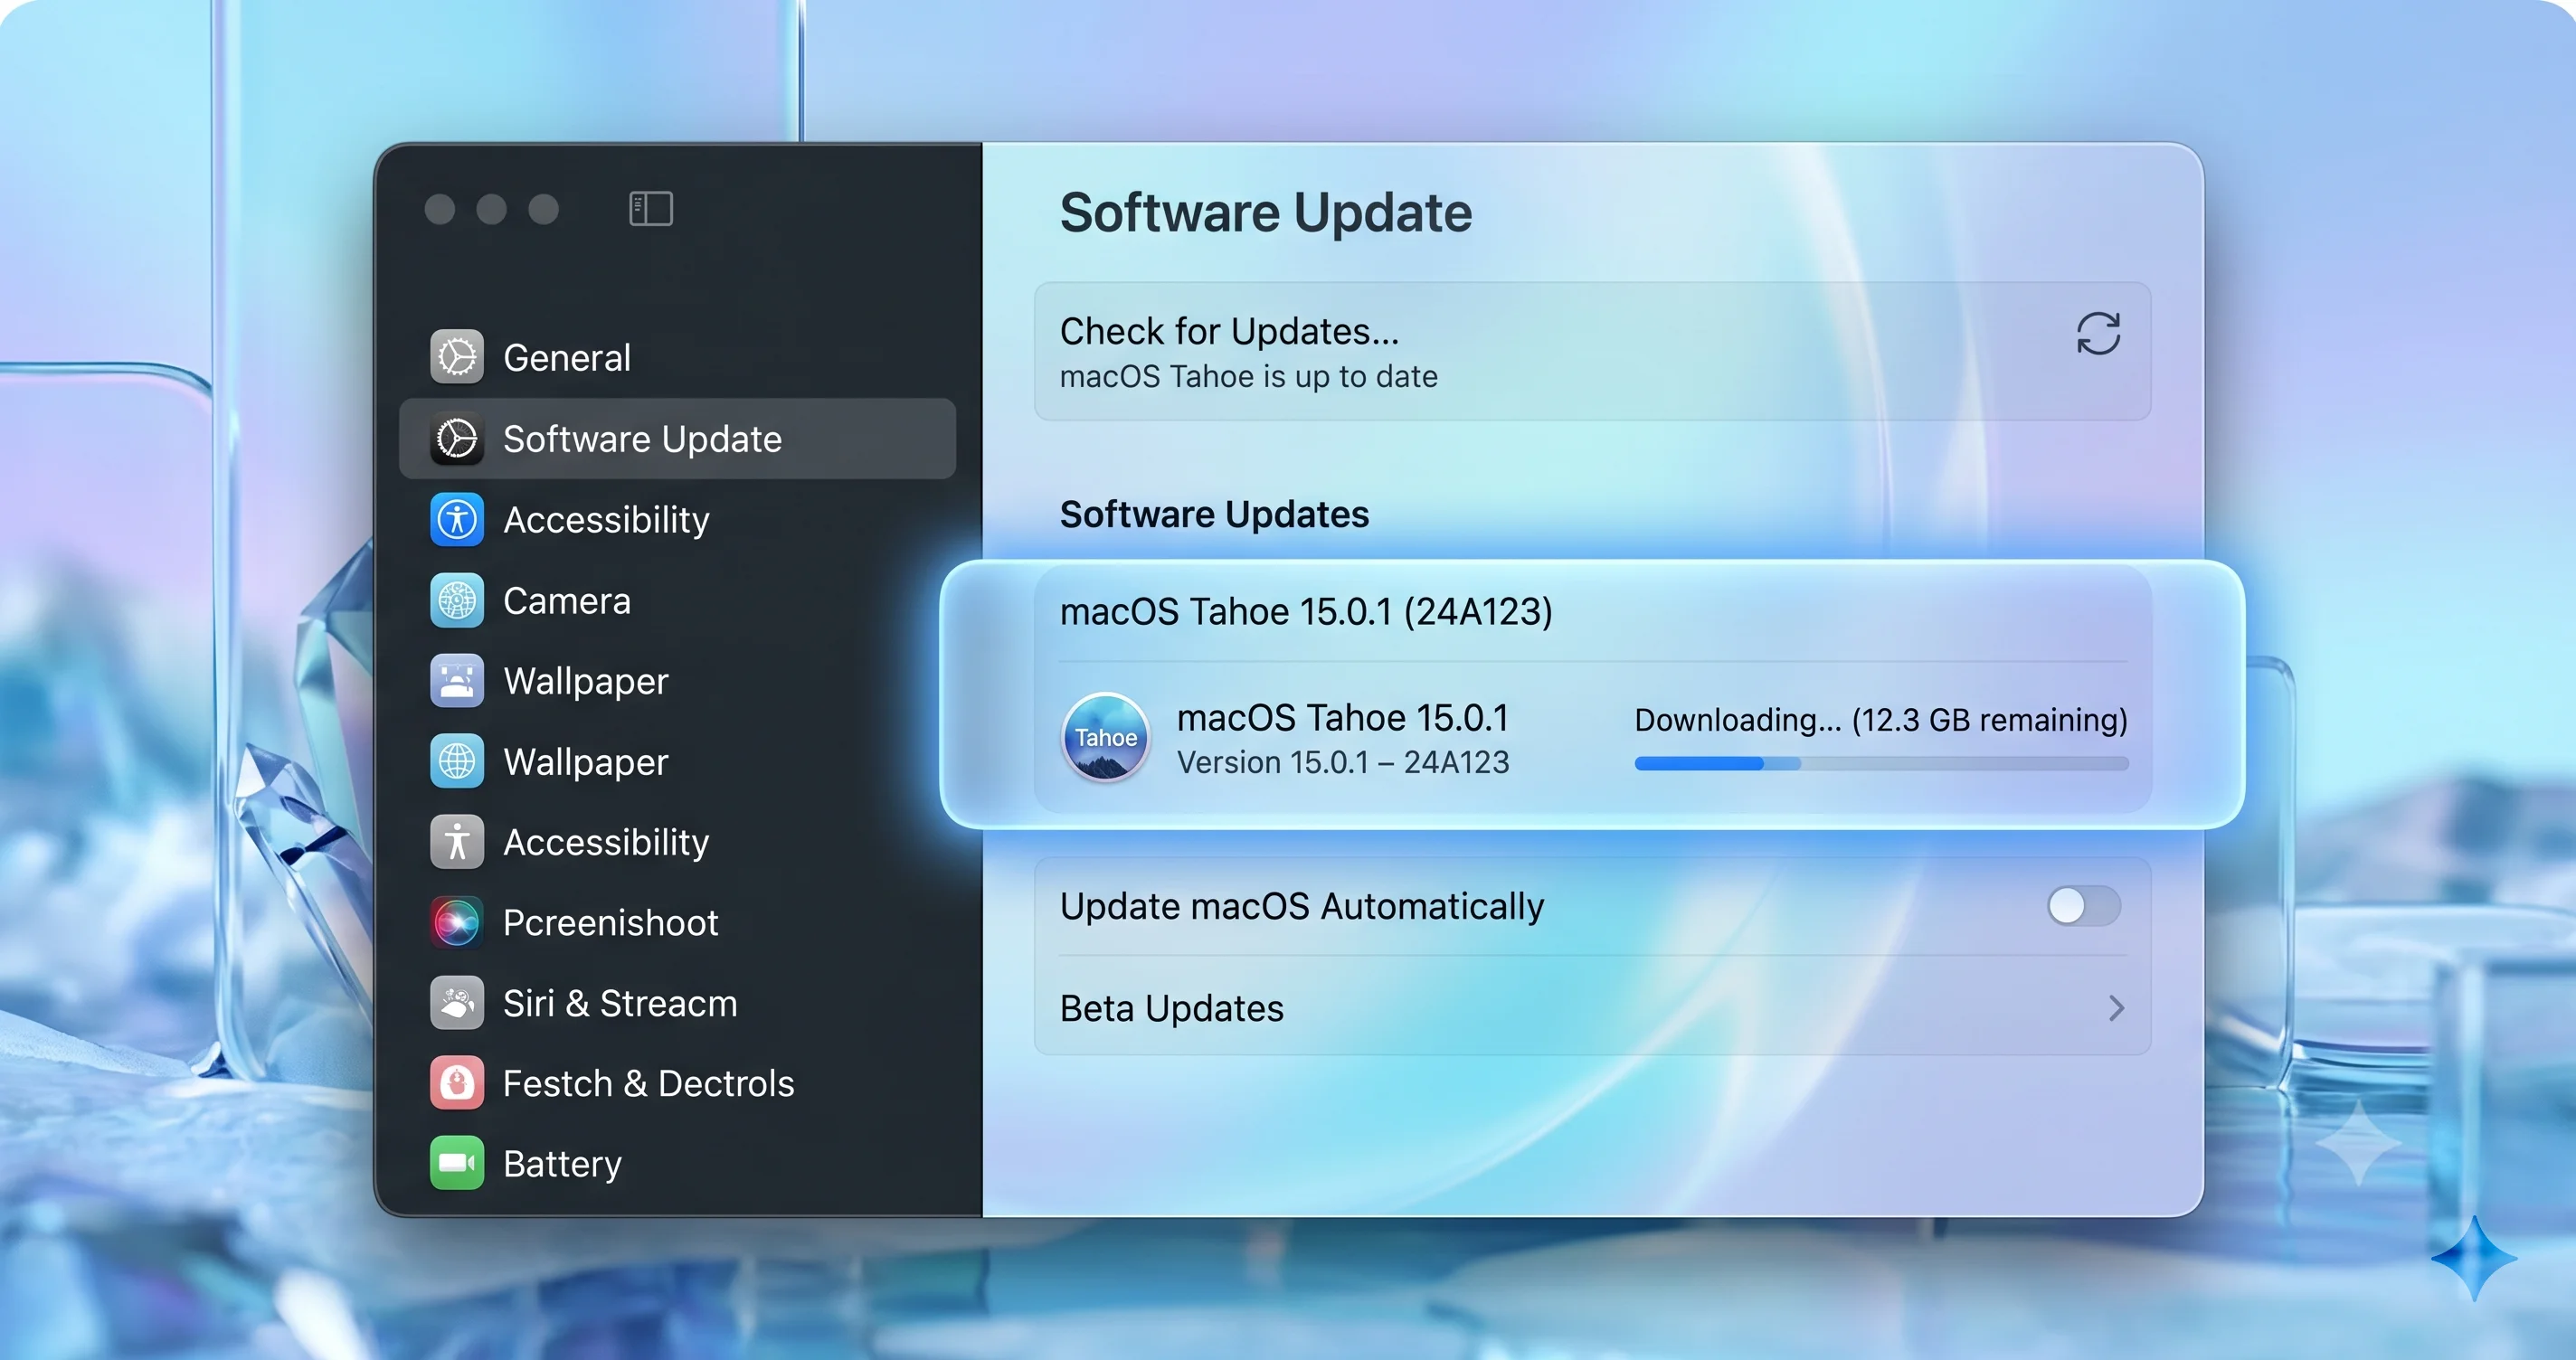
tmutil snapshotrapide est suffisant. - Ouvrez Réglages Système > Général > Mise à jour de logiciels.
- Attendez quelques secondes que la liste des mises à jour se remplisse.
- Cherchez macOS Tahoe 26.5.1 et cliquez sur Mettre à jour maintenant.
- Authentifiez-vous, acceptez la licence et laissez l'installation se dérouler. Le Mac redémarrera une fois.
- Après le redémarrage, vérifiez le build en ouvrant À propos de ce Mac et en confirmant Version 26.5.1 (25F80).
L'ensemble du processus prend généralement 10 à 20 minutes sur Apple Silicon, selon la vitesse de téléchargement.
Chemin MDM / parc
Pour les administrateurs Mac, la mécanique d'installation est la même, mais l'orchestration est différente :
- Jamf Pro : poussez la mise à jour du système d'exploitation via le plan de mise à jour logicielle ou la commande
MDMciblant26.5.1. UtilisezInstallAction: InstallForceRestartpour piloter effectivement l'installation sur les appareils gérés ; sinon l'utilisateur sera invité. - Mosyle / Kandji / Workspace ONE : déclenchement via la politique de mise à jour du système d'exploitation géré standard. Au début de juin 2026, tous les principaux MDM ont présenté la version 26.5.1 comme cible installable.
- Apple Business Manager + DEP : les nouveaux déploiements M5 récupèreront automatiquement la version 26.5.1 une fois que vous aurez autorisé le build dans votre application de la « version minimale du système d'exploitation ».
Pour une analyse approfondie des mécaniques de politique à l'échelle du parc, consultez notre guide de déploiement en entreprise macOS Tahoe.
Conseils de déploiement informatique
Une correction à bug unique est l'un des types de versions point les plus sûrs à déployer, mais « plus sûr » ne signifie pas « passer outre la mise en scène ». Voici le plan d'action.
Déployer d'abord sur un groupe pilote
Même si 26.5.1 est une petite mise à jour, la nature même de la correction est qu'elle change la façon dont le système d'exploitation interagit avec les extensions réseau de filtrage de contenu. Si votre fournisseur de sécurité dispose d'une logique personnalisée dépendant d'un comportement spécifique des extensions réseau, vous voulez découvrir la régression sur cinq Mac M5, pas cinq cents.
Une structure pilote praticable :
- Jours 0 à 2 : Poussez la version 26.5.1 sur le matériel M5 de votre propre équipe informatique. Surveillez les nouveaux journaux liés aux extensions réseau.
- Jours 3 à 7 : Poussez vers un groupe pilote de 5 à 10 % de la population M5 plus large. Incluez au moins un utilisateur de chaque profil de flux de travail principal (ingénierie, finance, design, direction).
- Jours 7 à 14 : Élargissez au déploiement général M5 si le groupe pilote est sain.
- Jour 14+ : Poussez sur les Mac non-M5 dans le cadre de l'hygiène normale.
Vérifier l'état de santé des extensions réseau via MDM
Avant et après le déploiement, vous voulez une télémétrie confirmant que l'extension réseau de filtrage de contenu est chargée et active. La plupart des MDM exposent ceci via des groupes intelligents / requêtes d'appareils sur :
- Le statut de chargement
systemextensionpour l'identifiant de bundle du fournisseur - La présence de la charge utile « Filtre de contenu » dans les profils installés
- Si l'utilisateur a une invite « Autoriser [extension] à filtrer le contenu » en attente
Si votre MDM n'expose pas l'état de santé spécifique aux extensions réseau, un attribut d'extension personnalisé / script peut interroger systemextensionsctl list et signaler si l'identifiant de bundle pertinent affiche activated enabled.
Confirmer la certification du fournisseur
Avant de pousser la version 26.5.1 à l'ensemble du parc, vérifiez la matrice de compatibilité de votre fournisseur de sécurité. Au début de juin 2026, la plupart des fournisseurs de sécurité en entreprise ont soit testé explicitement avec la version 26.5.1, soit reconduit leur certification 26.5 (parce que la surface d'API NE n'a pas changé ; la correction est interne). Mais vérifiez, ne supposez pas — les tableaux « pris en charge » des fournisseurs font la différence entre un vendredi tranquille et un incident de six heures.
Si votre fournisseur n'a pas encore certifié le build, la décision pratique est entre :
- Attendre quelques jours pour la certification, ce qui signifie laisser les utilisateurs M5 sur la version 26.5 avec le risque d'arrêt connu.
- Pousser la version 26.5.1 de toute façon parce que le risque d'arrêt M5 l'emporte sur le risque (faible) d'un build non certifié mais compatible avec l'API.
La plupart des équipes choisissent l'option 2 si elles ont un parc M5 significatif, mais c'est un jugement.
Mettre à jour les politiques d'enrôlement / version minimale du système d'exploitation
Une fois que vous avez déployé la version 26.5.1, relevez le plancher de votre « version minimale du système d'exploitation autorisée » à 26.5.1 pour la population M5. Cela empêche les retours en arrière accidentels et garantit que les nouveaux enrôlements M5 récupèrent immédiatement la correction.
Communiquer clairement avec les utilisateurs finaux
L'une des parties sous-estimées d'un déploiement de mise à jour à l'échelle du parc est la communication aux utilisateurs. Pour la version 26.5.1 spécifiquement, le message que vous voulez faire passer ressemble à : « Nous poussons une petite mise à jour macOS cette semaine. Elle corrige un problème où certains Mac pouvaient s'éteindre de façon inattendue pendant que notre outil de sécurité fonctionnait. Cela prend environ 10 minutes et nécessite un redémarrage. Sauvegardez votre travail avant [heure/date]. » Évitez le jargon technique — la plupart des utilisateurs ne savent pas ou ne se soucient pas de ce qu'est une extension réseau, et l'expliquer ne fait que créer des questions d'assistance. Dites-leur quel est l'avantage visible (plus d'arrêts aléatoires), ce qu'ils doivent faire (sauvegarder et laisser l'installation se faire), et combien de temps cela prend.
Pour les utilisateurs qui repoussent le calendrier de mise à jour, un court report (24 à 72 heures) est généralement un compromis raisonnable. Au-delà, le risque d'arrêts inopinés supplémentaires l'emporte sur l'inconvénient d'un redémarrage non planifié, et la plupart des MDM vous permettent de forcer la mise à jour après une période de grâce configurable.
Suivre les résultats
Après le déploiement, surveillez votre file de tickets du service d'assistance et votre tableau de bord de gestion des terminaux pendant deux semaines. Les métriques qui comptent :
- Les rapports d'arrêt inattendu sur le matériel M5 devraient tomber à pratiquement zéro après la mise à jour. S'ils ne le font pas, vous pourriez être confronté à un problème matériel distinct ou à un second bug lié aux extensions réseau.
- Le taux d'activation du fournisseur d'extension réseau devrait rester stable ou s'améliorer. S'il diminue, votre outil de sécurité peut avoir un problème avec le nouveau build.
- Les plaintes concernant l'autonomie et la thermique ne devraient pas changer. Si elles augmentent, il se passe autre chose — probablement une interaction sans rapport entre 26.5.1 et une application spécifique.
Une courbe post-mise à jour propre vous donne la confiance nécessaire pour déployer la prochaine version point plus rapidement.
Dépannage élargi des extensions réseau
Même avec la version 26.5.1 installée, les problèmes liés aux extensions réseau sont parmi les tickets d'assistance les plus courants et les plus frustrants sur macOS. Voici un flux de travail de dépannage général.
Symptôme : l'extension ne se charge pas
Si systemextensionsctl list affiche l'extension comme waiting for user ou inactive, l'utilisateur ne l'a pas approuvée. Guidez-le à travers Réglages Système > Général > Éléments de connexion et extensions > Extensions réseau et activez l'entrée concernée. Pour les environnements gérés par MDM, assurez-vous que la charge utile com.apple.system-extension-policy inclut l'identifiant d'équipe du fournisseur afin que le consentement soit préempté.
Symptôme : l'extension se charge mais le trafic est abandonné ou bloqué
Cela signifie généralement que le moteur de politique du fournisseur d'extension réseau prend trop de temps pour décider des flux, atteint un délai d'attente interne et adopte par défaut le refus. Vérifiez les journaux du fournisseur (log show --predicate 'subsystem == "<vendor.subsystem>"' --last 1h). Redémarrez l'extension système via le mode systemextensionsctl developer si vous testez, ou via l'interface du fournisseur en production.
Symptôme : les requêtes DNS fuient ou échouent
Si vous avez configuré à la fois un NEDNSProxyProvider et un NEFilterDataProvider, l'ordre des opérations est important. Le proxy DNS intercepte les requêtes avant qu'elles n'atteignent le filtre ; une mauvaise configuration se manifeste souvent par le fait que certaines applications résolvent correctement et d'autres non. C'est rarement un bug — c'est presque toujours un mauvais ordonnancement de la pile de politiques.
Symptôme : l'extension rend le Mac lent
Les fournisseurs de filtrage de contenu voient chaque flux, et un moteur de politique mal réglé peut ajouter une latence par flux qui se cumule. Profilez avec nettop -m route pour voir le volume de flux ; si vous constatez des centaines de nouveaux flux par seconde sur un système qui est principalement inactif, quelque chose sur la machine se comporte mal (souvent une application Electron qui rétablit des connexions WebSocket).
Symptôme : arrêts inopinés (le cas 26.5.1)
Si vous constatez encore des arrêts inopinés sur un Mac M5 après l'installation de la version 26.5.1, ce n'est plus le bug qui a été corrigé. Traitez-le comme un nouvel incident : collectez un sysdiagnose, vérifiez pmset -g log pour les entrées SleepWakeFailure / Sleep Wake hang, et ouvrez un rapport Feedback Assistant en référençant la version 26.5.1. Il vaut également la peine d'exclure le matériel — un arrêt lié à l'alimentation sans journal de panique sur Apple Silicon peut également indiquer un problème de batterie ou d'alimentation.
Pour plus d'informations sur le diagnostic de cette classe de défaillances, consultez notre article sur les paniques du noyau Mac et les redémarrages aléatoires dans la version 26.5.
Symptôme : iMessage et Continuité se cassent après la mise à jour NE
Parfois, après qu'une extension réseau de filtrage de contenu est rechargée ou reconfigurée suite à une mise à jour système, le trafic des services d'identité Apple (iMessage, relais FaceTime, enregistrement Continuity Handoff) se retrouve dans un état semi-bloqué. Si vous constatez que la synchronisation iMessage s'arrête entre appareils juste après l'installation de la version 26.5.1, consultez notre article sur iMessage qui ne se synchronise pas entre Mac et iPhone sur macOS Tahoe. La correction consiste généralement à autoriser les plages *.push.apple.com et *.icloud.com d'Apple dans la politique NE, ce que la plupart des modèles de filtres d'entreprise font déjà par défaut.
Commandes de diagnostic utiles
Pour les administrateurs Mac souhaitant une boîte à outils de triage rapide, les commandes suivantes valent la peine d'être mises en signet :
systemextensionsctl list— affiche chaque extension système installée avec l'identifiant de bundle, l'identifiant d'équipe, la version et l'état. Le drapeau[activated enabled]est ce que vous voulez pour un filtre de contenu sain.log show --predicate 'subsystem == "com.apple.networkextension"' --last 30m— affiche les événements du framework NE des 30 dernières minutes, incluant les transitions de démarrage/arrêt du fournisseur et les changements d'état d'approbation.pmset -g log | grep -i -E 'shutdown|wake'— journal du sous-système de gestion de l'alimentation d'Apple. Recherchez les entréesCause: 0x...proches des arrêts inopinés ; le code de cause peut donner des indices sur les origines thermiques, d'alimentation ou initiées par le logiciel.nettop -m route -p <pid>— comptages de flux par processus. Utile pour confirmer si le fournisseur d'extension réseau voit réellement des flux.sudo sysdiagnose -f /tmp/— capture un instantané système complet pour les tickets d'assistance du fournisseur.
Ces commandes ne corrigent rien par elles-mêmes, mais elles font la différence entre « l'utilisateur a dit que le Mac s'est éteint » et « voici l'entrée du journal pmset à 14:32:07 montrant un événement kIOPMSleepReasonClamshell suivi d'un arrêt brutal deux secondes plus tard. »
Le correctif frère SMB-Mount Restart dans la version 26.5
Il convient de noter que la version 26.5 elle-même a livré un correctif lié aux redémarrages plus tôt ce printemps : un problème de longue date où le montage de certains partages SMB pouvait déclencher une cascade de redémarrages sur certains Mac a été corrigé dans le build parent 26.5. Si vous êtes passé à la version 26.5 depuis la version 26.4 ou antérieure et que vous utilisez un flux de travail de fichiers intensif en SMB (édition vidéo adossée à un NAS, répertoires home réseau, partages départementaux), vous avez déjà obtenu cette correction. La version 26.5.1 concerne uniquement l'arrêt M5/NE — ce sont des problèmes distincts, mais ils sont parfois confondus dans les discussions informelles parce que les deux se manifestent par « le Mac redémarre de manière inattendue ».
Si vous constatez encore des redémarrages liés à SMB sur la version 26.5.1, le problème est presque certainement votre serveur SMB spécifique (version Samba, bizarreries d'émulation AFP, expiration du jeton Kerberos) plutôt que le système d'exploitation. Vérifiez log show --predicate 'subsystem == "com.apple.smb"' --last 1h.
OCLP et les Mac non pris en charge
Si vous utilisez OpenCore Legacy Patcher avec un Mac non pris en charge fonctionnant sur un build Tahoe patché, n'installez pas la version 26.5.1 pour l'instant. OCLP 2.4.1 n'est pas encore publié avec la compatibilité 26.5.1 au début de juin 2026, et mettre à jour le système d'exploitation en avance sur le patcher peut vous laisser sans pilotes graphiques ou Wi-Fi fonctionnels. Attendez que l'équipe OCLP publie une version compatible avant de continuer.
Les Mac patchés par OCLP ne font pas partie de l'univers M5 par définition — ce sont des anciens matériels Intel. Donc bien que vous n'ayez pas besoin de la version 26.5.1 pour la correction M5, vous ne voulez pas non plus casser une installation fonctionnelle pour une correction qui ne vous concerne pas.
Résolution des problèmes courants
Problème : la version 26.5.1 n'apparaît pas dans Mise à jour de logiciels
Solution : Tout d'abord, confirmez que vous êtes sur la version 26.5 (pas un build plus ancien ou une version bêta 27). Si vous utilisez la graine bêta développeur 27, la version 26.5.1 ne sera pas proposée. Si vous êtes sur la version 26.5 et que vous ne voyez toujours pas la mise à jour, essayez sudo softwareupdate --list --include-config-data. Si la commande la trouve mais que Réglages Système ne la trouve pas, redémarrez et vérifiez à nouveau — le catalogue de l'interface graphique peut avoir un retard d'une heure ou deux.
Problème : la mise à jour se télécharge mais ne parvient pas à s'installer
Solution : C'est généralement un problème d'espace libre. Les mises à niveau macOS nécessitent 25 à 35 Go d'espace libre même pour les petites versions point, car le système crée un instantané scellé du volume existant avant l'échange. Vérifiez À propos de ce Mac > Stockage et libérez de l'espace. Si vous avez suffisamment d'espace et échouez quand même, exécutez sudo softwareupdate --fetch-full-installer --full-installer-version 26.5.1 depuis le Terminal et réessayez.
Problème : après la mise à jour, le fournisseur NE affiche « nécessite une approbation »
Solution : Certaines extensions système doivent re-solliciter une approbation après un événement majeur de mise à jour du système d'exploitation. Allez dans Réglages Système > Général > Éléments de connexion et extensions > Extensions réseau et activez le fournisseur. Dans les environnements gérés par MDM, re-poussez les profils de politique d'extension système et de filtre de contenu ; l'extension devrait s'approuver automatiquement.
Problème : le fournisseur NE fonctionne mais l'outil de sécurité signale « déconnecté »
Solution : L'extension réseau est chargée mais la connexion au plan de contrôle en amont vers le cloud du fournisseur est interrompue. Vérifiez que la résolution DNS fonctionne (dig vendor.cloud.com) et que l'appareil est sur un réseau qui autorise les ports concernés. Redémarrez l'agent en espace utilisateur du fournisseur ; l'extension réseau se rattachera.
Problème : le Mac M5 s'est encore éteint de manière inattendue après la version 26.5.1
Solution : S'il s'agit d'un événement unique isolé, surveillez la récurrence. Si cela se répète, ce n'est pas le bug qui a été corrigé. Capturez un sysdiagnose immédiatement après le prochain redémarrage (sudo sysdiagnose), vérifiez /Library/Logs/DiagnosticReports/ pour tout rapport .panic ou .shutdown, vérifiez pmset -g log | grep -i shutdown pour la vue du système d'exploitation sur l'événement, et soumettez un rapport Feedback Assistant. Excluez également le matériel (un problème d'alimentation peut se présenter de manière similaire).
Problème : certains utilisateurs pilotes sur la version 26.5.1 signalent une navigation web plus lente
Solution : C'est presque certainement le moteur de politique de votre extension réseau de filtrage de contenu, pas le système d'exploitation. Vérifiez les journaux du fournisseur pour la latence des décisions de filtrage. Si le fournisseur propose une fonctionnalité « contourner pour les destinations connues comme sûres », activez-la. À titre de diagnostic, désactivez temporairement l'extension réseau (dans un environnement contrôlé) et chronométrez quelques chargements de pages.
Problème : certains utilisateurs signalent qu'ils ne voient pas l'entrée de Mise à jour de logiciels mais l'administrateur peut
Solution : Vérifiez si votre MDM a défini un délai géré sur les mises à jour du système d'exploitation visibles par les utilisateurs (par exemple, un report de 14 jours). Les reports gérés masquent les mises à jour dans l'interface graphique jusqu'à l'expiration du report, même si la mise à jour est disponible. Ajustez la politique de report si vous souhaitez que les utilisateurs installent immédiatement.
FAQ
macOS Tahoe 26.5.1 inclut-il des correctifs de sécurité ?
Au début de juin 2026, Apple n'a pas publié la version 26.5.1 sur sa page des mises à jour de sécurité, ce qui signifie qu'il n'y a pas de CVE documentés dans ce build. C'est purement un correctif de stabilité pour le bug d'arrêt NE de filtrage de contenu M5. Cela dit, vous devriez quand même l'installer sur le matériel concerné — un arrêt inattendu est lui-même un problème de disponibilité qui vaut la peine d'être éliminé.
Je ne suis pas sur M5. Dois-je quand même installer la version 26.5.1 ?
Oui, mais vous n'avez pas besoin de vous précipiter. La correction est spécifique au M5, donc le matériel non-M5 ne bénéficie d'aucun avantage direct, mais installer la version 26.5.1 vous maintient sur la base de référence prise en charge actuelle, ce qui simplifie les futures mises à jour et garantit que votre système d'exploitation correspond à ce que votre équipe informatique a standardisé. Il n'y a pas de régression connue dans la version 26.5.1 qui ferait vouloir aux utilisateurs non-M5 de la passer.
Quel est le numéro de build de macOS Tahoe 26.5.1 ?
Le numéro de build est 25F80, remplaçant le 25F71 (qui était macOS Tahoe 26.5). Vous pouvez vérifier en cliquant sur le menu Apple, en sélectionnant À propos de ce Mac, et en cliquant sur le numéro de version pour révéler le build. Les notes de version développeur d'Apple confirment que 25F80 est le build de version publique.
CrowdStrike, Zscaler, Jamf Protect et autres outils similaires sont-ils certifiés pour la version 26.5.1 ?
Nous ne pouvons pas faire de déclarations de compatibilité globales pour des fournisseurs spécifiques. Vérifiez toujours la matrice de compatibilité officielle de votre fournisseur. Cela dit, étant donné que la surface d'API NE publique est inchangée dans la version 26.5.1 (c'est un correctif interne côté noyau), la plupart des fournisseurs qui prenaient en charge la version 26.5 prendront en charge la version 26.5.1 sans nouveau cycle de certification. Confirmez avec votre fournisseur avant le déploiement à l'ensemble du parc.
Puis-je revenir de la version 26.5.1 à la version 26.5 si j'ai un problème ?
Pas facilement. macOS ne prend pas officiellement en charge la rétrogradation des versions point ; vous devrez effacer et réinstaller l'ancienne version depuis un programme d'installation amorçable, puis restaurer depuis une sauvegarde avant la mise à jour. En pratique, presque personne n'a besoin de rétrograder depuis la version 26.5.1 — les changements sont minimes. Si vous êtes nerveux, faites un instantané Time Machine avant d'installer.
La version 26.5.1 affecte-t-elle l'autonomie ou les performances du M5 ?
Aucun rapport au début de juin 2026 n'indique de régression de l'autonomie ou des performances avec la version 26.5.1. La correction est un changement étroit côté noyau sans effet comportemental plus large. Si vous constatez un changement soudain d'autonomie après la mise à jour, suspectez un processus incontrôlé plutôt que la mise à jour du système d'exploitation elle-même ; vérifiez l'onglet Énergie de Moniteur d'activité.
Que doivent faire les consommateurs utilisant Cloudflare WARP ou NextDNS sur M5 ?
Installez la version 26.5.1 via Réglages Système > Général > Mise à jour de logiciels. Il n'est pas nécessaire de désinstaller ou de reconfigurer votre client de filtrage de contenu au préalable. Après le redémarrage, vérifiez que votre filtre est toujours actif en vérifiant l'entrée concernée dans Réglages Système > Général > Éléments de connexion et extensions > Extensions réseau, et c'est tout.
Y a-t-il une mise à jour séparée pour iOS, iPadOS ou visionOS en parallèle avec la version 26.5.1 ?
Non. macOS Tahoe 26.5.1 est une version point macOS uniquement liée au bug M5 / NE. Les autres plateformes continuent sur leurs builds 26.5 respectifs jusqu'à ce qu'Apple livre leurs prochaines mises à jour x.y.1 ou x.6. Pour un contexte plus large sur la famille 26.5, consultez notre récapitulatif de la version macOS Tahoe 26.5 et des CVE.
Conclusion
macOS Tahoe 26.5.1 est exactement ce que devrait être une version de maintenance point : petite, ciblée, et visant directement un mode de défaillance réel qui affectait une population spécifique — dans ce cas, les Mac M5 utilisant des extensions réseau de filtrage de contenu dans des contextes principalement d'entreprise. Si vous faites partie de cette population, installez-la. Si ce n'est pas le cas, installez-la quand même dans le cadre d'une hygiène normale. La correction est trop ciblée pour casser quoi que ce soit, et l'avantage est l'élimination d'une classe d'arrêts inexpliqués qui est pénible à déboguer du côté informatique et déconcertante du côté utilisateur. Pour plus d'informations sur ce qui vient ensuite, consultez notre liste de contrôle de préparation macOS 27 avant la WWDC 2026 et notre analyse approfondie des améliorations de sécurité en arrière-plan (BSI) d'Apple dans Tahoe. Pour le contexte des mises à jour précédentes, le récapitulatif de sécurité de la version 26.2 vaut également la lecture.