macOS 27のPasswordsアプリがハッキングされたログイン情報を自動修正できるようになりました
macOS 27では、PasswordsアプリがエージェントAI型のApple Intelligenceを使用して、弱いパスワードや漏洩したパスワードを自動的に変更します。その仕組みとリスクについて解説します。
あなたのMacはハッキングされたパスワードを自分で変更できるようになりました。そして本当に重要な問いは、それを許可すべきかどうかです。2026年6月8日のWWDCにおいて、Appleはmacros 27 Golden GateのPasswordsアプリにエージェント機能が追加されることを発表しました。認証情報が弱い、使い回されている、またはデータ侵害に巻き込まれていることを検出すると、ボタン一つでApple IntelligenceがSafariでそのサイトを開き、保存された認証情報でログインし、アカウントのパスワード変更フローに移動し、強力な新しいパスワードを生成し、サイト上で保存し、ボールト内のエントリを更新します――すべてあなたが何も入力することなく実現します。これは「Apple Intelligence」のブランド名のもとでAppleが提供した中でも最も真にオートノマスな機能であり、セキュリティ意識の高いユーザーを立ち止まらせるべき種類の機能でもあります。あなたのアカウントにログインして認証情報を書き換えられるアシスタントは、それが危険であるがゆえに強力なのです。このガイドでは、機能の詳細な仕組み、対応可能なサイトとそうでないサイト、両面からの真のセキュリティトレードオフ、そして機能を完全にコントロールまたは無効化する方法を説明します。
重要なポイント
- macOS 27のPasswordsアプリは、弱いパスワードや漏洩したパスワードを自動的に変更できます。 AppleはこれをWWDC(2026年6月8日)において、iOS 27およびiPadOS 27と合わせて発表しました。これは、Passwordsアプリが2024年から搭載しているセキュリティ推奨機能の延長線上にあります。
- これは「エージェントAI」です。 Apple IntelligenceとSafariを通じて動作し、アシスタントがサイトを開き、既存の保存済み認証情報でログインし、パスワード変更ページを探し、新しいパスワードを生成してサイト上で置き換え、ボールトを更新します――これはあなたの代わりに複数のステップを実行する自律的な動作であり、単なる提案ではありません。
- 対応範囲はAppleだけでなくWebの標準に依存しています。
.well-known/change-passwordURLの標準を実装し、構造化されたログインおよびパスワード変更フォームを持つサイトが最良の候補です。古いポータル、独自の認証フロー、必須のCAPTCHAや2FAのステップがあるサイトは、依然として手動での対応が必要な場合があります。 - セキュリティに関する議論は現実のものであり、未解決です。 メリットは漏洩したパスワードを数秒でクローズできることであり、デメリットは攻撃対象の拡大、フィッシングリダイレクトのリスク、部分的な失敗時の動作の不確実性です。Appleはオンデバイス処理、Private Cloud Compute、ユーザーが起動するアクションをセーフガードとして挙げていますが、いくつかの運用上の詳細は未公開のままです。
- あなたが管理します。 アクションはフラグが立てられたエントリにのみ表示され、あなたがトリガーを引き、いつでも断って手動でパスワードを変更できます。この機能を一切使用しなくても、Passwordsアプリは通常のマネージャーとして動作し続けます。より広いApple Intelligenceのロールアウトの一環として、提供開始は段階的になる可能性があります。
この機能の実態
macOS 27で何が新しいのかを理解するには、まず既存の機能を理解する必要があります。Appleは2024年のiOS 18とmacOS Sequoia 15で独立したPasswordsアプリを提供し、パスワード管理をSettings AppのiCloud Keychain セクションから専用のファーストクラスアプリケーションへと昇格させました。そのアプリにはすでにセキュリティ推奨機能が含まれており、保存された認証情報をスキャンして三種類の問題にフラグを立てます。弱いパスワード(短い、予測可能、またはエントロピーが低い)、複数のサイトで使い回されているパスワード、および既知のデータ侵害に登場したパスワードです。最後のカテゴリはあなたの実際のパスワードをAppleに読み取り可能な形式で送信することなくプライバシーを保護した手法で、漏洩パスワードのリストと照合して確認されます。
2024年のPasswordsアプリが行わなかったのは、それらの問題を修正することでした。銀行のパスワードが他の3つのサイトで使い回されているとか、古いフォーラムのログインが侵害で登場したとか、あなたに告知するだけで、実際の作業はあなたに委ねていました。サイトに移動し、ログインし、アカウント設定を探し、パスワード変更フォームを見つけ、新しいパスワードを考え出し(またはアプリに提案させ)、それを保存する必要がありました。ほとんどの人にとって、ほとんどの場合、その手間が原因で警告は放置されたまま、無期限に積み残されました。誰も行動に移さないフラグ付きパスワードのリストは、誰のセキュリティも改善しません。
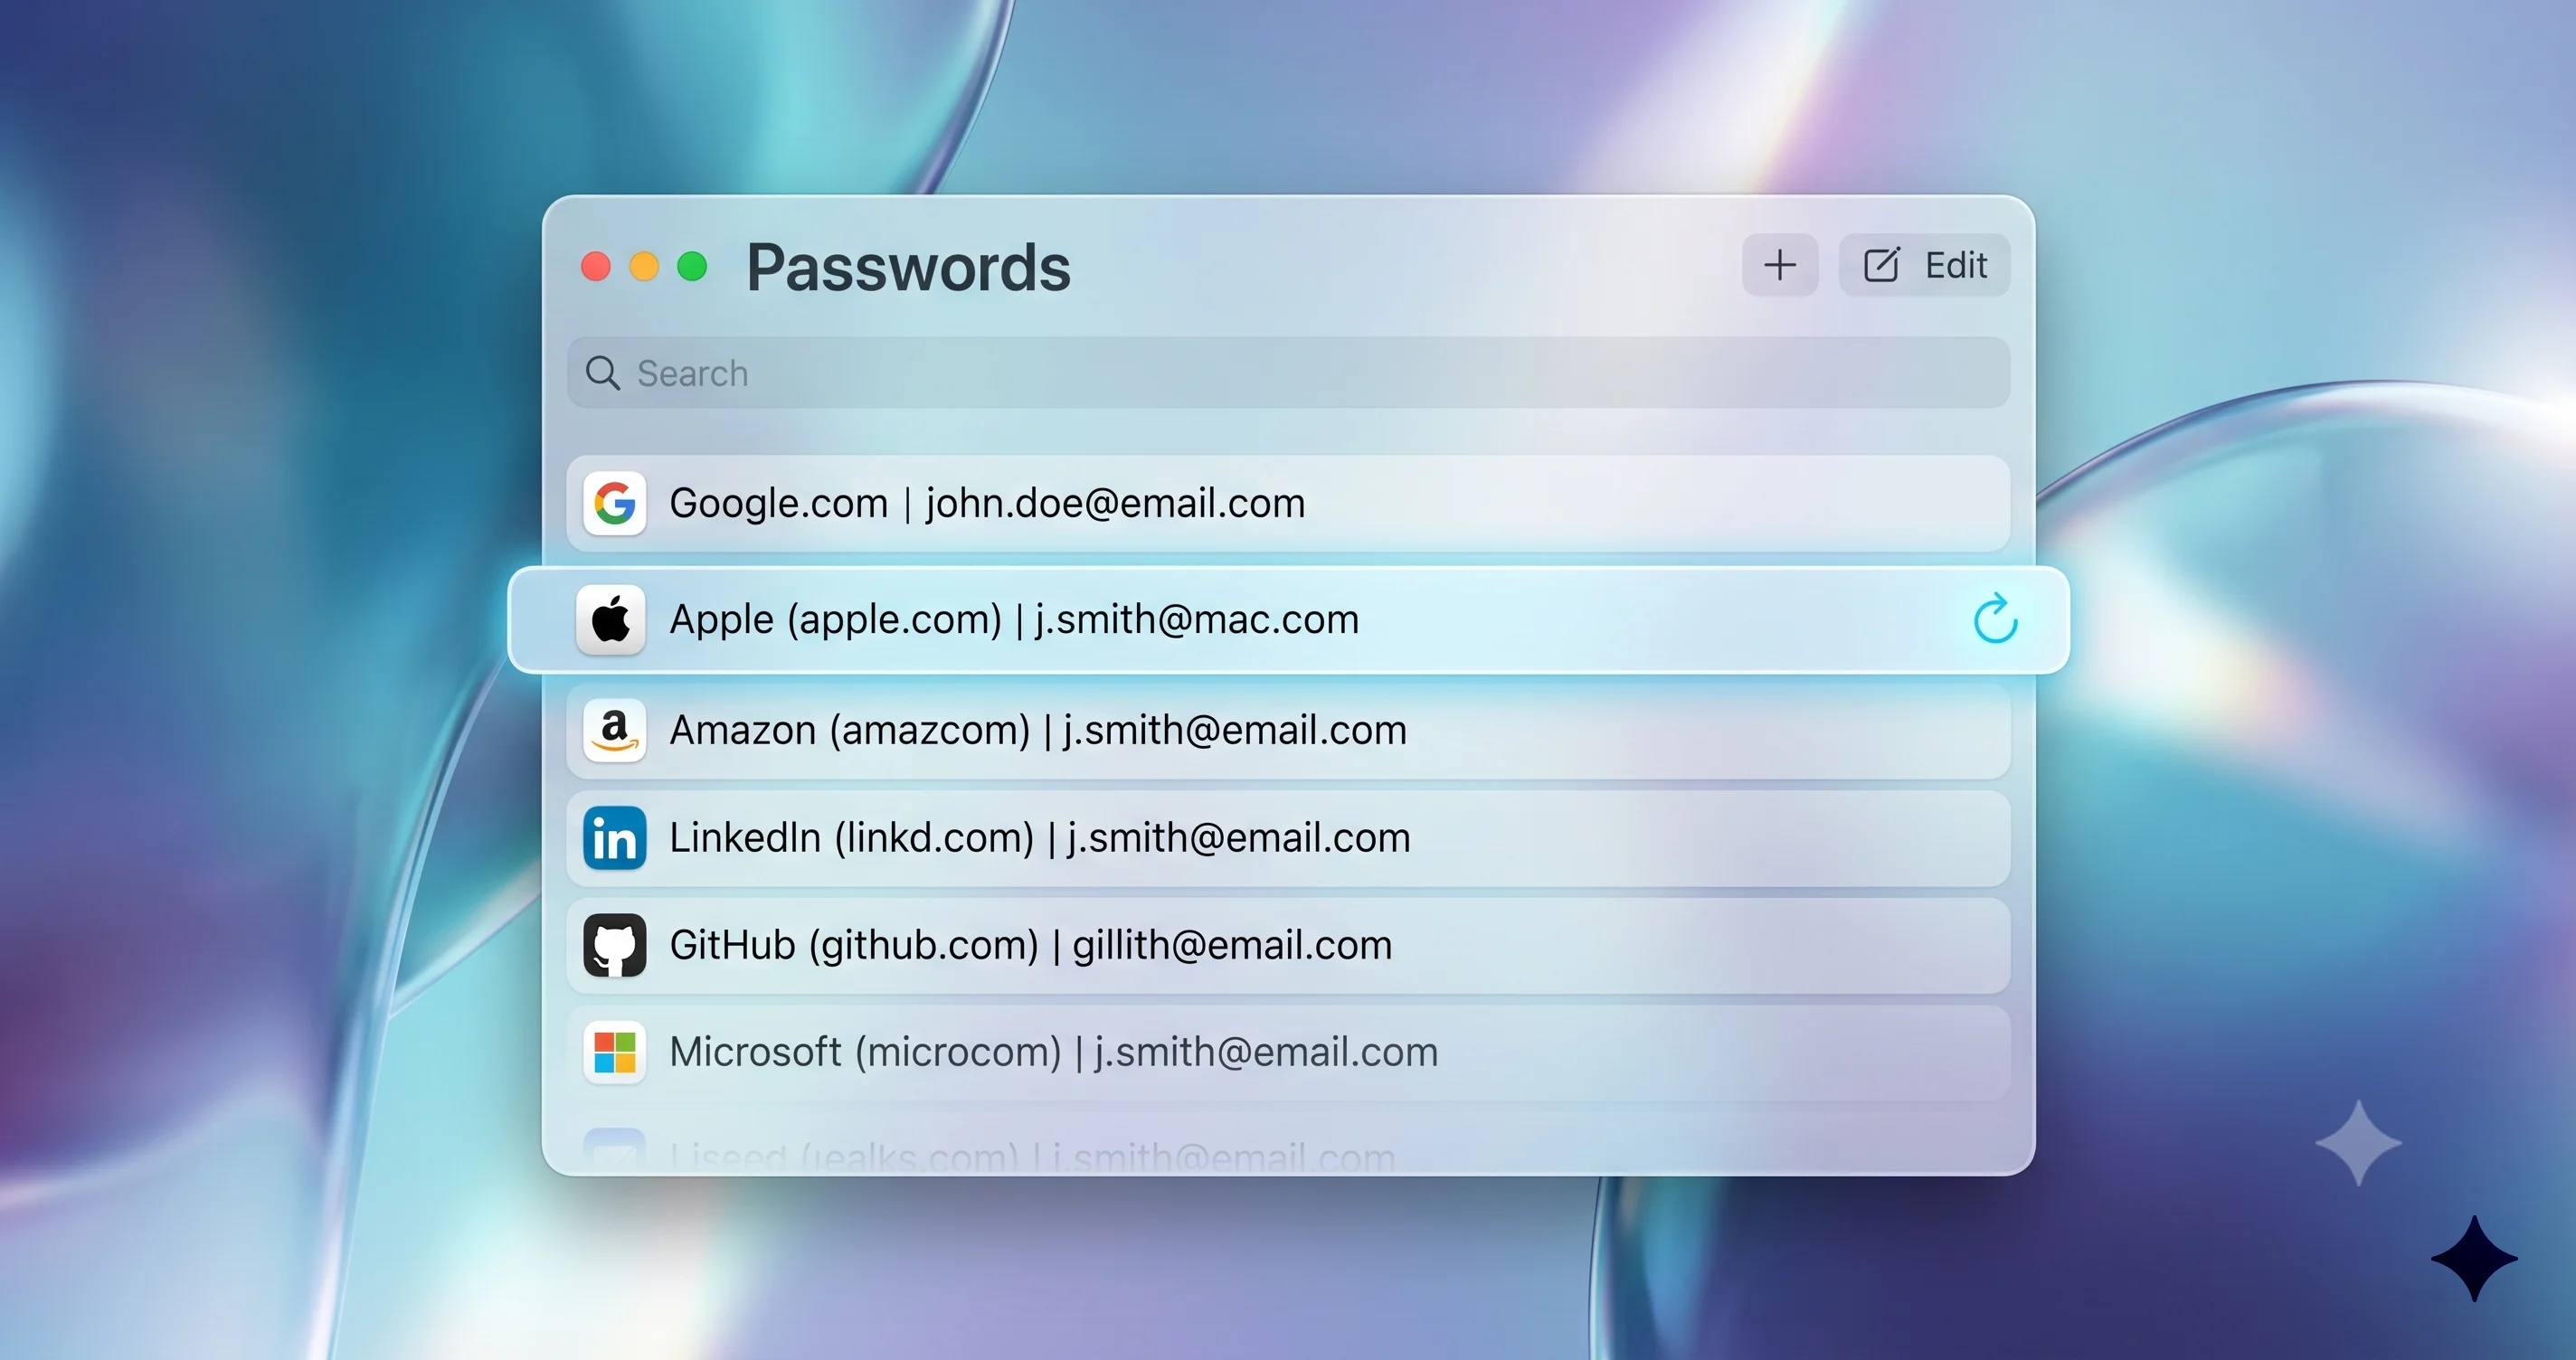
macOS 27の強化は、そのギャップを埋める部分です。Appleはこれを弱いパスワードや漏洩したパスワードを自動的に修正する機能と説明しています。作業一覧を渡す警告の代わりに、フラグが立てられたエントリには、作業全体をあなたの代わりに行うボタンが表示されます。Appleはこれをセキュリティ推奨の自然な進化として位置付けています。アプリはどのパスワードが悪いかを既に知っているのだから、論理的な次のステップはそれらを修復させることです。そのボタンの背後にあるメカニズムが、この機能を注目すべきものにし、また論争の的にもするものです。
これは「エージェントAI」という言葉が業界で現在使われている正確な意味での機能です。エージェントとは質問に答えるチャットボットではなく、目標を達成するために世界の中で一連のアクションを取るシステムです。フライトを予約したり、経費を申請したり、あるいはこの場合のように生きたウェブサイトを通じてパスワードを変更したりすることはすべてエージェント的なタスクです。なぜなら、インターフェースをナビゲートし、各ステップで判断を下し、期待通りに行かない事態から回復する必要があるからです。macOS 27のパスワード機能はAppleが提供した中で最初のコンシューマー向けエージェント機能の一つであり、想像し得る最もセンシティブな場所、つまりあなたの認証情報ボールトに存在します。
エージェントによる自動変更の仕組み、ステップごとに
Appleによると、自動変更機能はApple IntelligenceとSafariを連携させて動作します。以下は、エージェントがあなたの代わりに実行する個別のステップに分解した、Appleが説明したシーケンスです。
ステップ1 ── 検出。 これは既存のセキュリティ推奨エンジンです。Passwordsアプリは保存された認証情報を弱い、使い回し、漏洩の基準に対して継続的に評価し、問題のあるエントリをセキュリティセクションに表示します。ここに新しい要素はなく、残りの処理を可能にするトリガーです。
ステップ2 ── あなたが起動します。 重要なことに、エージェントは自分で行動しません。フラグが立てられたエントリを開くと、自動的に修正するオプションが表示されます。そのボタンをタップするのはあなたです。このヒューマンインザループのトリガーは意図的なデザインの選択であり、Appleの中心的な明示されたセーフガードの一つです。システムは自分でアカウントへのログインを開始する判断を決してしません。
ステップ3 ── SafariでサイトがOpenします。 エージェントは認証情報に関連付けられたウェブサイトを起動します。AppleはPasswordsアプリとSafariの両方をコントロールしているため、アシスタントはサードパーティのアプリをスクリプティングするのではなく、Appleのブラウザサンドボックス内で動作します。
ステップ4 ── 既存の認証情報でサインイン。 エージェントはボールトにすでに保存されている現在の認証情報(アプリが現在自動入力する同じユーザー名と(漏洩した)パスワード)を使用して認証します。必要なものは既に持っているため、あなたが何も入力する必要はありません。
ステップ5 ── パスワード変更ページへナビゲート。 ここが難しい部分であり、Webの標準が非常に重要な場所です(次のセクションで詳しく説明します)。エージェントはアカウントのパスワード変更インターフェースを特定します。理想的には、メニューを推測してたどるのではなく、標準化されたURLに従います。
ステップ6 ── 強力な新しいパスワードを生成。 エージェントはPasswordsアプリが既に提供している同じセキュアなパスワードジェネレーターを使用して、高エントロピーの置き換えを作成します。検出できる場合はサイトの特定の要件(長さ、文字クラスなど)に準拠します。
ステップ7 ── サイトで変更を送信。 エージェントはパスワード変更フォーム(通常は古いパスワード、新しいパスワード、確認フィールド)に入力して送信し、ライブサービス上で変更を完了します。
ステップ8 ── ボールトを更新。 最後に、エージェントはPasswordsアプリのエントリに新しいパスワードを書き戻して、保存された認証情報がサイト上のものと一致するようにします。このステップなしではロックアウトされてしまうため、フロー全体の一部として不可欠です。
このデザインの美しさは、個々のすべてのステップが何らかの形で既に存在していた点にあります。自動入力、パスワード生成、侵害検出、Safari自動化プリミティブなど。エージェント層はそれらを単一の自律的なシーケンスに連結するだけです。この後見ていくように、脆弱さは、チェーンとはどんなリンクが壊れてもプロセス全体が不確定な状態に置かれることを意味する点にあります。
.well-known/change-password 標準と対応サイトについて
自動変更機能が特定のサイトで動作するかどうかの最大の要因は、.well-known/change-password と呼ばれる小さいが真に実在するWeb標準です。これは機能全体の技術的な基盤であり、頻繁に誤って説明されるため、正確に解説する価値があります。
.well-known/ ディレクトリはドメインのルートに予約された場所であり、より広いIETFの「well-known URI」フレームワーク(元々はRFC 5785とその後継)によって定義されています。これは security.txt やApple App Site Associationファイルのようなものを機能させるのと同じメカニズムです。考え方はシンプルです。特定の標準化されたリソースは常に予測可能なパスに存在するので、ソフトウェアはそれらをどこで探すか推測する必要がありません。知らないうちに .well-known パスを使ったことがほぼ確実にあるでしょう。
特定のエントリ .well-known/change-password は小さな仕様(W3Cコミュニティの取り組み「パスワード変更のためのWell-Known URL」)であり、サイトがそれをサポートしている場合、https://example.com/.well-known/change-password をリクエストするとブラウザがそのサイトの実際のパスワード変更ページにリダイレクトされると規定しています。それが標準の全体です。フォームではなく道標です。パスワード自体を変更するわけではなく、パスワードマネージャー(あるいは今ではエージェント)をどこに送れば良いかを正確に示すだけです。Safari、Chrome、およびいくつかのパスワードマネージャーは何年もこのURLのフォロー(ユーザーを正しい設定ページに直接ドロップする「パスワードを変更」ボタン)をサポートしており、あなたの既存のマネージャーがこれを提供しているのを見たことがあるかもしれません。
macOS 27のエージェントにとって、この標準は信頼できる決定論的なパスと脆い画面スクレイピングの推測の違いです。サイトが .well-known/change-password を実装している場合、エージェントはパスワード変更フォームがある場所を正確に知っています。実装していない場合、エージェントはメニューとリンクを解釈して場所を推測する必要があり、エラーが発生しやすくなります。そのため、現実的なカバレッジの状況はおおよそ次のような形になります。
| サイトの特性 | 想定される結果 |
|---|---|
.well-known/change-passwordを実装し、標準的なログインおよび変更フォームを持ち、フロー途中の必須チャレンジがない | 自動的に動作する可能性が高い。 この機能が設計されている理想的なケース。 |
| Safariの自動入力統合がクリーンな大手・メジャーなメインストリームサービス | 多くの場合動作する。 Well-known URLがなくても構造化されたフォームを使用する傾向がある。 |
| パスワード変更の一部として確認メールまたはSMSコードを送信するサイト | 途中で停止するか手動対応が必要になる可能性が高い。 エージェントはそのステップを完了するためにメールやテキストを読むことができない。 |
| パスワード変更フローに必須CAPTCHAがあるサイト | 失敗する可能性が高い。 CAPTCHAは自動化されたエージェントをブロックするために特別に存在する。 |
| 変更中に2FAプロンプトで保護されているアカウント | 不確定。 Appleはエージェントが変更中間の2FAチャレンジをどのように、または処理するかどうかを詳細に説明していない。 |
| 古いポータル、小規模フォーラム、イントラネットログイン、カスタムまたは非標準の認証フロー | 手動対応が必要になる可能性が高い。 予測不可能なフォーム構造は自動化を妨げる。 |
| シングルサインオンログイン(例:「Googleでサインイン/Apple ID」)で変更する個別パスワードが存在しない | 対象外。 エージェントがローテーションするサイト固有のパスワードが存在しない。 |
ここでの率直な説明は、これは固定リストではなくカテゴリの問題だということです。Appleは公式サポートサイトのリストを公開しておらず、私たちも作りません。標準は実在し、それを採用している主要サービスはおそらくうまく動作します。Webのロングテールは、これ以前のすべての自動パスワード変更の試みと同様に、当たり外れがあります。
機能の場所とトリガーの方法
自動変更アクションは別のアプリや新しいメニューではなく、すでに持っているPasswordsアプリのセキュリティエリアに存在します。macOS 27でこれを見つけて使用するには:
- Passwordsアプリを開きます(アプリケーションフォルダとメニューバーのSpotlight検索にあります)。
- アプリが常に要求するように、Touch ID、Apple Accountのパスワード、またはMacのログインパスワードで認証します。
- サイドバーでセキュリティを選択します。これはかつて「セキュリティ推奨」を中心にラベル付けされていたセクションで、弱い、使い回し、またはデータ漏洩で見つかったとしてアプリがフラグを立てたすべての認証情報を一覧表示します。
- フラグが立てられたエントリをクリックします。フラグが立てられた理由の既存の説明と並んで、自動的に修正するオプションが表示されます。
- 自動変更をトリガーしてエージェントを実行させます。ステップを実行する際にSafariが前面に出てくるため、動作を確認できます。
- 完了すると、エントリの警告がクリアされ、新しいパスワードはすでに保存されています。
Appleがこれをすべての認証情報に表示するのではなく既存のセキュリティセクションの裏に隠しているため、本当に注意が必要なパスワードにのみ自動変更が提案されます。ボールト全体に一斉にエージェントを発動させる「全部変更」ボタンは存在しません。これはリスクを考えると賢明な制約です。
ロールアウトの広い文脈も注記に値します。エージェントパスワード機能はmacOS 27におけるより大きなApple Intelligenceの推進の一部であり、AppleのApple Intelligence機能は歴史的に段階的にロールアウトされてきました。会話型Siriの刷新などの一部機能はウェイトリストの後ろに置かれ、英語優先・地域限定での提供でした。自動変更機能がパブリックリリースの初日にすべての対象Macで即時利用可能だとは仮定しないでください。段階的なApple Intelligenceのランプアップの一部として提供状況を把握し、保証されたリリース日の機能として扱わないでください。
非対応サイトでの動作
フラグが立てられたすべてのパスワードが自動的に修正できるわけではなく、機能が完了できないときの動作は実用的に重要な問いの一つです。フローの構成方法に基づくと、非対応または不完全な試みはいくつかの異なる状態に終わる可能性があり、それぞれを認識する方法を知っておくべきです。
最もクリーンな失敗は、エージェントがパスワード変更フォームを単純に見つけられなかったり動かせなかったりする場合です。たとえば、認識できるものと一致しないカスタム認証フローを持つサイトの場合などです。その場合、期待される動作はエージェントが何も変更せずに停止し、元の(漏洩した)パスワードがサイトとボールトの両方に残り、手動で変更する作業が残るというものです。これはなにも矛盾が生じない「安全な失敗」です。以前より良くはなっていないだけです。
より厄介なシナリオはフロー途中での中断です。エージェントが変更を正常に開始したが、サイトが提供できないものを要求する場合です。メールによる確認コード、SMS のワンタイムパスコード、CAPTCHA、または2FAプロンプトなどです。ここで重要なのは、サイトがチャレンジの前か後に変更をコミットするかどうかです。パスワード変更フォームがチャレンジを新しいパスワードを受け入れる前に要求する場合、変更は実行されず、安全な状態に戻ります。サイトの設計が不十分で新しいパスワードが受け入れられたが後続の確認が必要な場合、サイトとボールトが食い違う理論上の窓があります。
これはAppleが十分な詳細を公表していない点であり、率直に述べます。部分的な失敗時の文書化された動作、ロールバックまたはリトライメカニズムの存在、アプリが変更内容の正確な監査履歴を保持するかどうかは、この記事の執筆時点でいずれも未解決の問いです。Appleが明確にするまで、非対応またはストール中のサイトでの実用的な防御策は、新しいパスワードでサインアウトして再サインインするか、サイト自身の「パスワードを忘れた」リカバリーをサニティチェックとして使用するなど、自分で変更を確認することです(ボールトのエントリが正しいと信頼する前に)。
賛成側のセキュリティの主張
この機能を純粋にリスクとして扱うのは誤りでしょう。自動パスワード変更の賛成側のセキュリティの主張は強力であり、人々が認証情報を管理する方法における実際の、測定可能な失敗に対処しています。
漏洩したパスワードの核心的な問題は検出ではありません。侵害監視ツールは何年もの間、これに優れています。問題は修復までの時間です。パスワードが漏洩すると、それが有効であり続けるすべての時間は攻撃者が使用できる時間となり、特に漏洩したユーザー名とパスワードのペアを他の何百ものサイトで自動的に試みるクレデンシャルスタッフィング攻撃において顕著です。危険なギャップは「パスワードが漏洩したと告知された」と「実際に変更した」の間の窓です。ほとんどのユーザーにとってその窓は時間単位ではなく、週単位、月単位、または永遠に及びます。なぜなら手動での変更プロセスは面倒で、結局手をつけないからです。
変更を自動化することでその窓は「いつかやるとき」から「ボタンをタップした瞬間」へと縮小されます。これは真に、正当化できるセキュリティの勝利です。検出から数秒以内に適用された強力でユニークな機械生成パスワードは、未対応のまま放置された警告よりも劇的に優れています。同じロジックが使い回しパスワードにも適用されます。使い回しパスワードは弱いパスワードよりもシステム的なリスクが大きいと言えます。一つの使い回しパスワードは一つの侵害をそれを共有するすべてのアカウントのマスターキーに変えてしまい、自動変更機能はそれらの認証情報の重複解消をほぼ手間なく実現します。
行動的な配当もあります。摩擦は良いセキュリティ習慣の敵です。すべてのセキュリティの専門家は、人々が従わない最も安全なプロセスは、実際に使う少し劣ったプロセスより悪いことを知っています。悪いパスワードをローテーションする摩擦をほぼ完全に取り除くことで、Appleはより多くのパスワードが実際に修正されることに賭けています。そして人口規模では、その賭けはおそらく正しいでしょう。この機能の存在は個々の変更を手動で行うよりも安全にするわけではありませんが、変更が実際に起こるようにします。これはほとんどのユーザーにとって戦いのすべてです。
反対側のセキュリティへの懸念
次は反対側です。セキュリティ懐疑的な視点がその価値を発揮するところです。発表以来のセキュリティコメンタリー全体でいくつかの正当な懸念が提起されており、そのどれも偏執的ではありません。
攻撃対象が拡大します。 あなたは認証情報を保持し、アカウントにログインでき、認証情報を書き換えられる自律エージェントを導入し、あなたの代わりにそれを行う許可を与えています。これほど強力な機能は定義上、高価値の標的です。攻撃者がエージェントを妨害したり騙して行動させたりできれば、爆発半径は巨大です。一つのアカウントではなく、潜在的にデジタルライフ全体の鍵となります。この機能がゼロからこのリスクを生み出すわけではありません(パスワードマネージャーはすでにあなたの認証情報を保持しています)が、それに基づいて行動するエージェントは、単に保存するボールトよりも意味のある大きな標的です。
フィッシングとリダイレクトのリスク。 エージェントの仕事はパスワード変更ページに移動して、古いパスワードと新しいパスワードを入力することです。もし侵害されたDNSエントリ、悪意のある広告ネットワーク、乗っ取られたリンク、または巧妙に汚染された .well-known レスポンスによってリダイレクトされた場合、正しいパスワード変更フォームのように見えるが攻撃者が制御するページに移動した場合、何が起こるでしょうか?自動化されたエージェントが現在のパスワードをフィッシングフォームに入力することは、ある意味では人間よりも危険です。人間はアドレスバーの間違ったドメインに気づくかもしれませんが、高速で動作するエージェントは一時停止しないかもしれません。エージェントがすべてのステップで本物の期待されるドメインにいることをどれほど堅牢に検証するかは重要なセキュリティ特性であり、Appleが完全に詳細を説明していない点です。
部分的な失敗の曖昧さ。 上で議論したように、途中で止まるエージェントプロセスはアカウントを不確定な状態に残す可能性があります。サイトでは変更されたがボールトでは変更されていない、またはその逆です。エージェントが何をしたか、いつ、何に変更したかの明確で文書化された監査証跡と信頼できるリカバリーパスがなければ、失敗した自動変更は最悪のタイミングで重要なアカウントからロックアウトさせる可能性があります。自動化の利便性は両刃の剣です。人間がパスワードを変更して何かがうまくいかなかった場合、入力したものを覚えています。エージェントが静かにそれをすると、新しいパスワードがどうなるべきだったか分からないかもしれません。
2FAの問題。 二要素認証は、漏洩したパスワードが可能にする正確なクレデンシャルスタッフィング攻撃に対する最も効果的な単一の防御策です。しかし2FAチャレンジは自動エージェントが苦手とする種類のステップでもあります。機能が変更フローに2FAチャレンジがないアカウントでのみスムーズに動作する場合、奇妙な皮肉があります。最も必要としていないアカウントで最も機能し、強力な保護が最も重要なアカウントでストールする可能性が最も高いのです。Appleはエージェントが2FAとどのようにやりとりするかを明確にしておらず、その曖昧さは期待を和らげるべきです。
これらの懸念のどれも機能を完全に拒否する理由ではありません。それらは目を開いて使用し、作業を確認し、リカバリーオプションを維持する理由です。以下でカバーするベストプラクティスです。
Appleの明示されたセーフガードと正直な未知事項
AppleのApple Intelligence全般のアーキテクチャにはいくつかの関連する保護が含まれており、確認されたデザインプロパティと合理的な推論のどちらであるかを正確に述べる価値があります。
Appleがデザインとして述べること: Apple Intelligenceは可能な限りオンデバイスで実行され、リクエストがMacがローカルで処理できる計算量を超える場合、Private Cloud Computeに送られます。これはデータを保持せずに処理するAppleのサーバーアーキテクチャであり、Appleによれば、ソフトウェアイメージは独立した監査が可能です。パスワードエージェントは既存のオンデバイスの認証情報を使用するため、パスワードを新しい場所に送信するのではなく、Macにすでに存在するデータを操作します。アクションはユーザーがトリガーし、自律的ではないため、エージェントは自分でアカウントを徘徊しません。そしてそれは制約のない自動化スクリプトとしてではなく、Appleの強化されたブラウザ環境であるSafariのサンドボックス内で実行されます。
これらは実際の、意味のあるセーフガードであり、ほとんどのサードパーティ自動化が歴史的に提供してきたものより優れています。しかしAppleが公開していないことについても正直であることが同様に重要です。なぜならギャップは懐疑論者が焦点を当てるべき場所だからです。
- 失敗時の動作。 部分的または失敗した変更に対する文書化された応答と、ロールバックがあるかどうかが不明確です。
- 2FAの処理。 二要素チャレンジを含むフローをエージェントが完了するかどうか、どのように完了するかが未指定です。
- 監査と履歴。 アプリがどのアカウントをいつ何に変更したかのレビュー可能なログを保持するかどうかが詳細に説明されていません。
- ドメイン検証。 認証情報を入力する前にエージェントが本物のパスワード変更ページにいることを確認する正確なメカニズムが完全には説明されていません。
- リカバリー。 新しいパスワードが生成されてボールトに保存されたが、サイト側のエラーにより実際にはサービス上で有効にならなかった場合のアクセスはどうなるか。
これらを答えを主張するのではなく未解決の問いとして提示しています。Appleのプライバシーアーキテクチャの実績は強力であり、オンデバイス+Private Cloud Computeの基盤は代替案より真に優れています。しかし「基盤が健全である」は「すべての運用上のエッジケースが適切に処理されている」とは同じではなく、認証情報に触れる機能では、エッジケースにこそ実際のリスクが存在します。
1PasswordとDashlaneの自動変更との比較
Appleは自動パスワード変更を試みた最初ではなく、この歴史は現実的な期待を設定するために参考になります。1PasswordとDashlaneはどちらも何年も前に自動パスワード変更機能を試み、それらの取り組みから得られた教訓は示唆的です。
Dashlaneはサポートされたサイト上のパスワードを自動的にローテーションできる「Password Changer」機能を提供し、1Passwordはパスワードマネージャーをどこに送るかを知るために .well-known/change-password 標準に依存した同様の自動変更ツールに取り組みました。両方に共通するテーマは、サイトのカバレッジが常にボトルネックだったということです。パスワード変更を自動化するには、マネージャーが各サイトの特定のフォーム構造、フィールド名、バリデーションルール、マルチステップの癖を理解する必要があります。そしてWebは際限なく一貫性に欠けています。サイトはアカウントページを再デザインし、CAPTCHAを追加し、新しい確認ステップを導入し、自動化を常に壊します。Webの意味のある断片にわたって信頼できるカバレッジを維持することはランニングマシンであり、正当化が難しいことが判明し、完全自動の野望はより信頼できる「正しいページに連れて行く」動作へと縮小されました。
Appleはそれらの取り組みが欠いていた二つの構造的な優位性を持っています。第一に、パスワードマネージャーとブラウザの両方をコントロールしているため、エージェントは外部からSafariと戦うのではなく内部で動作します。第二に、サイトごとのスクリプトではなく汎用AIエージェントを持っているため、原則的には各サイトの手動管理されたレシピに依存するのではなく、見たことのないフォームに適応できます。これは真のアーキテクチャ上の優位性であり、スクリプトベースのアプローチよりAppleの試みが広いカバレッジを達成できる可能性が高い理由です。
しかし根本的な制約は変わっていません。Webは依然として一貫性に欠け、CAPTCHAと2FAは依然として自動化を止めるために特別に存在し、見慣れないフォームを解釈するAIエージェントは依然として時々間違えるでしょう。現実的な期待は、macOS 27の機能は構造化されたメインストリームサイトで印象的に機能し、ロングテールでは苦戦するというものです。これは1PasswordとDashlaneが達成した結果と同じ形ですが、より高く適応性の高い上限を持ちます。ボールト内のすべてのパスワードを完璧にローテーションすることを期待している人は失望するよう設定しています。
機能のコントロール、制限、または回避方法
セキュリティのトレードオフがあなたを慎重にさせるなら(合理的な立場です)、これらを使用することを強制されません。機能はアクションによるオプトインです。フラグが立てられたエントリの修正ボタンをクリックするまで何も行いません。以下は「慎重に使用する」から「一切触れない」までのスペクトルにわたってコントロールを維持する方法です。
選択的に使用する。 最もシンプルなコントロールは自制心です。エージェントに低リスクのアカウント(古いフォーラムのログイン、使い捨てのサービス、支払情報や機密データのないサイト)を任せてください。失敗した変更のコストはゼロです。高リスクのアカウント(銀行、メール、プライマリクラウドアカウント、財務や身元に関連するもの)は手動で変更してください。特にメールアカウントは手動で処理する価値があります。他のすべてのリカバリーアンカーだからです。自動化プロセスがその近くにいることは望ましくありません。
断って手動で行う。 フラグが立てられたエントリで自動修正を無視し、エントリのリンクを使って自分でサイトを開き、従来の方法でパスワードを変更できます。Passwordsアプリはあなたのために強力なパスワードを生成して保存します。ナビゲーションと送信にループで人間を維持するだけです。
通常のマネージャーとして引き続き使用する。 エージェント機能はPasswordsアプリのコア機能を変えません。自動変更ボタンをクリックしなければ、アプリは2024年以来まったく同じように動作します。認証情報を保存し、自動入力し、フラグを立てますが、自分では決して行動しません。
Apple Intelligenceのゲートを注視する。 機能はApple Intelligenceのロールアウトの一部であるため、Apple Intelligenceを有効にしていないMac、または関連する機能がまだ提供されていない地域や言語では、自動変更アクションが表示されないかもしれません。機能を完全に回避したい場合は、Apple Intelligenceを無効のままにしておくことが最も徹底した方法です(他のApple Intelligence機能のコストとして)。
最も健全な姿勢は「全か無か」ではなく「自動化をリスクに合わせる」ことです。自動化はツールです。間違いが安価な場所では使用し、間違いが高コストな場所では自分でハンドルを握ってください。
使用する場合のベストプラクティス
エージェントを動かすことを決めた場合、いくつかの習慣によって利便性を捕捉しながらダウンサイドリスクをカバーできます。
重要なアカウントはすべての変更を確認する。 警告がクリアされたから成功したと仮定しないでください。重要なアカウントについては、新しいパスワードでサインアウトして再サインインするか、サイトが最近の「パスワードが変更されました」通知を表示しているか確認してください。これはボールトとサイトが食い違う部分的失敗のシナリオを捉えます。
リカバリーオプションを最新の状態に保つ。 エージェントにパスワードをローテーションさせる前に、アカウントのリカバリーメール、電話番号、そして重要なことに、バックアップまたはリカバリーコードが最新で安全な場所に保存されていることを確認してください。リカバリーコードは自動変更によってロックアウトされた場合の脱出口であり、必要なときに持っていなければ役に立ちません。
バックアップを維持する。 MacのTime MachineバックアップにはローカルのPasswords/iCloud Keychainデータベースが保護されています。iCloudがデバイス間でボールトを同期していても、ローカルバックアップはmacOS 27への移行中のローカル破損に対する安価な保険です。
エージェントを動かすために2FAを無効にしない。 エージェントが2FAチャレンジのためにアカウントでストールしている場合、答えはそのパスワードを手動で変更することです。自動化が動作できるようにアカウントの保護を弱めることは決してありません。2FAはその仕事を正確に行っています。
高価値の変更を段階的に行う。 更新すべき重要なアカウントが複数ある場合、バッチで発射するのではなく一度に一つずつ行い、次に進む前にそれぞれを確認してください。何かがうまくいかなかった場合、すぐに診断できる一つのアカウントに封じ込めたいものです。
その後の侵害ステータスを再確認する。 自動変更が真に成功したことの良いサインは、エントリが次のスキャンでセキュリティセクションへの表示を停止することです。認証情報が繰り返しフラグを立てられ続ける場合は、変更が完全に適用されていないシグナルとして手動で介入してください。
一般的な問題のトラブルシューティング
変更が途中で失敗またはストールした。 まず、パニックにならず、パスワードが変更されたと仮定しないでください。手動でサイトを開いて古いパスワードでログインを試みてください。それがまだ機能する場合、変更は実行されなかったことになり、ボールトエントリは変更されていません。再試行するか手動で変更できます。古いパスワードが拒否された場合、変更がサイト上で成功した可能性があります。Passwordsアプリがそのエントリの新しいパスワードを保存したかどうか確認し、新しい値をリカバリーできない場合はサイトの「パスワードを忘れた」リカバリーフローを使用してクリーンにリセットしてください。
サイトがサポートされていない。 エージェントが変更を完了できないと報告した場合、サイトは非標準の認証フロー、エージェントが操作できないカスタムパスワード変更ページ、または渡すことができないチャレンジを使用している可能性があります。パスワードを手動で変更してください。サイトを開き、アカウントのセキュリティ設定に移動し、Passwordsアプリの強力なパスワードジェネレーターを使用して新しいものを作成し、ボールトに手動で保存します。これは2026年以前の通常のワークフローであり、完全にサポートされています。
変更後にロックアウトされた。 これはリカバリーコードが存在するシナリオです。アカウントのリカバリーフローを使用してください。通常はリカバリーメールまたは電話にリセットを送信する「パスワードを忘れた」リンク、または保存されたバックアップコードのプロンプトです。アクセスを回復したら、既知の良いパスワードを設定し、Passwordsアプリのエントリを手動で更新してボールトが一致するようにします。ロックアウトされたアカウントがメール自体の場合、リカバリーオプションを別に保持して最新の状態に保つことがなぜ重要かがわかります。
サイトが変更中に2FAを要求する。 エージェントが2FAプロンプトでストールした場合、認証アプリまたはテキストメッセージ自身からコードを提供できるように手動で変更を完了してください。エージェントに対応するために2FAをオフにしないでください。手動でパスワードを変更した後、Passwordsアプリに新しい値が保存されていることを確認して自動入力が機能し続けるようにしてください。
自動変更オプションがまったく表示されない。 macOS 27上にあること、MacでApple Intelligenceが有効になっていること、そしてセキュリティセクションで実際にフラグが立てられたエントリを見ていること(オプションはフラグが立てられた認証情報にのみ表示されます)を確認してください。機能は段階的なApple Intelligenceのロールアウトの一部であるため、対象ハードウェアであっても起動時にすべての地域や言語で利用できない場合があります。
よくある質問
Passwordsアプリは確認なしに自動的にパスワードを変更しますか? いいえ。エージェントは自分では決して行動しません。セキュリティセクションでフラグが立てられた認証情報を開いて明示的に修正をトリガーした場合にのみ実行されます。バックグラウンドでパスワードをローテーションするプロセスはなく、ボールト全体をすべて一度に変更するシングルボタンも存在しません。
すべてのウェブサイトで動作しますか?
いいえ。.well-known/change-password 標準を実装し、構造化されたログインおよびパスワード変更フォームを使用するサイトで最もよく機能します。古いポータル、カスタム認証フロー、必須CAPTCHAまたは確認コードステップのあるサイトは手動対応が必要な場合があります。広いカバレッジを目標として扱い、保証として扱わないでください。
AppleのAIに銀行のパスワードを任せるのは安全ですか? 銀行やプライマリメールのような高リスクアカウントの場合、慎重なアプローチは手動で変更し、エージェントは低リスクのログインに使用することです。Appleのオンデバイスおよびプライベートクラウドコンピュートアーキテクチャは堅牢ですが、いくつかの失敗モードとリカバリーの詳細が未公開のままであるため、重要な変更を自分で確認することが賢明です。
変更が途中で失敗した場合、何が起こりますか? Appleは部分的な失敗時の動作を完全には文書化していません。安全なケースでは、エージェントは停止して何も変更しません。自分を守るために、常に新しいパスワードでログインして重要な変更を確認し、リカバリーコードとリカバリー連絡先を最新の状態に保って、変更がアカウントを不確定な状態に残した場合にアクセスを回復できるようにしてください。
機能を完全にオフにできますか? はい。単に自動修正アクションをトリガーしないでください。Passwordsアプリはそれ以外では通常のマネージャーとして機能します。エージェントが決して実行されないようにするには、MacでApple Intelligenceを無効のままにしておいてください。これにより、Apple Intelligence機能の広いセットもオフになります。
まとめ
macOS 27 Passwordsアプリのエージェントパスワード変更機能は、真に印象的なエンジニアリングであり、実際の長年の問題への賢明な回答です。パスワードが漏洩したと言われても誰も修正しないという問題です。修復の窓を「いつかのうち」から「即座に」へと縮小することは、人口規模では意味のあるセキュリティの勝利であり、Appleの構造的優位性(マネージャーとブラウザの両方を所有し、脆いサイトごとのスクリプトではなく汎用エージェントを使用する)は、それ以前の1PasswordとDashlaneの試みよりも広いカバレッジを達成できる可能性を高めます。
しかし力とリスクは同じ機能の両面です。アカウントにログインして認証情報を書き換えられるエージェントは本質的に高価値の標的であり、新しい失敗モードの源です。そしてセキュリティ意識の高いユーザーが完全に信頼できるいくつかの運用上の詳細(失敗時の動作、2FA処理、監査履歴、ドメイン検証、リカバリー)は、この記事の執筆時点で未公開のままです。正しい姿勢は反射的な拒否でも盲目的な信頼でもありません。間違いが安価な場所では使用し、デジタルライフを固定するアカウントにはハンドルを握り、作業を確認し、リカバリーオプションを維持してください。
この機能をより広いリリースの文脈に位置付けるには、私たちのmacOS 27 Golden Gateの全解説と、この機能と同じApple Intelligenceの推進の中に並んで存在するWWDC 2026プレビュー macOS 27 Siriの刷新をご覧ください。これらを早期に試すかどうかを検討している場合は、既知の問題を解説したmacOS 27 Golden Gate開発者ベータをインストールすべきかのガイドを参照してください。Appleのより広いセキュリティの姿勢については、macOSのBackground Security Improvements (BSI)の解説をお読みください。現在の出荷ブランチについては、macOS Tahoe 26.5の完全なアップデートとセキュリティガイドが今日知っておくべきCVEと修正を網羅しています。