Apple バックグラウンドセキュリティ改善(BSI):macOS サイレントセキュリティアップデート完全ガイド
Rapid Security Responseを置き換えるAppleの新しいBSIアップデートについて徹底解説。仕組み、初のWebKitパッチ、インストール手順、Macセキュリティの変化を詳しく説明します。
2026年3月17日、Appleは世界中のmacOS Tahoeユーザーに初めてのBackground Security Improvement(BSI)アップデートを配信しました。これは単なるセキュリティパッチではありませんでした。WWDC 2025以来Appleが構築してきた全く新しいセキュリティ配信システムの初回展開であり、macOS Venturaでのデビュー以来Rapid Security Response(RSR)を悩ませてきたアプリの不具合、バージョン番号の混乱、強制再起動といった問題を解決するために設計されています。WebKitのSame Origin Policyバイパス脆弱性を対象としたこのアップデートは、静かに到着し、数秒でインストールされ、再起動を必要としませんでした。数百万人のMacユーザーにとって、目に見えるものは何も変わりませんでした。しかしその裏側では、すべてが変わっていたのです。
重要なポイント
- Appleは2026年3月17日に初のBSIアップデートを配信しました。macOS Tahoe 26.3.1のWebKit脆弱性をパッチし、悪意を持って作られたウェブコンテンツがSame Origin Policyをバイパスできる問題を修正しました。
- BSIはRapid Security Response(RSR)を置き換えます。macOS Venturaで導入された緊急パッチシステムは、アプリの破損、バージョン番号の混乱、強制再起動などの問題に悩まされていました。
- BSIアップデートはプライバシーとセキュリティ設定からインストールされます。ソフトウェアアップデートからではありません。これは標準のmacOSアップデートからの意図的なアーキテクチャ的分離です。
- ほとんどのBSIパッチでは再起動が不要で、アップデートのサイズはRSRのペイロードより大幅に小さくなっています。
- エンタープライズ管理者は、この新しいアップデートチャンネルに対応するためにMDMポリシーとワークフローを更新する必要があります。特にAddigy、Jamf、またはKandjiを通じてデバイス群を管理している場合は重要です。
バックグラウンドセキュリティ改善とは何ですか?
Background Security Improvementsは、macOSのメジャーリリース間に重要なセキュリティパッチを配信するAppleの第二世代システムです。macOS Tahoeセキュリティフレームワークの一部としてWWDC 2025で発表されたBSIは、緊急のセキュリティ修正がエンドユーザーに届く方法についての根本的な見直しを表しています。
核心的なアイデアはシンプルです。AppleがSafari、WebKit、または他の重要なシステムコンポーネントで積極的に悪用されている脆弱性を発見した場合、修正のためにオペレーティングシステム全体のアップデートをプッシュする必要はありません。BSIにより、Appleはユーザーのワークフローを妨げることなく、システムの再起動を必要とせずに、バックグラウンドで特定のコンポーネントを精密にパッチできます。
技術的な定義
BSIは、標準のソフトウェアアップデートチャンネルとは独立して動作するモジュール式のコンポーネントレベルのセキュリティアップデートメカニズムです。システムフレームワーク全体を置き換えたり、再起動を必要とするカーネルレベルの変更を要求したりするのではなく、BSIは個々のコンポーネント(最も注目すべきはWebKit、Safari、および関連するセキュリティライブラリ)を対象とし、即座にまたは短いバックグラウンドプロセスの後に有効になるバイナリパッチを適用します。
Appleの公式ドキュメントでは、BSIアップデートは「ソフトウェアアップデート間の重要なセキュリティ改善を提供する」と説明されています。しかし、これはエンジニアリング上の重要性を過小評価しています。BSIはmacOSアップデートアーキテクチャを、セキュリティ修正がOSのポイントリリースにバンドルされているモノリシックモデルから、個々のコンポーネントを独立してアップデートできるモジュラーモデルへと根本的に変更します。
BSIと通常のmacOSアップデートの違い
標準のmacOSアップデート(システム設定のソフトウェアアップデートに表示されるもの)は包括的なパッケージです。AppleがmacOS Tahoe 26.3または26.4をリリースする場合、それらのアップデートにはバグ修正、機能追加、ドライバーアップデート、セキュリティパッチがすべてまとめて含まれています。数百MBから数GBの範囲に及び、大幅なダウンロード時間を必要とし、ほぼ常に再起動が必要です。
BSIは全く異なるレーンで動作します。これらのアップデートは小さく(通常50MB未満)、セキュリティクリティカルなコンポーネントのみに焦点を当て、ユーザーへの中断なしにインストールされるように設計されています。プログレスバーは表示されません。黒い画面に回転する地球儀も表示されません。MacはPatchを適用して続行します。
この区別が重要なのは、セキュリティの脆弱性は都合のいいアップデートウィンドウを待たないからです。月曜日に発見されたゼロデイエクスプロイトは、数週間先かもしれない次の予定アップデートサイクルの前にパッチを当てる必要があります。BSIにより、Appleは数日ではなく数時間で対応できます。
BSIとRapid Security Responseの違い
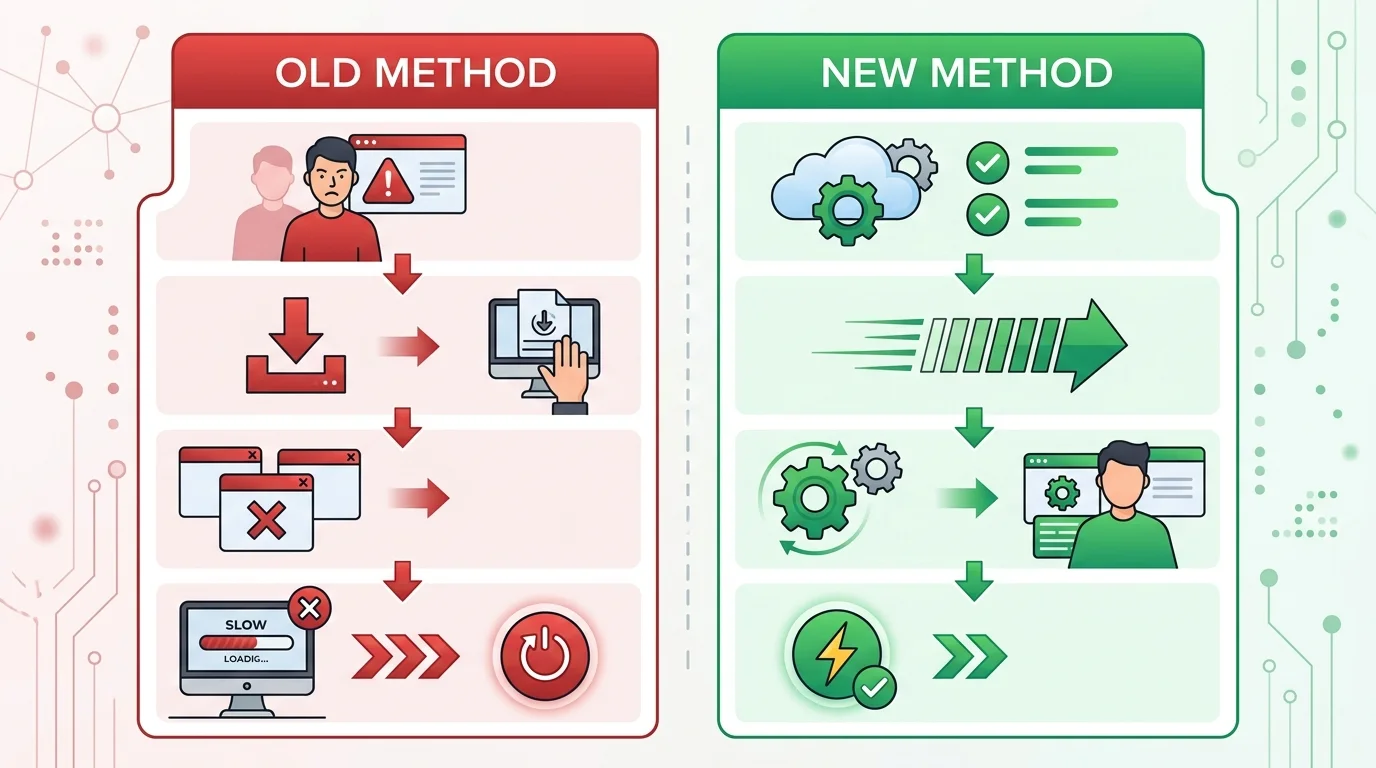
これは重要な比較であり、理解するにはRSRで何が問題になったかを知る必要があります。BSIとRSRは同じ目標(メジャーリリース間の迅速なセキュリティパッチ)を持っていますが、実行において実質的に異なります。
配信メカニズム: RSRアップデートは通常のmacOSアップデートと一緒にソフトウェアアップデートに表示されていました。BSIアップデートはプライバシーとセキュリティ設定を通じて配信・管理され、セキュリティパッチと機能アップデートの間に明確な分離を作ります。
インストールの影響: RSRは頻繁に再起動を必要とし、時に数分かかることもありました。BSIアップデートはバックグラウンドでインストールされ、ほとんどのパッチで再起動は必要ありません。
変更の範囲: RSRは広範なシステムコンポーネントを変更することがあり、意図しない副作用につながることがありました。BSIは意図的にセキュリティクリティカルなコンポーネントに制限されており、互換性の問題が生じる可能性を低減しています。
バージョニング: RSRはユーザーやIT管理者を困惑させた文字サフィックスシステム(macOS 13.3.1 (a)、macOS 13.3.1 (b))を使用していました。BSIアップデートは表示されるmacOSバージョン番号を全く変更しません。
ロールバック: RSRアップデートは設定から削除できましたが、プロセスが不便で、時に不完全でした。BSIには、問題が検出された場合にAppleがサーバーサイドでトリガーできる改善されたロールバックメカニズムが含まれています。
歴史:なぜAppleはRapid Security Responseを置き換えたのか
BSIが存在する理由を理解するには、Rapid Security ResponseがApple自身の基準を満たせなかった理由を理解する必要があります。
RSRの約束
AppleはWWDC 2022でRapid Security Responseを導入し、2022年後半にmacOS Venturaとともに出荷しました。前提は説得力があるものでした。重要な脆弱性にパッチを当てるために完全なmacOSのポイントリリースを待つのではなく、ユーザーが迅速にインストールできる小さくターゲットを絞ったセキュリティ修正をAppleがプッシュできます。理論上、これによりゼロデイエクスプロイトの露出窓口が劇的に短縮されます。
最初の数ヶ月間、RSRは意図通りに機能しているように見えました。Appleはいくつかの緊急パッチをプッシュし、セキュリティコミュニティはより速い応答時間を称賛しました。
RSRがうまくいかなかった点
問題は2023年初頭から始まり、その後の数ヶ月で複合化していきました。
2023年7月のRSR事件。 Appleは2023年7月10日にRSRアップデートmacOS 13.4.1 (a)をリリースしました。数時間以内に、そのアップデートが多くのユーザーのSafariを壊したという報告が殺到しました。ウェブサイトが正しく読み込まれず、特定のウェブアプリケーションが機能しなくなり、一部のユーザーはカーネルパニックを経験しました。Appleはアップデートを撤回し、数日後に修正版をリリースし、問題のあるパッチを削除する方法を説明するサポートドキュメントを公開しました。迅速なセキュリティパッチへの信頼を築くために設計されたシステムにとって、これは深刻な信頼損失でした。
混乱するバージョン番号。 文字サフィックスシステムは、ユーザーとIT管理者の両方を困惑させました。「macOS 13.3.1 (a)」を見ても、それがベータ版なのか、プレリリース版なのか、他の何かなのか、何を意味するのかが即座にわかりません。コンプライアンス目的でOSバージョンを追跡するエンタープライズ環境は、これらの異常なバージョン文字列を処理するためにツールを適応させる必要がありました。一部のMDMプラットフォームはサフィックス付きバージョンを正しく解析できず、不正確なフリート報告につながりました。
再起動要件が価値提案を損なった。 RSRは迅速かつ非破壊的であるはずでしたが、多くのRSRアップデートは依然として再起動を必要としました。作業中のユーザー、特に長時間のレンダリングジョブ、データベース操作、または仮想マシンを実行しているプロフェッショナルにとって、予期しない再起動プロンプトは歓迎されませんでした。一部のユーザーはRSRを完全に無効にし始めましたが、これはセキュリティの目的に反するものでした。
アプリケーションの互換性の問題。 Safariの事件以外にも、いくつかのRSRアップデートがサードパーティアプリケーションに問題を引き起こしました。VPNクライアント、セキュリティソフトウェア、および一部のブラウザ拡張機能がRSRインストール後に予期しない動作を示しました。Appleは脆弱性の開示リスクなしにセキュリティパッチの事前通知を提供できないため、開発者はRSRアップデートに対してテストする能力が限られていました。
採用の躊躇。 RSRの問題報告が積み重なるにつれ、多くのIT管理者が組織にRSRを無効にして、より徹底的にテストされた標準ポイントリリースを待つように助言し始めました。これはAppleの意図した結果とは正反対でした。セキュリティ採用を加速するために設計されたシステムが、最もセキュリティ意識の高い組織においてそれを遅延させていたのです。
Appleの内部対応
Eclectic Light Companyの報告とWWDC 2025セッション資料によって裏付けられているように、Appleのセキュリティエンジニアリングチームは2024年半ばという早い時期からBSIに取り組み始めました。RSRの欠点についてのチームの分析は、置き換えシステムのいくつかの設計原則につながりました。
- インストールの影響を最小化する — パッチの大多数で再起動をなくす。
- スコープを縮小する — 必要なものだけをパッチし、それ以上はしない。
- ソフトウェアアップデートから分離する — セキュリティパッチと機能アップデートを混同しない。
- 見えないバージョニング — ユーザーに表示されるmacOSバージョン文字列を変更しない。
- テストインフラを改善する — 展開前のパッチに対してより優れた自動化検証を構築する。
これらの原則は、技術的な配信メカニズムからユーザーに面した設定の場所まで、BSIの設計のあらゆる側面に直接反映されています。
BSIアップデートの技術的な仕組み
BSIの技術アーキテクチャを理解することで、なぜそれがRSRよりも信頼性が高く、オペレーティングシステムセキュリティの真の進歩を表しているのかがわかります。
配信パイプライン
BSIアップデートは、標準のソフトウェアアップデートサーバーとは別の専用コンテンツ配信インフラを通じて流れます。AppleのセキュリティチームがBSIパッチを保証する脆弱性を特定すると、次のシーケンスが発生します。
1. パッチ開発。 Appleのエンジニアが特定の脆弱性に対するターゲットを絞った修正を開発します。完全なOSアップデートとは異なり、このパッチは影響を受けるコンポーネント(例:WebKitのレンダリングエンジン、特定のセキュリティライブラリ、またはSafariのネットワークスタック)のみを変更します。
2. 自動化テスト。 パッチはMacハードウェア構成、サードパーティアプリケーション、ネットワーク環境のマトリックスに対して自動化互換性テストを受けます。AppleはRSRの事件後、このテストインフラを大幅に拡張しました。
3. 段階的ロールアウト。 BSIアップデートは段階的展開モデルを使用します。Appleは最初に対象となるMacの小さな割合にアップデートをプッシュし、クラッシュレポートとテレメトリを通じて問題を監視し、その後徐々にロールアウトを拡大します。これはRSRが対象デバイスすべてに同時にプッシュすることが多かったのとは対照的です。
4. バックグラウンドダウンロード。 MacがアップデートのためにBSIアップデートが選択されると、ペイロードはネットワークアクティビティが少ない期間にバックグラウンドでダウンロードされます。BSIペイロードのサイズが小さいこと(通常50MB未満)を考えると、このダウンロードは遅い接続でも迅速に完了します。
5. サイレントインストール。 インストールは、Macが適切な条件(通常、システムがアイドル状態だが起動中の時)を検出したときに自動的に行われます。影響を受けるコンポーネントはその場でパッチされ、新しいコードは即座にまたは次にコンポーネントが読み込まれる時に有効になります。
再起動が不要な理由
再起動不要の機能はBSIのRSRに対する最もユーザーに見える改善であり、なぜそれが可能なのかを理解する価値があります。
従来のmacOSアップデートは、システムが実行中に安全に交換できないブート時にメモリに読み込まれるコンポーネント(カーネル拡張機能、コアシステムフレームワーク、セキュリティポリシー)を変更するため、再起動が必要なことが多いです。RSRも同じ理由で再起動が必要なことがありました。提供されるパッチはこれらの深く組み込まれたコンポーネントに触れることがありました。
BSIは意図的にランタイムで安全にアップデートできるコンポーネントにスコープを制限しています。たとえば、WebKitはSafariの各タブとウェブビューのために別プロセスとして実行されます。BSIがWebKitにパッチを当てると、ディスク上のバイナリを更新します。新しいWebKitプロセスは自動的にパッチされたバージョンを使用しますが、既存のプロセスは自然にリサイクルされる(タブを閉じる、Safariを終了するなど)まで古いバージョンを実行し続けます。
このプロセスレベルの分離は、各コンポーネントが独自のサンドボックスで最小権限で実行されるApple Siliconを搭載したMacでAppleが構築してきたセキュリティアーキテクチャの進化の直接的な利益です。
プライバシーとセキュリティ設定との統合
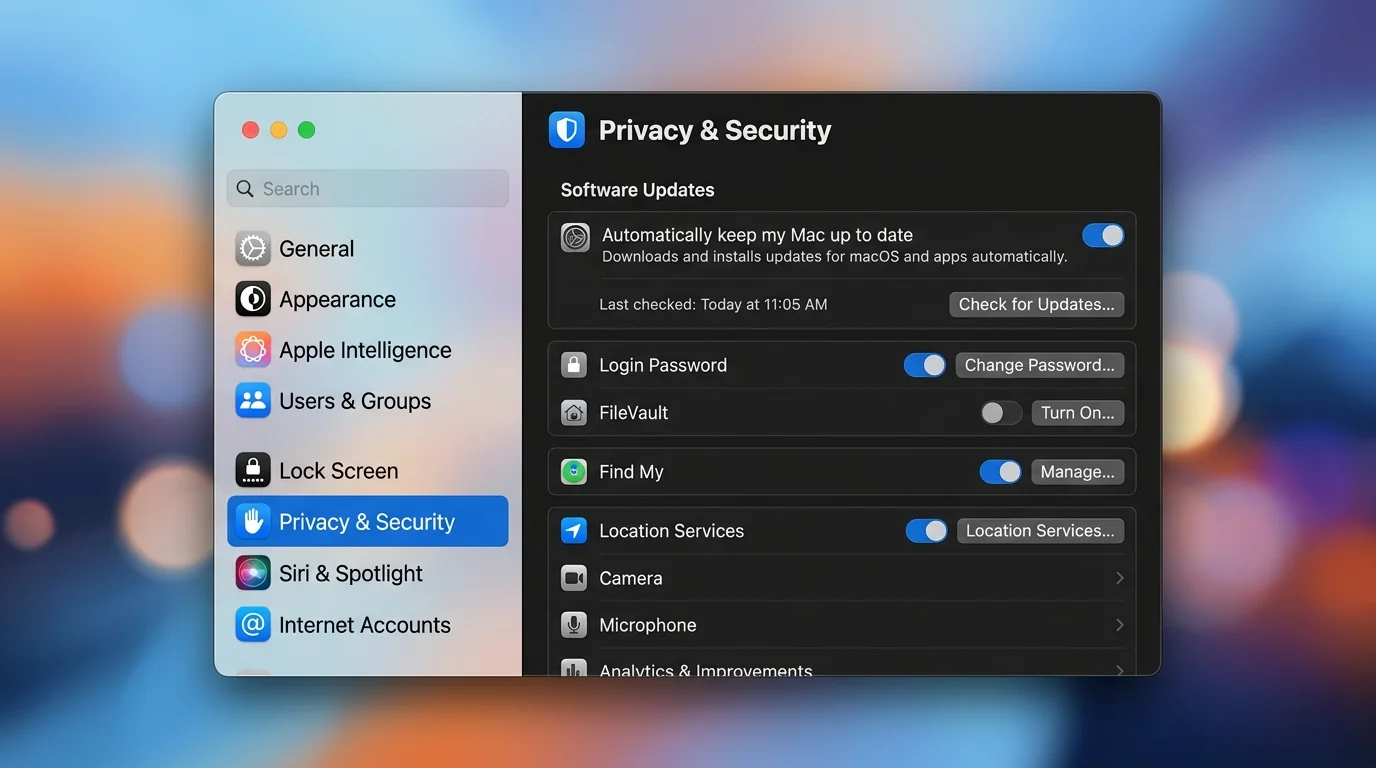
BSIアップデートはシステム設定 > プライバシーとセキュリティから管理され、ソフトウェアアップデートからではありません。このアーキテクチャ選択は複数の目的に貢献しています。
- BSIはソフトウェア機能ではなくセキュリティ機能であることをユーザーに示します。
- ユーザーが標準のソフトウェアアップデートを延期したときにBSIアップデートが誤って延期されないようにします。
- Appleがセキュリティパッチ専用の別のオプトイン/オプトアウトメカニズムを維持できるようにします。
- セキュリティパッチを独自のドメインに保つことで、ソフトウェアアップデートインターフェースの複雑さを軽減します。
プライバシーとセキュリティ内で、BSIには「バックグラウンドセキュリティ改善」とラベルされた独自のトグルがあります。有効(デフォルト)にすると、MacはBSIアップデートを自動的に確認し、ダウンロードし、インストールします。無効にすると、次の標準のmacOSポイントリリースに対応する修正が含まれるまで、MacはBSIアップデートを受信しません。
最初のBSIアップデート:WebKit Same Origin Policyパッチ(2026年3月17日)
2026年3月17日に配信された最初のBSIアップデートは、現代のウェブの基礎的なセキュリティメカニズムの一つであるSame Origin PolicyのWebKitの実装における特定の脆弱性を対象としていました。
Same Origin Policyとは何ですか?
Same Origin Policy(SOP)はウェブブラウザの重要なセキュリティ概念です。あるウェブサイトで実行されているコードが別のウェブサイトのデータにアクセスするのを防ぎます。たとえば、銀行のウェブサイトが1つのタブで開いており、ランダムなニュースサイトが別のタブで開いている場合、SOPはニュースサイトのJavaScriptが銀行口座情報を読み取れないようにします。
SOPは3つの基準(プロトコル(HTTPとHTTPS)、ドメイン名、ポート番号)に基づいてクロスオリジンリクエストを制限することで機能します。2つのページ間でこれらのいずれかが異なる場合、それらは異なるオリジンと見なされ、互いに分離されます。
脆弱性
最初のBSIアップデートによってパッチされた脆弱性は、悪意を持って作られたウェブコンテンツがWebKitのSame Origin Policyをバイパスできるものでした。実際には、攻撃者がMacユーザーが訪問したときに以下のことができる可能性があるウェブページを作成できることを意味していました。
- Safariで開いている他のウェブサイトのデータを読み取る。
- 他のオリジンの認証トークンとセッションCookieにアクセスする。
- 他のタブで実行されているウェブアプリケーションから機密情報を漏洩させる。
Appleのセキュリティアドバイザリはこれを高重大度の脆弱性と分類しました。Appleはリリース時に積極的な悪用を確認しませんでしたが、広く使用されているレンダリングエンジンにおけるSOPバイパスという脆弱性の性質から、迅速なパッチが不可欠でした。WebKit SOPバイパスは、ブラウザの基本的なセキュリティ境界を損なうため、バグバウンティプログラムで一貫して最も価値のある脆弱性の一つです。
パッチの技術的詳細
Eclectic Light Companyによる分析によると、BSIアップデートはクロスオリジンリクエスト処理に関連するいくつかのWebKitフレームワークファイルを変更しました。パッチは、リダイレクトチェーンや特定のMIMEタイプ処理シナリオを含むエッジケースでもクロスオリジンリクエストがSOP規則を適切に適用できるように、WebKitのネットワーク層での検証チェックを強化しました。
最初のBSIアップデートの総ペイロードサイズは約32MBで、Appleがこれまでに出荷した最小のRSRアップデートよりも劇的に小さくなっています。このアップデートはハードウェア構成に関わらず、macOS Tahoe 26.3.1を実行しているすべてのMacに適用されました。
macOS 26.3.2との違い
同じ日(2026年3月17日)にAppleがMacBook Neo向けに別の標準ソフトウェアアップデートとしてmacOS Tahoe 26.3.2もリリースしたことに注意することが重要です。これはBSIアップデートではありませんでした。ソフトウェアアップデートを通じて配信された従来のポイントリリースで、MacBook Neoの構成に固有のハードウェア固有の問題に対処していました。
この同時リリースは実際にBSIの価値提案を明確に示しています。WebKitセキュリティ修正はすべてのMacユーザーに即座に届く必要がありました(BSI経由で)。一方、MacBook Neo固有の修正は、再起動なしにパッチを当てられないハードウェアドライバーとシステムコンポーネントが含まれるため、標準のアップデートチャンネルに従いました。
コミュニティの反応
最初のBSIアップデートに対するMacセキュリティコミュニティの反応は圧倒的に前向きでした。MacRumorsは3月17日に、このアップデートがユーザーに対してクリーンにインストールされ、いくつかのRSR展開の特徴だったアプリの破損やシステムの不安定性の報告はなかったと報告しました。Appleosophy は、多くのユーザーがプライバシーとセキュリティ設定を確認するまでアップデートが適用されたことに気付かなかったと述べており、これはサイレントセキュリティパッチとしては正確に望まれる結果です。
Eclectic Light CompanyのHoward Oakleyは、パッチの狭いスコープとクリーンな実装を確認する技術分析を公開し、それを「RSRが失った信頼を取り戻す必要があるシステムの有望なスタート」と呼びました。
BSIアップデートの確認とインストール方法
BSIアップデートは自動的にインストールするように設計されていますが、Macがそれらを受信するように設定されていることを確認し、最新のパッチが適用されていることを確認したい場合があります。
ステップ1:システム設定を開く
画面の左上隅にある**Appleメニュー()**をクリックし、システム設定を選択します。
ステップ2:プライバシーとセキュリティに移動する
システム設定のサイドバーで、プライバシーとセキュリティをクリックします。サイドバーを下にスクロールして見つける必要があるかもしれません。
ステップ3:バックグラウンドセキュリティ改善セクションを見つける
プライバシーとセキュリティペイン内を下にスクロールして、セキュリティセクションを見つけます。バックグラウンドセキュリティ改善を探してください。
ステップ4:トグルが有効になっていることを確認する
バックグラウンドセキュリティ改善トグルはデフォルトで有効(緑色)になっているはずです。無効になっている場合は、トグルをクリックしてオンにします。パスワードまたはTouch IDでの認証が求められる場合があります。
ステップ5:保留中のアップデートを確認する
BSIアップデートが利用可能かどうかを手動で確認したい場合は、トグルをオフにしてからオンに戻すと確認がトリガーされます。ただし、通常の操作では、MacはBSIアップデートを自動的に確認し、介入なしに適用します。
ステップ6:インストールを確認する
現在、macOSはシステム設定に適用されたBSIアップデートの詳細なログを提供していません。BSIアップデートがインストールされていることを確認するには、次のことができます。
- システムログを確認する: ターミナルを開き、
log show --predicate 'subsystem == "com.apple.backgroundsecurityd"' --last 24hを使用して最近のBSIアクティビティを表示します。 - WebKitバージョンを確認する: Safariで、「Safari」>「Safariについて」に移動して、WebKitビルド番号が更新されているかどうかを確認します。
- system_profilerを使用する: ターミナルで
system_profiler SPInstallHistoryDataTypeを実行して、最近のインストール履歴を確認します。
重要な注意事項
- BSIアップデートのダウンロードにはアクティブなインターネット接続が必要です。
- インストールが行われるためには、Macが起動状態(アクティブに使用中でなくても可)である必要があります。
- FileVault暗号化はBSIアップデートを妨げません。パッチはブートボリュームレベルではなく、アプリケーション/フレームワークレベルで適用されるからです。
- BSIを無効にしている場合、それが配信するはずだったセキュリティ修正は次の標準macOSアップデートに含まれますが、そのアップデートが到着するまで保護されていない状態になります。
BSI対RSR対通常のソフトウェアアップデート:完全比較
AppleのアップデートエコシステムにおけるBSIの位置づけを理解するには、3つのアップデートタイプすべてにわたる直接比較が必要です。これは、独自のMacセキュリティを管理している人や包括的なセキュリティ戦略を構築している人にとって必要なコンテキストです。
| 機能 | BSI | Rapid Security Response(RSR) | 標準macOSアップデート |
|---|---|---|---|
| まだアクティブ? | はい(現在) | 廃止 | はい |
| 導入 | macOS Tahoe(WWDC 2025) | macOS Ventura(2022) | 常に |
| 配信チャンネル | プライバシーとセキュリティ設定 | ソフトウェアアップデート | ソフトウェアアップデート |
| 典型的なサイズ | 50MB未満 | 100〜500MB | 500MB〜5GB以上 |
| 再起動が必要 | いいえ(ほとんどの場合) | 多くの場合はい | ほぼ常に |
| インストール時間 | 数秒(バックグラウンド) | 5〜15分 | 15〜60分 |
| ユーザーへの中断 | なし | 中〜高 | 高 |
| スコープ | セキュリティクリティカルなコンポーネント | 緊急セキュリティパッチ | すべて |
| バージョン文字列の変更 | なし | あり(文字サフィックス) | あり(ポイントリリース) |
| ロールバック機能 | 改善(サーバーサイド) | 設定から手動 | 完全OSロールバック |
| デフォルト状態 | 有効 | 有効 | 有効 |
| MDM制御可能 | はい | はい | はい |
| 展開前テストウィンドウ | 段階的ロールアウト | 同時プッシュ | ベータプログラム |
各アップデートタイプが適用される場合
BSIは最も時間的に敏感なセキュリティパッチを処理します。積極的に悪用されている脆弱性、またはSame Origin Policy、証明書検証、サンドボックスエスケープなどの基本的なセキュリティ境界に影響する脆弱性です。
標準macOSアップデートは他のすべてを引き続き処理します。機能追加、バグ修正、ドライバーアップデート、パフォーマンス改善、およびBSI展開を保証するほど緊急でないセキュリティパッチです。
RSRは事実上廃止されました。AppleはmacOS Tahoeのリリース以来RSRアップデートを一切発行しておらず、BSIはセキュリティアップデート階層においてRSRの役割を担っています。macOS VenturaまたはSonomaを実行しているMacはレガシーサポートのためにRSRアップデートを受信し続ける可能性がありますが、すべての新しいセキュリティパッチ開発はTahoe以降のBSIに焦点を当てています。
エンタープライズとIT管理者への影響
RSRからBSIへのシフトは、Macのデバイス群を管理する組織に重大な影響を持ちます。IT管理者、セキュリティエンジニア、またはmacOSデバイスを管理するMSPの場合、知っておく必要があることは以下の通りです。
MDMポリシーの更新
Jamf Pro、Kandji、Mosyle、AddigyなどのほとんどのメジャーMDMプラットフォームがBSI管理をサポートするアップデートをリリースしているか、リリース中です。重要なポリシー考慮事項には次のものが含まれます。
BSIトグル制御。 MDM管理者は管理対象デバイス全体でBSIトグルの状態を強制できます。ほとんどの組織にとって、BSIを有効に保つことが推奨される体制です。パッチは重要なセキュリティ脆弱性に対処するからです。
報告とコンプライアンス。 Addigyは2026年3月に、管理されたデバイス群全体でのBSI展開を監視する詳細なガイドを公開しました。重要な課題は、BSIアップデートがmacOSバージョン文字列を変更しないため、従来のバージョンベースのコンプライアンスチェックではBSIパッチが適用されているかどうかを検出できないことです。管理者はシステムログを監視するか、ベンダー固有のAPIを使用してBSIステータスを確認する必要があります。
テストワークフロー。 RSRアップデートのテストワークフロー(フリート全体の展開を許可する前にテストマシンにインストールする)を維持していたエンタープライズ組織は、BSI用にプロセスを適応させる必要があります。BSIは段階的ロールアウトを使用するため、組織はデバイスのサブセットを最初にアップデートを受信するように設定し、より広いロールアウトがデバイス群全体に到達する前に問題を監視できます。
ネットワーク上の考慮事項
BSIアップデートはAppleのコンテンツ配信インフラからダウンロードされます。厳格なネットワーク制御を持つ組織は、BSIアップデートサーバーが許可リストに登録されていることを確認する必要があります。AppleはサポートドキュメントにBSIで必要なドメインを公開しており、既存のソフトウェアアップデート許可リストと大幅に重複しています。
BSIペイロードのサイズが小さいこと(50MB未満)は、大規模なデバイス群でも帯域幅の影響が最小限であることを意味します。ただし、非常に制限されたネットワーク(例:衛星接続のフィールドオフィス)を持つ組織は、追加トラフィックを計画する必要があります。
コンプライアンスへの影響
セキュリティコンプライアンスフレームワーク(SOC 2、ISO 27001、HIPAA、FedRAMP)の対象となる組織にとって、BSIはパッチ管理ポリシーで考慮しなければならない新しいカテゴリのセキュリティアップデートを導入します。対処すべき重要な質問は以下の通りです。
- パッチタイムラインSLA。 コンプライアンスフレームワークが特定の期間内(例:重要な脆弱性は14日以内)にセキュリティパッチを適用することを要求する場合、BSIパッチはこれらのSLAに照らして追跡する必要があります。
- 文書化。 BSIアップデートは標準のmacOSアップデートと同じ種類の監査証跡を生成しないため、組織はコンプライアンスを示すために追加のロギングを実装する必要があるかもしれません。
- リスク受容。 テスト目的でBSIを無効にすることを選択する組織は、これをリスク受容の決定として文書化する必要があります。デバイスが既知の脆弱性に対して無防備な状態に置かれるからです。
ITチームへの推奨事項
- デバイス群全体でBSIを即座に有効にする。 セキュリティのメリットは互換性問題の最小限のリスクをはるかに上回ります。特にRSRと比較して改善されたテストインフラを考慮すると。
- MDMプラットフォームを更新する BSI監視と管理をサポートする最新バージョンに。
- コンプライアンスレポートを変更する BSIパッチを別のアップデートカテゴリとして考慮するために。
- ヘルプデスクにBSIを説明する 新しいプライバシーとセキュリティトグルについてのユーザーの質問に答えられるように。
- ネットワーク許可リストを確認する BSIアップデートトラフィックがブロックされていないことを確認するために。
セキュリティへの影響とゼロデイ応答タイムライン
BSIの最も重要な影響は、ゼロデイ脆弱性(パッチが利用可能になる前に積極的に悪用されているセキュリティの欠陥)に対応するAppleの能力にあります。
旧タイムライン(BSI以前)
BSI以前、WebKitまたはSafariのゼロデイ脆弱性に対するAppleの応答は通常次のタイムラインに従っていました。
- 0日目: 脆弱性が発見または報告される。
- 1〜3日目: Appleのセキュリティチームがトリアージし、修正の開発を開始。
- 3〜7日目: 修正が開発されテストされる。
- 7〜14日目: 修正がRSRまたはポイントリリースにパッケージ化され、QAを受ける。
- 14〜21日目: アップデートがユーザーにプッシュされる。
- 21〜30日目: ほとんどのユーザーがアップデートをインストールする(一部はかなり遅延する)。
これは、最良のケースでも、脆弱性の発見から広範なパッチ採用まで2〜3週間の窓口があることを意味しました。最悪のケースでは、RSRアップデートがバグのために撤回された場合、窓口は1ヶ月以上に延びる可能性がありました。
新タイムライン(BSI使用)
BSIはこのタイムラインを劇的に圧縮します。
- 0日目: 脆弱性が発見または報告される。
- 1〜2日目: Appleのセキュリティチームがトリアージし、修正の開発を開始。
- 2〜4日目: 修正が開発され、自動化互換性マトリックスに対してテストされる。
- 4〜5日目: BSIアップデートが初期ロールアウトグループに段階的にプッシュされる。
- 5〜6日目: ロールアウトがすべての対象デバイスに拡大される。
- 6〜7日目: Macの大部分がパッチされる(BSIは再起動不要で自動インストールされるため)。
重要な改善は、Appleがパッチをより速く開発および出荷できるというだけではありません。採用がほぼ瞬時であるということです。アップデートにユーザーのアクションが不要で再起動も不要な場合、「パッチ利用可能」から「パッチインストール済み」までのギャップは数週間ではなく数時間に縮まります。
実世界への影響
最初のBSIアップデートのWebKit SOPバイパス脆弱性を考えてみてください。旧システムの下では、これはRSRアップデート(再起動あり)を必要とするか、次のポイントリリースまで保留されていたでしょう。RSRを無効にしたかアップデートを遅らせたユーザーは、数週間脆弱なままでいたでしょう。
BSIにより、パッチはリリースから24時間以内にmacOS Tahoeユーザーの大多数に届きました。これはMacエコシステム全体のセキュリティ体制の変革的な改善です。
この速度は、Macユーザーにとって進化する脅威の状況において特に重要です。Macがコンシューマーとエンタープライズはどちらもにおいて市場シェアを拡大するにつれ、ゼロデイ脆弱性を悪用する洗練された脅威アクターにとってますます魅力的なターゲットになっています。
BSIがmacOS Tahoeのより広いセキュリティアーキテクチャにどう適合するか
BSIは孤立して存在しているわけではありません。AppleがmacOS Tahoeとともに導入した包括的なセキュリティ改革の一つのコンポーネントであり、T2チップからApple Siliconへのセキュリティの進化の上に構築されています。
他のTahoeセキュリティ機能との統合
ロックダウンモードの強化。 macOS Tahoeの強化されたロックダウンモードはBSIと連携して機能します。ロックダウンモードがアクティブな場合、BSIアップデートは優先され、この機能を有効にしたユーザーの高められたセキュリティ体制を反映してより積極的にインストールされる場合があります。
改善されたGatekeeper。 TahoeのGatekeeperの改善には、BSIがパッチを当てるタイプの脆弱性を悪用する可能性のある悪意のあるコードのより優れた検出が含まれます。この階層化されたアプローチは、BSIパッチが到着する前でも、Gatekeeperが悪用の試みに対してある程度の保護を提供できることを意味します。
強化されたXProtect。 Appleの組み込みマルウェア検出は、脅威インテリジェンスを共有するためにBSIとともに更新されています。BSIパッチがXProtectが悪用の試みを検出した脆弱性に対処する場合、両システムは包括的な保護を提供するために協調します。
これらの機能が連携して動作する完全な概要については、macOS Tahoe 26.3バックグラウンドセキュリティガイドをご参照ください。
より大きな絵
BSIは、従来のソフトウェアアップデートモデルが現代のセキュリティ脅威には遅すぎるというAppleの認識を表しています。攻撃者は脆弱性の発見から数時間以内に武器化できます。防御者がパッチを展開するのに数週間かかり、ユーザーがインストールするのにさらに数週間かかる場合、非対称性は攻撃者に有利です。
セキュリティパッチを自動的、サイレント、即時、かつ非破壊的にすることで、Appleはユーザーが保護された状態を維持するのを妨げていたほぼすべての摩擦点を取り除きました。これはiOSの自動アップデートを促進したのと同じ哲学ですが、ユーザーがシステムに対してより大きな制御を期待するmacOS環境に適応されています。
よくある質問
BSIアップデートをオプトアウトできますか?
はい。システム設定 > プライバシーとセキュリティに移動してBSIオプションをオフにすることで、バックグラウンドセキュリティ改善を無効にできます。ただし、Appleは有効にし続けることを強く推奨しています。BSIを無効にすると、配信するセキュリティ修正は最終的に標準のmacOSポイントリリースに含まれますが、そのポイントリリースをインストールするまでMacは既知の脆弱性に対して無防備なままです。BSIを無効にする特定の技術的理由(重要なソフトウェアとの文書化された互換性の問題など)がない限り、有効にしておいてください。
BSIはMacを遅くしますか?
いいえ。BSIアップデートはパフォーマンスへの影響を最小限にするように特別に設計されています。ダウンロードはネットワークアクティビティが少ない期間に行われ、インストールはシステムがアイドル状態のときに行われます。パッチされたコンポーネント(WebKit、Safari、セキュリティライブラリ)はインストール中に再最適化または再コンパイルされません。Appleは既存のファイルを置き換えるプリコンパイル済みバイナリを配信します。BSIアップデートの前後でパフォーマンスの違いに気づくことはないはずです。
BSIアップデートとmacOS 26.3.2アップデートはどのように違いますか?
macOS 26.3.2は2026年3月17日にリリースされた標準ソフトウェアアップデートで、MacBook Neo専用です。ハードウェア固有の問題に対処し、ソフトウェアアップデートを通じたダウンロードとシステム再起動を必要とする従来のソフトウェアアップデート配信パスに従います。同日リリースされたBSIアップデートは、macOS Tahoe 26.3.1を実行しているすべてのMacに適用された、WebKitに対する別のセキュリティ重視のパッチで、プライバシーとセキュリティ設定を通じてインストールされ、再起動は不要でした。それらは異なる目的を提供する完全に独立したアップデートです。
macOS VenturaまたはSonomaを実行している古いMacでBSIアップデートは機能しますか?
いいえ。BSIはmacOS Tahoe以降専用です。macOS VenturaまたはSonomaを実行しているMacは、セキュリティパッチのためにRapid Security Response(RSR)アップデートと標準ポイントリリースを受信し続けます。Appleは古いmacOSバージョンにBSIをバックポートする計画を発表しておらず、これは現在のOSリリースにのみ新しいセキュリティインフラを導入するという歴史的なアプローチと一致しています。
IT管理者はBSIアップデートを遅らせたり段階的に展開したりできますか?
はい、ただし注意点があります。BSI管理をサポートするMDMプラットフォーム(Jamf Pro、Kandji、Addigyの最近のバージョンを含む)はデバイス群レベルでBSIポリシーを設定できます。管理者は管理対象デバイスでBSIを無効にできますが、これは一般的に推奨されません。Appleの組み込み段階的ロールアウトは、すべてのデバイスが同時にBSIアップデートを受信するわけではないことを意味し、自然なテストウィンドウを提供します。展開前に正式なテストを必要とする組織には、最初にBSIアップデートを受信する小さなグループのテストデバイスを維持し、より広いデバイス群にアップデートが届く前に24〜48時間監視するという推奨アプローチがあります。
BSIアップデートがインストールされたかどうかどうすればわかりますか?
現在、macOSはBSIアップデートが適用されたときに目立つ通知を表示しません。ターミナルを通じてシステムログを確認することで(log show --predicate 'subsystem == "com.apple.backgroundsecurityd"' --last 24h)、またはSafari/WebKitバージョンの変更を確認することでBSIアクティビティを検証できます。Appleは将来のmacOSリリースでBSIアップデート履歴の可視性を向上させるかもしれません。Macのセキュリティ状態の包括的なビューについては、監視ツールをカバーするMac向けベストアンチウイルスガイドをご確認ください。
BSIアップデートが問題を引き起こした場合はどうなりますか?
AppleはRSRと比較してBSIに改善されたロールバック機能を組み込んでいます。Appleがクラッシュレポートとテレメトリを通じてBSIアップデートの広範な問題を検出した場合、パッチを自動的に元に戻すサーバーサイドロールバックを開始できます。問題を経験する個々のユーザーはプライバシーとセキュリティ設定を通じてBSIを無効にでき、これにより将来のBSIアップデートが防止されますが、すでに適用されたパッチはロールバックされません。そのような場合、次の標準macOSアップデートにはセキュリティ修正の修正版が含まれます。
結論
2026年3月17日に配信された最初のBackground Security Improvementアップデートは、単なるセキュリティパッチ以上のものです。オペレーティングシステムセキュリティへの根本的により良いアプローチの概念実証です。AppleはRSRの欠点から学んだ教訓(壊れたアプリ、混乱するバージョニング、望まない再起動)を取り入れ、それらすべての問題点に対処するシステムを構築しました。
BSIアップデートはRSRの前身よりも小さく、速く、中断が少なく、信頼性が高いです。最初のBSIアップデートが、ユーザーがボタンをクリックしたりMacを再起動したりすることなく重要なWebKit Same Origin Policy脆弱性にパッチを当てたという事実は、システムの可能性を示しています。
日常のMacユーザーにとって、BSIはより少ない努力でより良いセキュリティを意味します。MacはバックグラウンドでAutomatic的に、静かに重要な脅威からPatching自身を守るようになりました。これがセキュリティのあるべき姿です。
IT管理者とセキュリティプロフェッショナルにとって、BSIはより速い脅威対応、より簡単なデバイス群管理、そして強制再起動について不満を言うユーザーからのヘルプデスクチケットの減少を意味します。26.3 BSI実装ガイドでは、特定の展開の考慮事項を詳細に説明しています。
Appleにとって、BSIはセキュリティアップデート哲学の成熟を表しています。かつてセキュリティ修正を大規模なOSアップデートにバンドルして出荷し、その後RSR実験を様々な結果で試みた会社が、セキュリティとユーザーエクスペリエンスの両方を真に優先するアプローチを見つけました。
最初のBSIアップデートは機能しました。静かに、目に見えない形で、意図通りに。今の問題は、脅威の状況が進化し続け、迅速なセキュリティ応答の必要性がますます重要になるにつれて、Appleがこの基盤の上にどのように構築するかということです。
出典:MacRumors(2026年3月17日)、Eclectic Light Company、Appleosophy、Addigy、Apple WWDC 2025セッション資料、Appleセキュリティアップデートドキュメント。