macOS Tahoe 26.3 バックグラウンドセキュリティ改善:Appleの新サイレントセキュリティシステムの完全ガイド
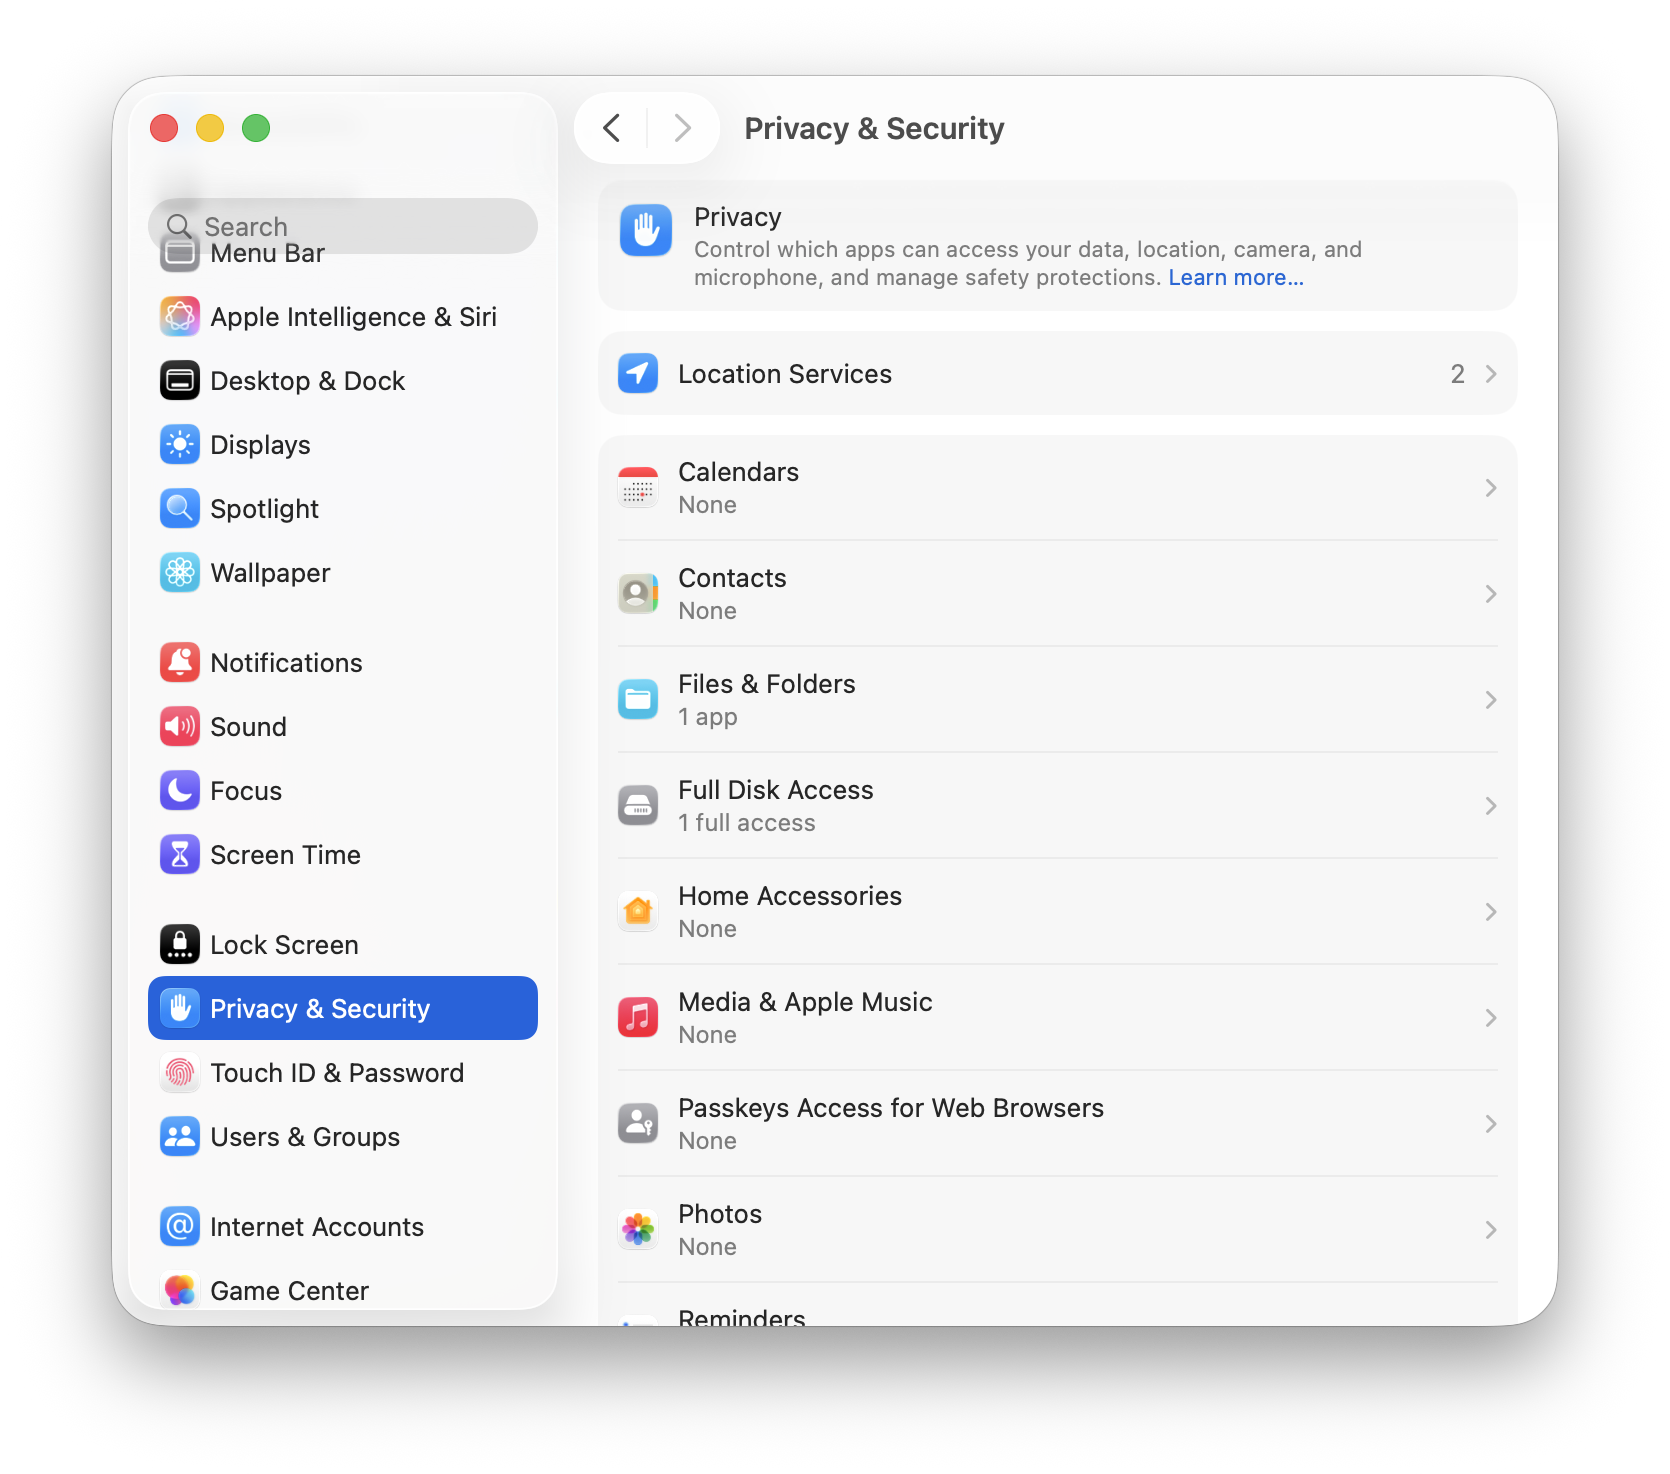
macOS Tahoe 26.3のバックグラウンドセキュリティ改善機能に関する包括的なガイド。Appleの新しいサイレントセキュリティ更新システムの仕組み、有効化方法、およびMacの保護を強化するためにRapid Security Responseに代わる理由について学びます。
AppleはmacOS Tahoe 26.3ベータ版で、重要な新しいセキュリティ機能である**Background Security Improvements(バックグラウンドセキュリティ改善)**をテストしています。このシステムは、AppleがMacユーザーにセキュリティパッチを提供する根本的な変化を表しており、システムの完全な再起動や主要なOSアップデートを必要とせずに、Safari、WebKit、およびシステムライブラリに重要なアップデートを適用できるようにします。
バックグラウンドセキュリティ改善とは何ですか?
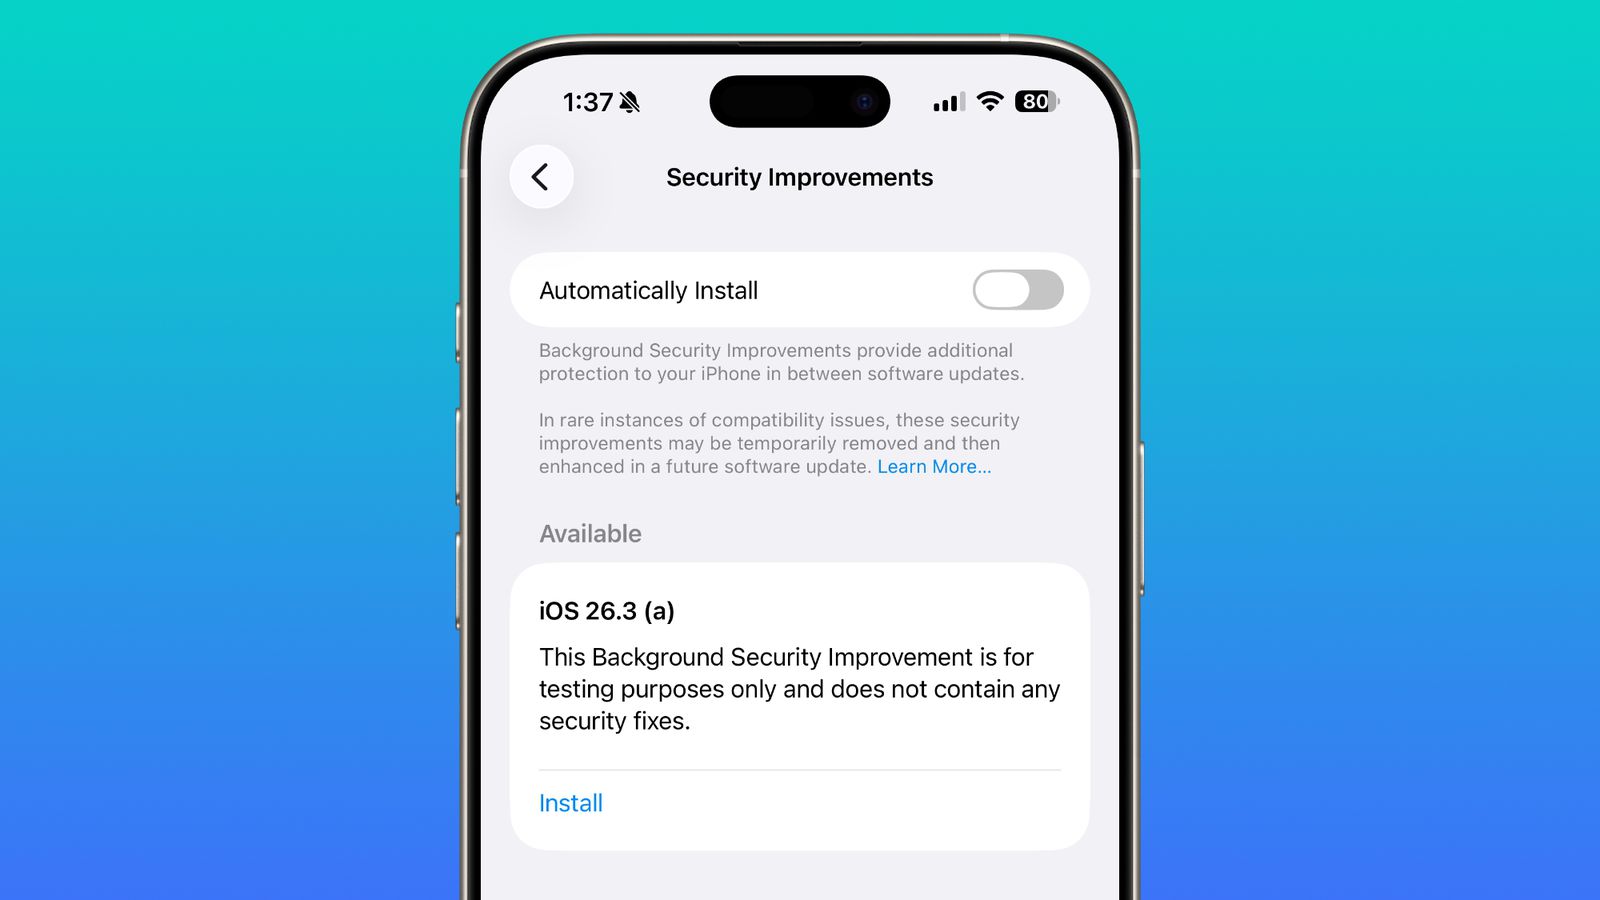
Background Security Improvements(バックグラウンドセキュリティ改善)は、主要なソフトウェアアップデートの間にセキュリティ保護を提供するためのAppleの新しいアプローチです。数ギガバイトのデータをダウンロードしてMacを再起動する必要がある従来のmacOSアップデートとは異なり、この機能はバックグラウンドで重要な脆弱性を静かにパッチします。
主な特徴
サイレントインストール:
- アップデートはユーザーの介入なしに自動的にインストールされます
- システムの再起動は不要です
- インストール中のシステムパフォーマンスへの影響は最小限です
対象コンポーネント:
- Safari ブラウザ
- WebKit レンダリングエンジン
- 重要なシステムライブラリ
- セキュリティフレームワーク
継続的な保護:
- 脆弱性にさらされる期間(ウィンドウ)を短縮します
- 脆弱性が発見されてから数時間以内にパッチを展開できます
- 主要なmacOSポイントリリースの間に保護を提供します
バックグラウンドセキュリティ改善とRapid Security Responseの違い
Appleは2023年に、緊急のセキュリティパッチを迅速に提供する方法としてRapid Security Response (RSR) を導入しました。しかし、RSRが直面したいくつかの課題により、Appleはこの新しいアプローチを開発することになりました。
Rapid Security Responseの制限
RSRの問題点:
- 多くの場合、システムの再起動が必要でした
- 一部のアプリケーションで互換性の問題が発生しました
- アップデートのロールバック(取り消し)が困難な場合がありました
- RSRインストール後にシステムが不安定になると報告するユーザーがいました
- 特定の種類の脆弱性に限定されていました
2023年のRSRインシデント: 2023年7月、AppleはRSRアップデートが多くのユーザーのSafari機能を破損させたため、アップデートを撤回しなければなりませんでした。これは、迅速なセキュリティパッチ適用の課題を浮き彫りにしました。
バックグラウンドセキュリティ改善の利点
| 機能 | Rapid Security Response | Background Security Improvements |
|---|---|---|
| 再起動の必要性 | 多くの場合「はい」 | いいえ |
| インストール時間 | 数分 | 数秒(バックグラウンド) |
| ユーザーへの割り込み | 中程度 | なし |
| ロールバック機能 | 限定的 | 改善済み |
| 範囲 | 緊急パッチ | 継続的な保護 |
バックグラウンドセキュリティ改善を有効にする方法
Background Security Improvementsは現在、macOS Tahoe 26.3ベータ版でテストされています。この機能にアクセスして設定する方法は次のとおりです:
ステップバイステップ設定
1. システム設定を開く
Appleメニュー () > システム設定 をクリック2. プライバシーとセキュリティに移動
サイドバーの「プライバシーとセキュリティ」をクリック3. セキュリティセクションまでスクロール
下にスクロールしてセキュリティセクションを見つけます
「Background Security Improvements」を探します
4. 機能を有効にする
「Background Security Improvements」をオンに切り替えます
オプションで「アップデートを自動的にインストール」を有効にします
設定オプション
手動インストール:
- アップデートが利用可能になると通知が届きます
- アップデートをインストールするタイミングを選択します
- インストール前にアップデートの詳細を確認します
自動インストール(推奨):
- アップデートはバックグラウンドで静かにインストールされます
- ユーザーのアクションは不要です
- 最小限の割り込みで最大限の保護を提供します
互換性に関する注意
Appleは、Background Security Improvementsが特定のアプリケーションで「まれに互換性の問題」を引き起こす可能性があると警告しています。問題が発生した場合:
- システム設定 > プライバシーとセキュリティ を開く
- Background Security Improvements を一時的に無効にする
- Appleおよび影響を受けるアプリ開発者に問題を報告する
- 互換性の問題が解決したら再度有効にする
ベータテストで明らかになったこと
Appleはベータユーザーと共にこの機能を積極的にテストしており、2026年1月に複数のテストアップデートをプッシュしました:
テストアップデートのタイムライン
2026年1月6日:
- 最初のバックグラウンドセキュリティテストアップデートがベータユーザーにプッシュされました
- SafariおよびWebKitコンポーネントを対象としました
- ユーザーに見える変更はありませんでした。純粋に配信メカニズムのテストでした
2026年1月8日:
- 2回目のバックグラウンドセキュリティテストアップデート
- 追加のシステムライブラリを含めるように範囲を拡大しました
- 自動インストールの信頼性のテストを継続しました
2026年1月12-13日:
- macOS Tahoe 26.3 Beta 2 リリース
- Background Security Improvements機能が改良されました
- 設定インターフェースとユーザーコントロールが改善されました
ベータユーザーからのフィードバック
初期のベータテスターは以下のように報告しています:
- シームレスな動作: ほとんどのユーザーはアップデートが行われていることに気づきません
- パフォーマンスへの影響なし: アップデートはシステムの応答性に影響しません
- 信頼性の高いインストール: 自動アップデートの成功率は高いです
- 明確な通知: ユーザーはいつアップデートが適用されたかを確認できます
なぜこれが重要なのか:セキュリティの背景
Background Security Improvementsのタイミングは重要です。2025年の初め以来、Appleは9つのゼロデイ脆弱性にパッチを当てており、macOS Tahoe 26.2では2つの重要なWebKit脆弱性が解決されました:
最近の重要な脆弱性
CVE-2025-43529 (WebKit Use-After-Free):
- 重大度: クリティカル
- 影響: 悪意のあるWebコンテンツを介した任意のコード実行
- 悪用状況: 野放し状態での積極的な悪用が確認されています
- ターゲット: 特定の個人に対する高度な攻撃
CVE-2025-14174 (WebKit メモリ破損):
- 重大度: クリティカル
- 影響: コード実行につながるメモリ破損
- 関連: Chrome ANGLEの脆弱性に関連
- ステータス: CISAの「既知の悪用された脆弱性カタログ」に追加されました
保護のギャップ問題
従来のセキュリティ更新サイクルでは、脆弱性のウィンドウ(空白期間)が生じます:
脆弱性の発見 → Appleがパッチを開発 → テスト → リリース → ユーザーによるインストール

このプロセスには通常:2〜4週間かかります

Background Security Improvementsを使用すると:
脆弱性の発見 → パッチの開発 → 自動展開

目標応答時間:数時間から数日
Background Security Improvementsはこのウィンドウを劇的に短縮し、脆弱性が発見されてから数週間ではなく数時間以内にユーザーを保護する可能性があります。
技術的な実装の詳細
アップデートの配信方法
Background Security Improvementsは、セキュリティパッチ適用にモジュール式のアプローチを使用します:
コンポーネントレベルのアップデート:
- 個々のコンポーネントを独立して更新できます
- WebKitの更新にSafariの再起動は不要です
- システムライブラリの更新は実行中のアプリケーションに影響しません
検証プロセス:
- アップデートパッケージをバックグラウンドでダウンロード
- 暗号化署名の検証
- コンポーネントの互換性チェック
- アップデートをシステムに適用
- インストール成功の検証
ロールバック機能: アップデートが問題を引き起こした場合、システムは以下を実行できます:
- アプリケーションの障害を自動的に検出
- 前のコンポーネントバージョンにロールバック
- ロールバックについてユーザーに通知
- 問題をAppleに報告
システム要件
サポートされているハードウェア:
- macOS Tahoe 26.3以降を実行しているすべてのMac
- Apple Silicon Mac (M1, M2, M3, M4 シリーズ)
- Intel Mac (サポートされる最後のmacOSバージョン)
ストレージ要件:
- 最小限: アップデートは通常100MB未満です
- ロールバック機能用の予約スペース
ネットワーク要件:
- 自動アップデートにはインターネット接続が必要です
- アップデートはアイドル期間中にダウンロードされます
- 帯域幅への影響は低いです(ユーザーのアクティビティを優先)
企業向けの考慮事項
IT管理者および企業環境向けに、Background Security Improvementsは新しい管理上の考慮事項を導入します:
MDM 統合
構成プロファイル:
- Background Security ImprovementsはMDMを介して管理できます
- 管理者は自動インストールを強制できます
- または、管理された環境では機能を無効にすることができます
展開戦略:
<!-- Example MDM Configuration -->
<key>BackgroundSecurityImprovements</key>
<dict>
    <key>Enabled</key>
    <true/>
    <key>AutomaticInstallation</key>
    <true/>
    <key>NotifyUser</key>
    <false/>
</dict>
コンプライアンスに関する考慮事項
コンプライアンスの利点:
- より迅速なパッチ適用によりセキュリティSLAを満たします
- 脆弱性への暴露ウィンドウを短縮します
- セキュリティ更新の自動文書化
潜在的な懸念:
- 変更管理プロセスを更新する必要がある場合があります
- ミッションクリティカルなアプリケーションのテストサイクル
- セキュリティ更新展開の監査証跡
推奨される企業のアプローチ
- パイロットグループでのテスト: 最初に一部のユーザーに対して有効にします
- 互換性の監視: フリート全体でアプリケーションの問題を追跡します
- ロールバック手順の確立: 必要に応じて無効にする方法を文書化します
- 変更管理の更新: バックグラウンド更新をプロセスに組み込みます
- ユーザーへの連絡: 新しいセキュリティ機能とその利点を説明します
他のプラットフォームとの比較
Windows セキュリティアップデート
Microsoftのアプローチは大きく異なります:
- Windows Updateは、ほとんどのセキュリティパッチのインストールに再起動が必要です
- 「パッチチューズデー」は予測可能ですが遅延のあるセキュリティサイクルを作成します
- Windows Defenderの更新はBackground Security Improvementsとより比較可能です
Chrome のアプローチ
Google Chromeは長い間、サイレントバックグラウンド更新を使用してきました:
- ブラウザの再起動時にアップデートが自動的にインストールされます
- システムの再起動は不要です
- ユーザーは通常、更新が行われていることに気づきません
Appleのアプローチはこのモデルをオペレーティングシステムレベルに拡張しており、技術的にはより困難ですが、より広範な保護を提供します。
macOS Tahoe 26.3 の準備
アップデートの前
現在のセキュリティステータスの確認:
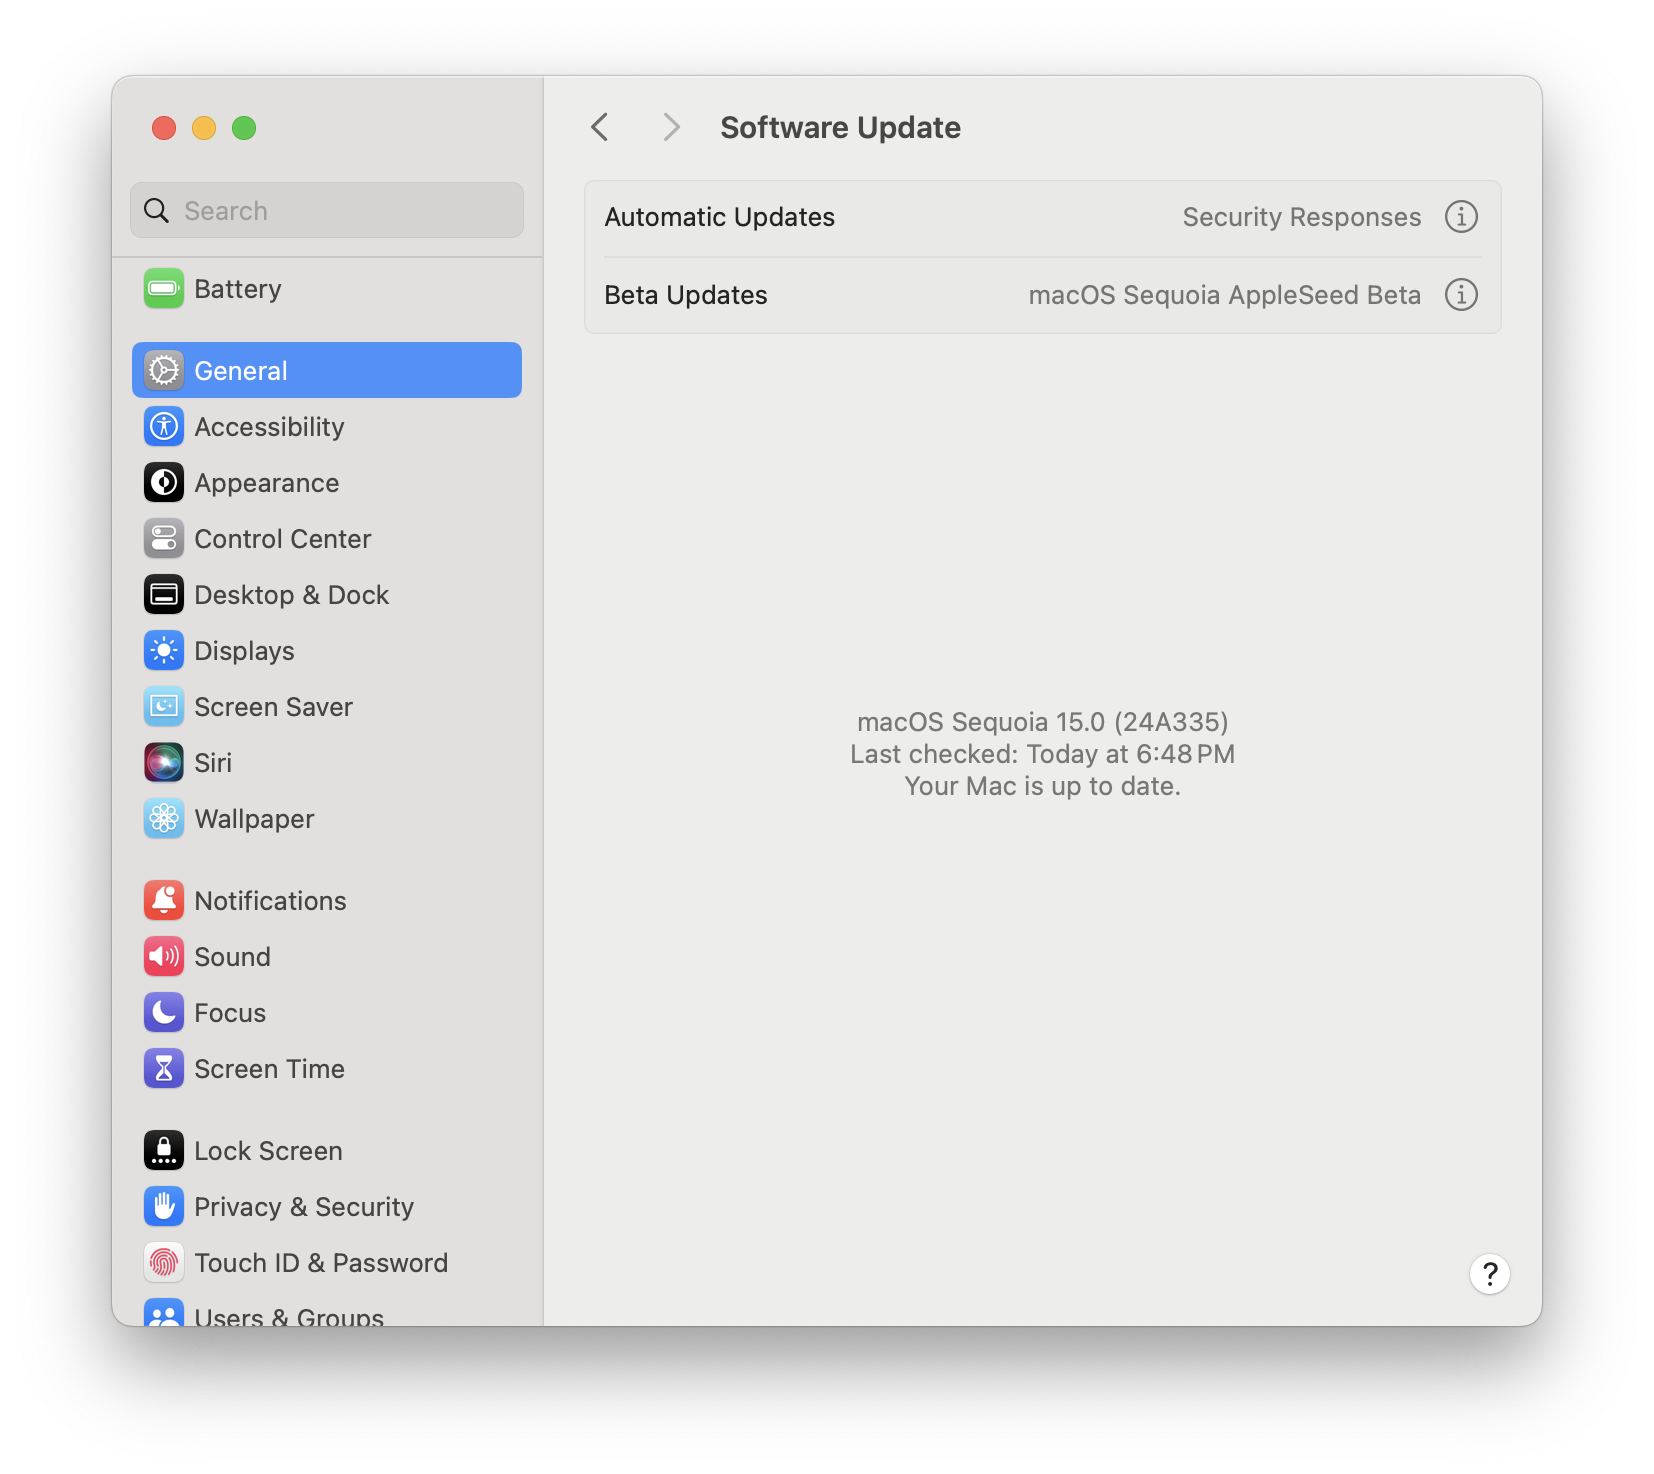
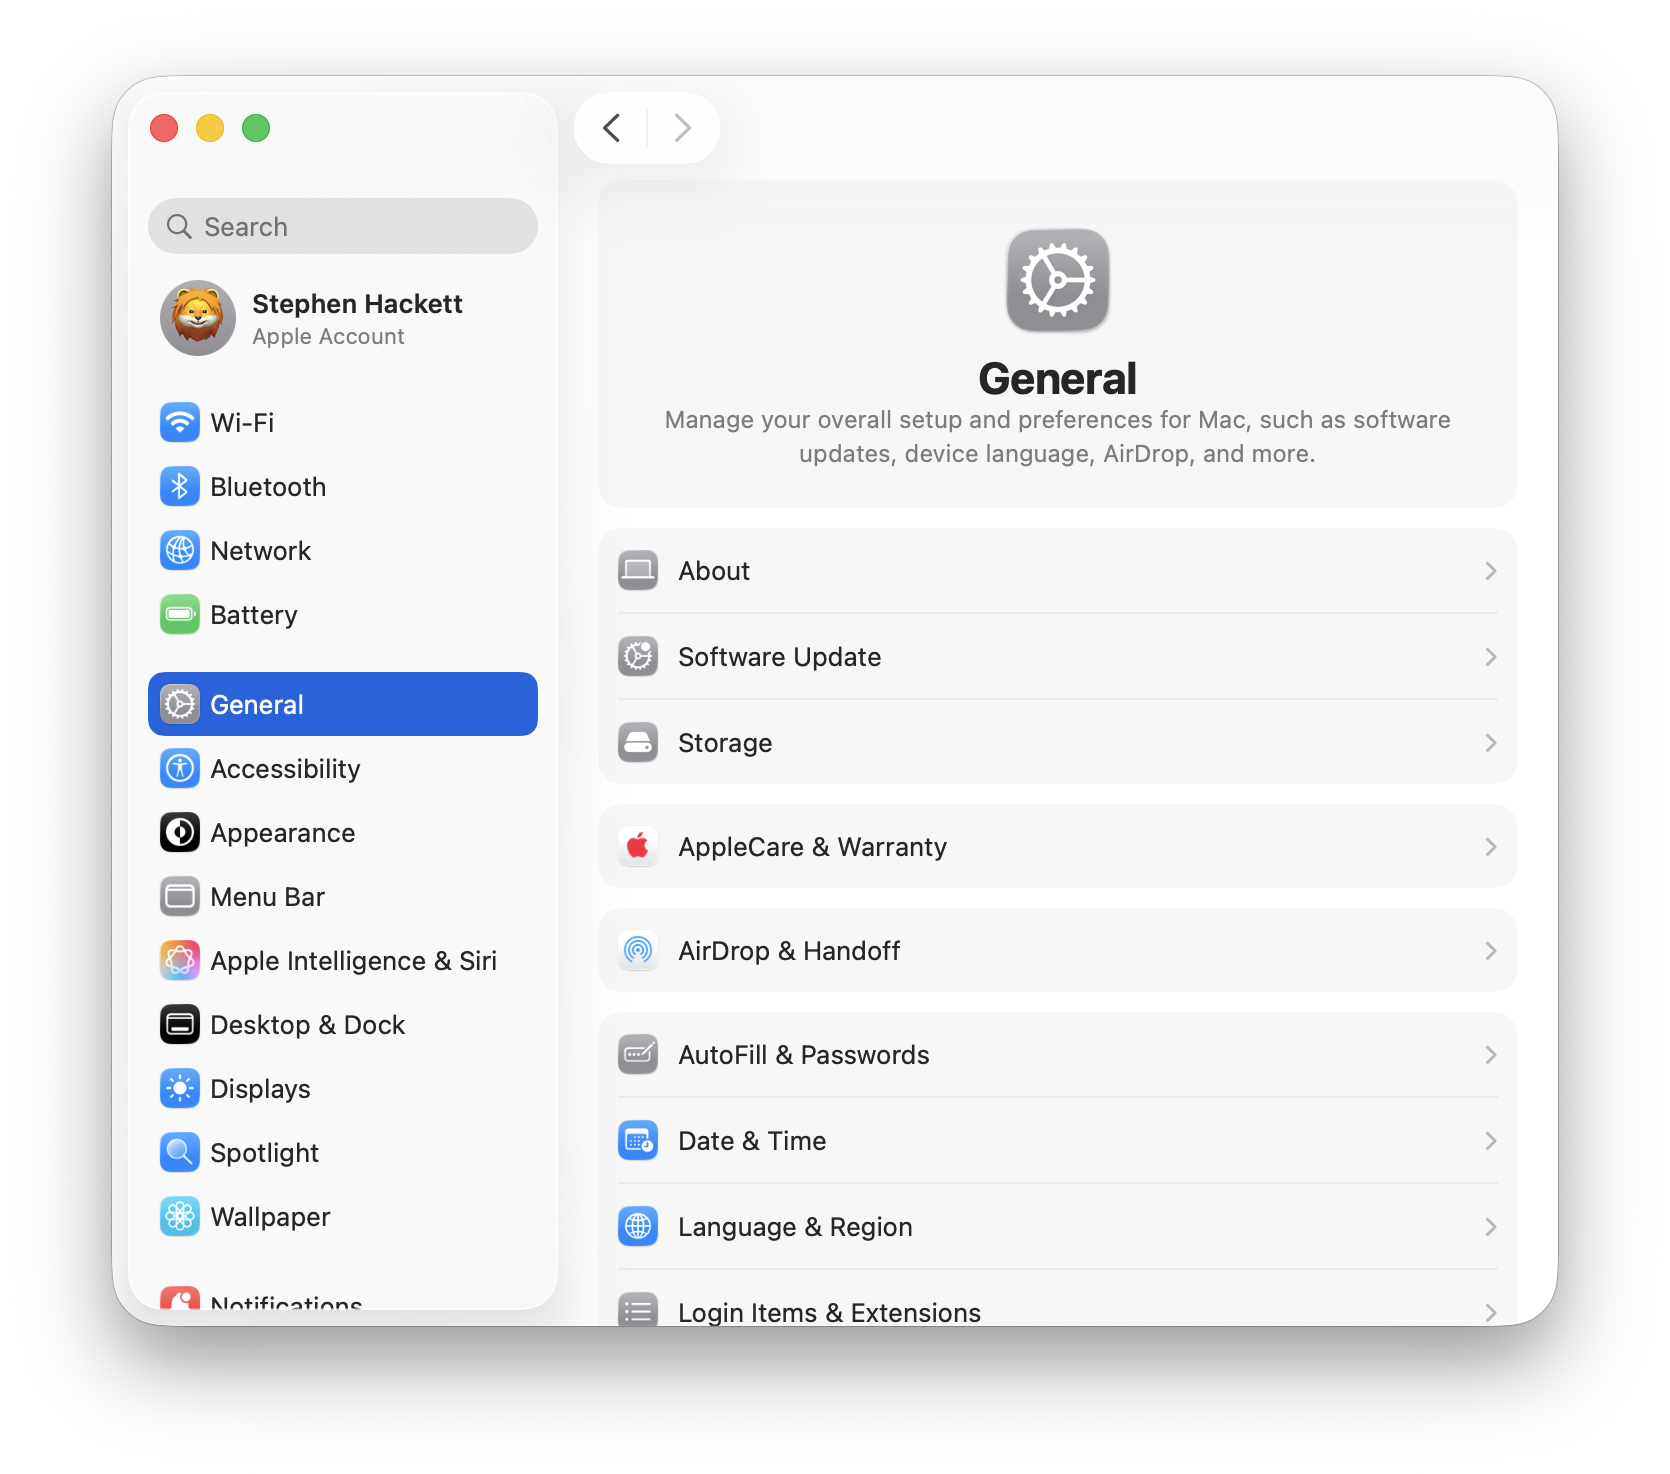
- システム設定 > 一般 > ソフトウェアアップデート を開く
- macOS Tahoe 26.2以降を使用していることを確認する
- 現在のセキュリティ更新ステータスをメモする
アプリケーションの互換性を確認:
- ミッションクリティカルなアプリケーションベンダーに確認する
- Appleのリリースノートで既知の互換性の問題を確認する
- 潜在的な(まれな)互換性の問題に備えて計画を立てる
26.3 インストール後
機能の有効化を確認:
- システム設定 > プライバシーとセキュリティ を開く
- Background Security Improvementsが有効になっていることを確認する
- 自動または手動インストールの設定を選択する
初期アップデートの監視:
- 最初のバックグラウンドセキュリティアップデートに注意する
- アプリケーションが正常に動作し続けることを確認する
- フィードバックアシスタントを通じてAppleに問題を報告する
予想される一般公開のタイムライン
Appleの典型的なベータサイクルと過去のパターンに基づくと:
予測タイムライン
現在のステータス(2026年1月18日):
- macOS Tahoe 26.3 Beta 2 が開発者およびパブリックベータテスターに利用可能
- Background Security Improvementsは積極的にテスト中
予想される Beta 3:
- リリース可能性:2026年1月19〜21日
- 機能の最終調整
予想される一般公開:
- 予測日:2026年1月26日(およそ)
- 典型的な4週間のベータサイクルと一致
- M5 Pro/Max MacBook Proの発表と重なる可能性があります
その後の展開
macOS Tahoe 26.4(2026年春予定):
- Background Security Improvementsのさらなる改良
- 追加のコンポーネントが更新範囲に追加される可能性があります
- 26.3のフィードバックに基づくパフォーマンスの最適化
よくある質問 (FAQ)
Background Security ImprovementsはMacを遅くしますか?
いいえ。アップデートはシステムへの影響を最小限に抑えてインストールされるように設計されており、通常はアイドル期間中に行われます。ほとんどのユーザーはパフォーマンスの違いに気づきません。
Background Security Improvementsを無効にできますか?
はい。システム設定 > プライバシーとセキュリティ でこの機能を無効にできます。ただし、Appleは最大限の保護のために有効のままにしておくことを推奨しています。
アップデートがインストールされたことはわかりますか?
はい、通知を有効にしている場合です。また、システム設定 > 一般 > ソフトウェアアップデート をチェックして、最近インストールされたセキュリティアップデートを確認することもできます。
これは通常のmacOSアップデートに代わるものですか?
いいえ。Background Security Improvementsは、特定のコンポーネントに対するターゲットを絞ったセキュリティパッチを処理します。主要なmacOSアップデート(26.1、26.2、26.3など)は、依然として従来のインストールと再起動が必要です。
アップデートが何かを壊した場合はどうなりますか?
Appleにはロールバック機能が組み込まれています。アップデートがアプリケーションの問題を引き起こした場合、システムは自動的に前のバージョンに戻り、Appleが問題を調査します。
これはIntel Macで利用できますか?
はい。Background Security Improvementsは、IntelベースのMacを含む、macOS Tahoe 26.3を実行しているすべてのMacで機能します。ただし、macOS TahoeはIntelプロセッサをサポートする最後のバージョンであることに注意してください。
結論:重要なセキュリティの進化
Background Security Improvementsは、macOSセキュリティインフラストラクチャにおける有意義な進歩を表しています。継続的かつサイレントなセキュリティパッチ適用を可能にすることで、Appleはコンピュータセキュリティにおける最も永続的な課題の1つである、脆弱性の発見とユーザー保護の間のギャップに対処しています。
重要なポイント:
- 脆弱性ウィンドウの短縮: 重要なパッチを数週間ではなく数時間で展開できます
- ユーザーへの割り込みゼロ: 再起動や手動の介入は不要です
- 信頼性の向上: RSRから学んだ教訓が、このより堅牢なアプローチに情報を与えています
- 企業対応: MDM統合により組織的な管理が可能になります
- ユーザーコントロール: 手動または自動インストールのオプション
macOS Tahoe 26.3が一般公開されると(2026年1月26日予定)、新たな脅威に対して可能な限り強力な保護を望むすべてのMacユーザーにとって、Background Security Improvementsを有効にすることは優先事項となるはずです。
macOS Tahoeのセキュリティガイダンスの詳細については、セキュリティとプライバシーの完全ガイドおよびmacOS Tahoe 26.2セキュリティアップデート分析をご覧ください。