Apple Background Security Improvements (BSI): Полное руководство по скрытым обновлениям безопасности macOS
Всё о новых обновлениях BSI от Apple, которые приходят на смену Rapid Security Response. Как они работают, первый патч WebKit, шаги установки и что меняется в безопасности Mac.
17 марта 2026 года Apple доставила первое обновление Background Security Improvement (BSI) пользователям macOS Tahoe по всему миру. Это был не просто очередной патч безопасности. Это было первое развёртывание совершенно новой системы доставки обновлений безопасности, которую Apple выстраивала с WWDC 2025 — системы, призванной устранить разочарования, сбои и трудности, преследовавшие Rapid Security Response (RSR) с момента его появления в macOS Ventura. Обновление, нацеленное на уязвимость обхода Same Origin Policy в WebKit, пришло незаметно, установилось за секунды и не потребовало перезагрузки. Для миллионов пользователей Mac ничего видимого не изменилось. За кулисами изменилось всё.
Ключевые выводы
- Apple выпустила первое обновление BSI 17 марта 2026 года, исправив уязвимость WebKit в macOS Tahoe 26.3.1, которая позволяла вредоносному веб-контенту обходить политику одного источника (Same Origin Policy).
- BSI заменяет Rapid Security Response (RSR) — систему экстренного патчинга, введённую в macOS Ventura, которая страдала от поломок приложений, запутанной нумерации версий и обязательных перезагрузок.
- Обновления BSI устанавливаются через настройки «Конфиденциальность и безопасность», а не через «Обновление ПО» — это намеренное архитектурное разделение от стандартных обновлений macOS.
- Большинство патчей BSI не требуют перезагрузки, а размеры обновлений значительно меньше, чем у RSR.
- Корпоративным администраторам необходимо обновить политики MDM и рабочие процессы с учётом этого нового канала обновлений, особенно если они управляют парком устройств через Addigy, Jamf или Kandji.
Что такое Background Security Improvements?
Background Security Improvements — это система второго поколения от Apple для доставки критических патчей безопасности между крупными выпусками macOS. Анонсированная на WWDC 2025 в рамках системы безопасности macOS Tahoe, BSI представляет собой переосмысление с нуля того, как срочные исправления безопасности доходят до конечных пользователей.
Основная идея проста: когда Apple обнаруживает активно эксплуатируемую уязвимость в Safari, WebKit или других критических системных компонентах, для её исправления не нужно выпускать полное обновление операционной системы. BSI позволяет Apple точечно исправлять отдельные компоненты в фоновом режиме, не нарушая рабочий процесс пользователя и не требуя перезагрузки системы.
Техническое определение
BSI — это модульный механизм обновления безопасности на уровне компонентов, работающий независимо от стандартного канала «Обновление ПО». Вместо замены целых системных фреймворков или внесения изменений на уровне ядра, требующих перезагрузки, BSI нацелен на отдельные компоненты — прежде всего WebKit, Safari и связанные библиотеки безопасности — и применяет двоичные патчи, вступающие в силу немедленно или после краткого фонового процесса.
Официальная документация Apple описывает обновления BSI как обеспечивающие «важные улучшения безопасности между обновлениями программного обеспечения». Но это преуменьшает инженерное значение. BSI фундаментально меняет архитектуру обновлений macOS с монолитной модели (где исправления безопасности упакованы в точечные релизы ОС) на модульную (где отдельные компоненты могут обновляться независимо).
Чем BSI отличается от обычных обновлений macOS
Стандартные обновления macOS — те, что вы видите в «Системных настройках» в разделе «Обновление ПО» — представляют собой комплексные пакеты. Когда Apple выпускает macOS Tahoe 26.3 или 26.4, эти обновления включают исправления ошибок, новые функции, обновления драйверов и патчи безопасности, все вместе. Они занимают от сотен мегабайт до нескольких гигабайт, требуют значительного времени загрузки и почти всегда предполагают перезагрузку.
BSI работает в совершенно другом режиме. Эти обновления небольшие (как правило, до 50 МБ), сфокусированы исключительно на критически важных компонентах безопасности и спроектированы так, чтобы устанавливаться без каких-либо видимых пользователю прерываний. Вы не увидите индикатора загрузки. Вы не увидите вращающийся глобус на чёрном экране. Mac применяет исправление и продолжает работу.
Это различие важно, поскольку уязвимости безопасности не ждут удобных окон обновления. Уязвимость нулевого дня, обнаруженная в понедельник, должна быть исправлена до следующего запланированного цикла обновления, который может быть через несколько недель. BSI даёт Apple возможность реагировать за часы, а не за дни.
Чем BSI отличается от Rapid Security Response
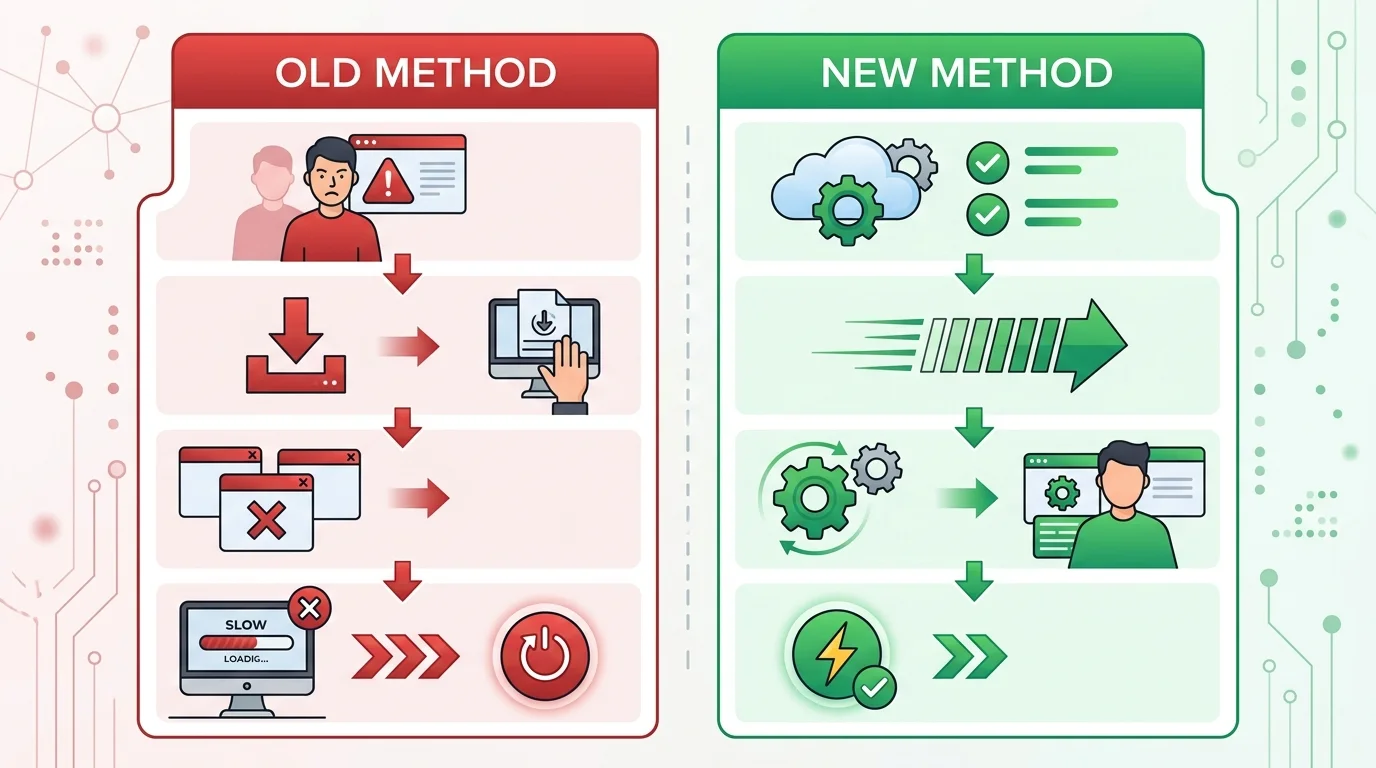
Это ключевое сравнение, и чтобы понять его, нужно знать, что пошло не так с RSR. BSI и RSR разделяют одну цель — быстрые патчи безопасности между крупными выпусками — но существенно различаются в реализации:
Механизм доставки: Обновления RSR отображались в «Обновлении ПО» рядом с обычными обновлениями macOS. Обновления BSI доставляются и управляются через настройки «Конфиденциальность и безопасность», создавая чёткое разделение между патчами безопасности и обновлениями функций.
Влияние на установку: RSR нередко требовал перезагрузки, иногда занимавшей несколько минут. Обновления BSI устанавливаются в фоновом режиме без перезагрузки в большинстве случаев.
Охват изменений: RSR мог изменять более широкий спектр системных компонентов, что порой приводило к непредвиденным побочным эффектам. BSI намеренно ограничен критически важными компонентами безопасности, что сокращает площадь потенциальных проблем совместимости.
Управление версиями: RSR использовал запутанную систему буквенных суффиксов (macOS 13.3.1 (a), macOS 13.3.1 (b)), сбивавшую с толку пользователей и осложнявшую IT-управление. Обновления BSI вообще не изменяют видимый номер версии macOS.
Откат: Обновления RSR можно было удалить через «Настройки», но процесс был неудобным и порой неполным. BSI включает улучшенные механизмы отката, которые Apple может задействовать на стороне сервера при обнаружении проблемы.
История: почему Apple заменила Rapid Security Response
Чтобы понять, почему существует BSI, нужно понять, почему Rapid Security Response не соответствовал собственным стандартам Apple.
Обещание RSR
Apple представила Rapid Security Response на WWDC 2022 и выпустила вместе с macOS Ventura в конце 2022 года. Предпосылка была убедительной: вместо ожидания полных точечных выпусков macOS для исправления критических уязвимостей Apple могла бы выпускать небольшие целенаправленные патчи безопасности, которые пользователи могут быстро установить. В теории это должно было резко сократить окно воздействия эксплойтов нулевого дня.
В первые несколько месяцев RSR работал так, как задумывалось. Apple выпускала несколько экстренных патчей, и сообщество безопасности хвалило более быстрое время реакции.
Где RSR дал сбой
Проблемы начались в начале 2023 года и усугублялись в последующие месяцы.
Инцидент RSR в июле 2023 года. Apple выпустила обновление RSR macOS 13.4.1 (a) 10 июля 2023 года. Уже через несколько часов поступили сообщения о том, что обновление сломало Safari у многих пользователей. Сайты перестали корректно загружаться, отдельные веб-приложения прекратили работу, у некоторых пользователей возникли паники ядра. Apple отозвала обновление, спустя несколько дней выпустила исправленную версию и опубликовала справочный документ с инструкцией по удалению проблемного патча. Для системы, призванной укрепить доверие к быстрому исправлению безопасности, это стало серьёзным ударом по репутации.
Запутанная нумерация версий. Система буквенных суффиксов сбивала с толку и пользователей, и IT-администраторов. Увидев «macOS 13.3.1 (a)», непонятно сразу, что это означает — бета-версия, предрелизный выпуск или что-то другое. Корпоративные среды, отслеживающие версии ОС для целей соответствия требованиям, были вынуждены адаптировать инструменты для работы с этими нестандартными строками версий. Некоторые платформы MDM неправильно анализировали версии с суффиксом, что приводило к неточным отчётам о парке устройств.
Требования перезагрузки подрывали ценностное предложение. RSR должен был быть быстрым и неразрушительным, однако многие его обновления всё равно требовали перезагрузки. Для пользователей в разгаре работы — особенно профессионалов, выполняющих длительные задачи рендеринга, операции с базами данных или работающих с виртуальными машинами — внезапный запрос на перезагрузку был нежелателен. Некоторые пользователи начали полностью отключать RSR, что сводило на нет цель безопасности.
Нарушение совместимости приложений. Помимо инцидента с Safari, несколько обновлений RSR вызвали проблемы со сторонними приложениями. VPN-клиенты, программное обеспечение для безопасности и некоторые расширения браузера демонстрировали непредвиденное поведение после установок RSR. Разработчики имели ограниченные возможности для тестирования с обновлениями RSR до их выпуска, поскольку Apple обоснованно не могла заранее уведомлять о патчах безопасности, не рискуя раскрыть уязвимости.
Нерешительность в принятии. По мере накопления отчётов о проблемах RSR многие IT-администраторы стали советовать своим организациям отключить RSR и дождаться стандартных точечных выпусков, которые проходят более тщательное тестирование. Это было противоположно тому, чего хотела Apple. Система, призванная ускорить принятие мер безопасности, вместо этого задерживала их в наиболее ответственных в вопросах безопасности организациях.
Внутренняя реакция Apple
По данным Eclectic Light Company, подтверждённым материалами сессий WWDC 2025, команда инженеров безопасности Apple начала работать над BSI уже в середине 2024 года. Анализ недостатков RSR привёл к нескольким принципам проектирования системы замены:
- Минимизировать влияние установки — устранить перезагрузки для подавляющего большинства патчей.
- Сократить охват — исправлять только необходимое, не более.
- Отделить от «Обновления ПО» — не смешивать патчи безопасности с обновлениями функций.
- Невидимое управление версиями — не изменять видимую пользователю строку версии macOS.
- Улучшить тестовую инфраструктуру — создать более качественную автоматизированную валидацию патчей перед развёртыванием.
Эти принципы непосредственно определили каждый аспект дизайна BSI — от технического механизма доставки до расположения настроек для пользователей.
Как технически работают обновления BSI
Понимание технической архитектуры BSI объясняет, почему он надёжнее RSR и почему представляет подлинный прогресс в безопасности операционных систем.
Конвейер доставки
Обновления BSI проходят через выделенную инфраструктуру доставки контента, отдельную от стандартных серверов «Обновления ПО». Когда команда безопасности Apple выявляет уязвимость, требующую патча BSI, происходит следующая последовательность:
1. Разработка патча. Инженеры Apple разрабатывают целенаправленное исправление конкретной уязвимости. В отличие от полного обновления ОС, этот патч модифицирует только затронутый компонент (например, движок рендеринга WebKit, определённую библиотеку безопасности или сетевой стек Safari).
2. Автоматизированное тестирование. Патч проходит автоматизированное тестирование совместимости на матрице конфигураций оборудования Mac, сторонних приложений и сетевых сред. Apple существенно расширила эту тестовую инфраструктуру после инцидентов с RSR.
3. Поэтапное развёртывание. Обновления BSI используют модель поэтапного развёртывания. Apple изначально рассылает обновление небольшому проценту подходящих Mac, отслеживает проблемы через отчёты об ошибках и телеметрию, а затем постепенно расширяет охват. Это контрастирует с RSR, который нередко рассылался всем подходящим устройствам одновременно.
4. Фоновая загрузка. Как только Mac выбран для обновления, полезная нагрузка BSI загружается в фоновом режиме в периоды низкой сетевой активности. Учитывая небольшой размер полезных нагрузок BSI (как правило, до 50 МБ), загрузка завершается быстро даже при медленном соединении.
5. Скрытая установка. Установка происходит автоматически, когда Mac обнаруживает подходящие условия — как правило, когда система простаивает, но активна. Затронутый компонент исправляется на месте, и новый код вступает в силу немедленно или при следующей загрузке компонента.
Почему перезагрузка не требуется
Работа без перезагрузки — самое заметное для пользователя улучшение BSI по сравнению с RSR, и стоит понять, почему это возможно.
Традиционные обновления macOS часто требуют перезагрузки, поскольку они изменяют компоненты, загружаемые в память при загрузке системы — расширения ядра, основные системные фреймворки и политики безопасности, которые нельзя безопасно заменить во время работы системы. RSR иногда требовал перезагрузок по той же причине: доставляемые им патчи могли затрагивать эти глубоко встроенные компоненты.
BSI намеренно ограничивает свой охват компонентами, которые можно безопасно обновлять во время работы. WebKit, например, запускается как отдельный процесс для каждой вкладки Safari и веб-представления. Когда BSI исправляет WebKit, он обновляет двоичный файл на диске; новые процессы WebKit автоматически используют исправленную версию, тогда как существующие процессы продолжают работать со старой версией до естественного завершения (например, при закрытии вкладки или выходе из Safari).
Изоляция на уровне процессов — это прямое преимущество эволюции архитектуры безопасности, которую Apple выстраивает на Mac с Apple Silicon, где каждый компонент работает с минимальными привилегиями в собственной «песочнице».
Интеграция с настройками «Конфиденциальность и безопасность»
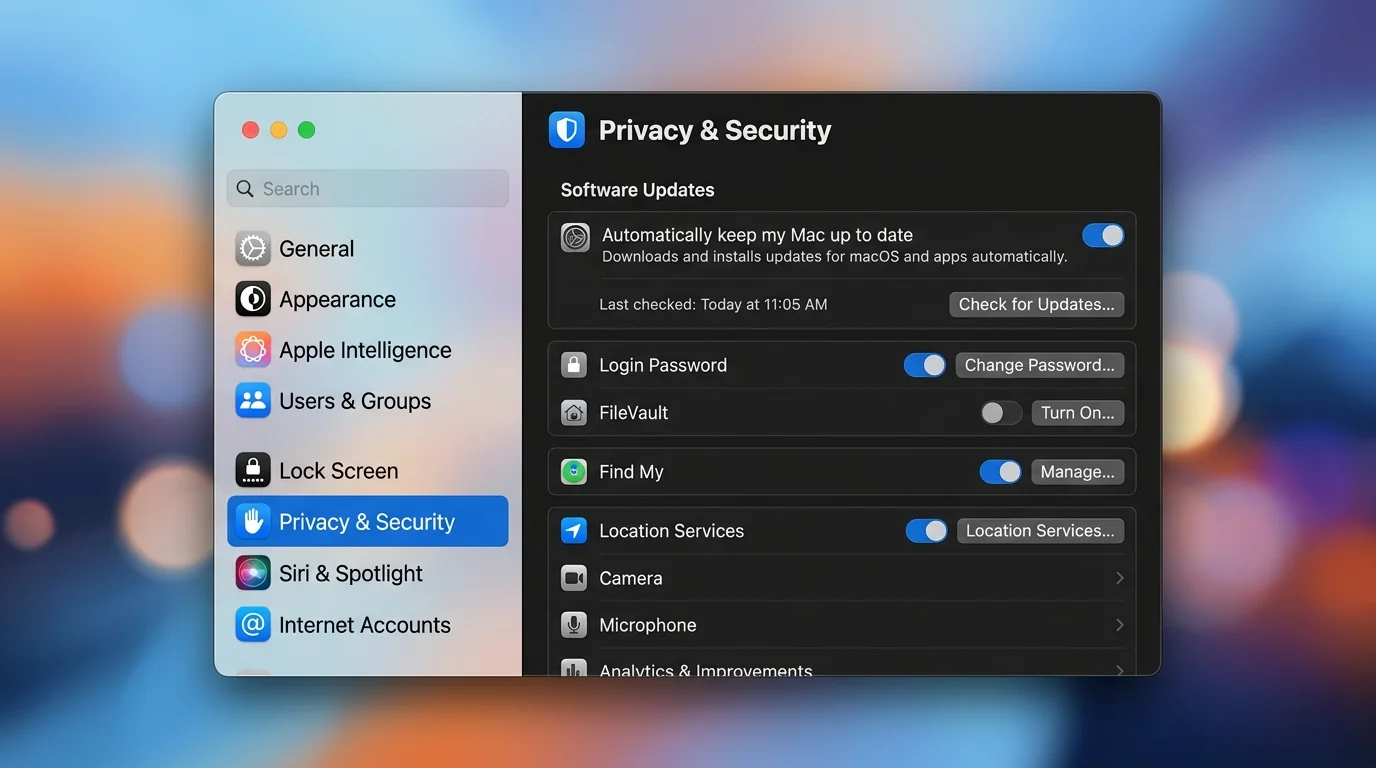
Обновления BSI управляются через «Системные настройки» > «Конфиденциальность и безопасность», а не через «Обновление ПО». Этот архитектурный выбор служит нескольким целям:
- Он сигнализирует пользователям, что BSI — это функция безопасности, а не программного обеспечения.
- Он предотвращает случайное откладывание обновлений BSI при откладывании стандартных обновлений ПО.
- Он позволяет Apple поддерживать отдельный механизм включения/отключения специально для патчей безопасности.
- Он снижает сложность интерфейса «Обновления ПО», сохраняя патчи безопасности в отдельном домене.
В разделе «Конфиденциальность и безопасность» у BSI есть собственный переключатель с меткой «Background Security Improvements». При включённом состоянии (по умолчанию) Mac автоматически проверяет, загружает и устанавливает обновления BSI. При отключении Mac не будет получать обновления BSI до включения соответствующих исправлений в следующий стандартный точечный выпуск macOS.
Первое обновление BSI: патч Same Origin Policy для WebKit (17 марта 2026 года)
Первое обновление BSI, доставленное 17 марта 2026 года, нацелено на конкретную уязвимость в реализации Same Origin Policy в WebKit — одном из фундаментальных механизмов безопасности современного веба.
Что такое Same Origin Policy?
Same Origin Policy (SOP) — это критически важная концепция безопасности в веб-браузерах. Она предотвращает доступ кода, выполняющегося на одном сайте, к данным другого сайта. Например, когда у вас открыт сайт онлайн-банкинга в одной вкладке и случайный новостной сайт в другой, SOP гарантирует, что JavaScript новостного сайта не сможет прочитать информацию о вашем банковском счёте.
SOP работает, ограничивая межсайтовые запросы на основе трёх критериев: протокола (HTTP или HTTPS), доменного имени и номера порта. Если хотя бы один из них различается между двумя страницами, они считаются разными источниками и изолируются друг от друга.
Уязвимость
Уязвимость, исправленная первым обновлением BSI, позволяла вредоносному веб-контенту обходить Same Origin Policy в WebKit. На практике это означало, что злоумышленник мог создать веб-страницу, посещение которой пользователем Mac давало потенциальную возможность:
- Читать данные других сайтов, открытых в Safari.
- Получить доступ к токенам аутентификации и сессионным cookies других источников.
- Извлекать конфиденциальную информацию из веб-приложений, запущенных в других вкладках.
Рекомендации по безопасности Apple квалифицировали уязвимость как высокой степени опасности. Хотя Apple не подтвердила активную эксплуатацию на момент выпуска BSI, характер уязвимости — обход SOP в широко используемом движке рендеринга — делал быстрое устранение необходимым. Обходы SOP в WebKit стабильно входят в число наиболее ценных уязвимостей в программах bug bounty, поскольку они подрывают фундаментальный барьер безопасности браузера.
Технические детали патча
По данным анализа, опубликованного Eclectic Light Company, обновление BSI изменило несколько файлов фреймворка WebKit, связанных с обработкой межсайтовых запросов. Патч усилил проверки валидации в сетевом уровне WebKit, чтобы гарантировать корректное применение правил SOP в межсайтовых запросах даже в пограничных случаях с цепочками перенаправлений и сценариями обработки определённых MIME-типов.
Общий размер полезной нагрузки первого обновления BSI составил около 32 МБ — существенно меньше самого маленького обновления RSR, ранее выпущенного Apple. Обновление применялось ко всем Mac под управлением macOS Tahoe 26.3.1 независимо от конфигурации оборудования.
Разграничение с macOS 26.3.2
Важно отметить, что в тот же день (17 марта 2026 года) Apple также выпустила macOS Tahoe 26.3.2 как отдельное стандартное обновление ПО специально для MacBook Neo. Это не было обновлением BSI — это был традиционный точечный выпуск, доставляемый через «Обновление ПО», который устранял аппаратные проблемы, специфичные для конфигурации MacBook Neo.
Этот одновременный выпуск наглядно демонстрирует ценность BSI: исправление безопасности WebKit должно было немедленно достичь всех пользователей Mac (через BSI), тогда как исправления, специфичные для MacBook Neo, последовали стандартному каналу обновлений, поскольку включали драйверы оборудования и системные компоненты, которые нельзя исправить без перезагрузки.
Реакция сообщества
Реакция сообщества безопасности Mac на первое обновление BSI была подавляющее положительной. MacRumors сообщил 17 марта, что обновление устанавливалось для пользователей без проблем — без сообщений о поломках приложений или нестабильности системы, характерных для нескольких развёртываний RSR. Appleosophy отметил, что многие пользователи даже не заметили применения обновления, пока не проверили настройки «Конфиденциальность и безопасность» — что для скрытого патча безопасности именно и является желаемым результатом.
Говард Оукли из Eclectic Light Company опубликовал технический анализ, подтвердивший узкий охват и чистую реализацию патча, назвав его «многообещающим началом для системы, которой необходимо вернуть доверие, утраченное RSR».
Как проверить и установить обновления BSI
Хотя обновления BSI разработаны для автоматической установки, вы можете захотеть убедиться, что Mac настроен на их получение, и подтвердить применение последних патчей.
Шаг 1: Откройте «Системные настройки»
Нажмите на меню Apple () в верхнем левом углу экрана и выберите «Системные настройки».
Шаг 2: Перейдите в «Конфиденциальность и безопасность»
На боковой панели «Системных настроек» нажмите «Конфиденциальность и безопасность». Возможно, потребуется прокрутить боковую панель вниз для поиска.
Шаг 3: Найдите раздел Background Security Improvements
Прокрутите панель «Конфиденциальность и безопасность» вниз до раздела «Безопасность». Найдите пункт Background Security Improvements.
Шаг 4: Убедитесь, что переключатель включён
Переключатель Background Security Improvements должен быть включён (зелёный) по умолчанию. Если он отключён, нажмите на него для активации. Может потребоваться аутентификация с помощью пароля или Touch ID.
Шаг 5: Проверьте наличие ожидающих обновлений
Если вы хотите вручную проверить наличие обновления BSI, отключите переключатель и включите его снова — это инициирует проверку. Однако в обычном режиме работы Mac автоматически проверяет обновления BSI и применяет их без вмешательства.
Шаг 6: Проверьте установку
В настоящее время macOS не предоставляет подробного журнала применённых обновлений BSI в «Системных настройках». Чтобы убедиться в установке обновления BSI, можно:
- Проверить системный журнал: Откройте Терминал и используйте
log show --predicate 'subsystem == "com.apple.backgroundsecurityd"' --last 24hдля просмотра недавней активности BSI. - Проверить версию WebKit: В Safari перейдите в Safari > О программе Safari и убедитесь, что номер сборки WebKit обновился.
- Использовать system_profiler: Выполните в Терминале
system_profiler SPInstallHistoryDataTypeдля просмотра истории недавних установок.
Важные замечания
- Для загрузки обновлений BSI необходимо активное подключение к интернету.
- Mac должен быть активным (хотя не обязательно в активном использовании) для выполнения установки.
- Шифрование FileVault не препятствует обновлениям BSI, поскольку патчи применяются на уровне приложений/фреймворков, а не на уровне загрузочного тома.
- Если вы отключили BSI, исправления безопасности, которые он должен был доставить, будут включены в следующее стандартное обновление macOS, однако до его установки ваше устройство останется незащищённым.
BSI vs RSR vs обычные обновления ПО: полное сравнение
Чтобы понять место BSI в экосистеме обновлений Apple, необходимо прямое сравнение всех трёх типов обновлений. Это важный контекст для тех, кто управляет собственной безопасностью Mac или выстраивает комплексную стратегию безопасности.
| Характеристика | BSI | Rapid Security Response (RSR) | Стандартное обновление macOS |
|---|---|---|---|
| Ещё активно? | Да (текущее) | Устарело | Да |
| Введено | macOS Tahoe (WWDC 2025) | macOS Ventura (2022) | Всегда |
| Канал доставки | Настройки «Конфиденциальность и безопасность» | «Обновление ПО» | «Обновление ПО» |
| Типичный размер | До 50 МБ | 100–500 МБ | 500 МБ — 5+ ГБ |
| Требуется перезагрузка | Нет (в большинстве случаев) | Часто да | Почти всегда |
| Время установки | Секунды (фоновый режим) | 5–15 минут | 15–60 минут |
| Прерывание работы | Нет | Умеренное–высокое | Высокое |
| Охват | Критически важные компоненты безопасности | Экстренные патчи безопасности | Всё |
| Изменение строки версии | Нет | Да (буквенный суффикс) | Да (точечный выпуск) |
| Возможность отката | Улучшенная (на стороне сервера) | Вручную через «Настройки» | Полный откат ОС |
| Состояние по умолчанию | Включено | Включено | Включено |
| Управление через MDM | Да | Да | Да |
| Окно тестирования перед развёртыванием | Поэтапное развёртывание | Одновременная рассылка | Бета-программа |
Когда применяется каждый тип обновления
BSI обрабатывает наиболее срочные патчи безопасности — уязвимости, которые активно эксплуатируются или затрагивают фундаментальные границы безопасности, такие как Same Origin Policy, проверка сертификатов или побеги из «песочницы».
Стандартные обновления macOS по-прежнему обрабатывают всё остальное: добавление функций, исправление ошибок, обновления драйверов, улучшения производительности и патчи безопасности, недостаточно срочные для развёртывания BSI.
RSR фактически устарел. Apple не выпустила ни одного обновления RSR с момента выпуска macOS Tahoe, и BSI принял на себя роль RSR в иерархии обновлений безопасности. Mac под управлением macOS Ventura или Sonoma могут по-прежнему получать обновления RSR для поддержки устаревших версий, но всё новое развитие патчей безопасности сосредоточено на BSI для Tahoe и более поздних версий.
Что это означает для предприятий и IT-администраторов
Переход от RSR к BSI имеет существенные последствия для организаций, управляющих парком Mac. Если вы IT-администратор, специалист по безопасности или MSP, управляющий устройствами macOS, вот что вам нужно знать.
Обновление политик MDM
Большинство крупных платформ MDM — включая Jamf Pro, Kandji, Mosyle и Addigy — выпустили или выпускают обновления для поддержки управления BSI. Ключевые соображения по политике включают:
Управление переключателем BSI. Администраторы MDM могут принудительно задавать состояние переключателя BSI на управляемых устройствах. Для большинства организаций рекомендуется поддерживать BSI включённым, поскольку патчи устраняют критические уязвимости безопасности.
Отчётность и соответствие требованиям. Addigy опубликовала подробное руководство в марте 2026 года по мониторингу развёртывания BSI в управляемых парках. Ключевая сложность заключается в том, что обновления BSI не изменяют строку версии macOS, поэтому традиционные проверки соответствия на основе версии не обнаружат, применён ли патч BSI. Администраторам необходимо отслеживать системные журналы или использовать специфичные для поставщика API для проверки статуса BSI.
Рабочие процессы тестирования. Корпоративные организации, поддерживавшие рабочие процессы тестирования обновлений RSR (установка на тестовых машинах перед разрешением развёртывания по всему парку), должны адаптировать процессы для BSI. Поскольку BSI использует поэтапное развёртывание, организации могут настроить получение обновлений сначала на подмножестве устройств, а затем отслеживать проблемы до распространения на весь парк.
Сетевые соображения
Обновления BSI загружаются из инфраструктуры доставки контента Apple. Организации со строгим сетевым контролем должны убедиться, что серверы обновлений BSI включены в белый список. Apple публикует необходимые домены в своей справочной документации; они существенно пересекаются с существующими белыми списками «Обновления ПО».
Небольшой размер полезных нагрузок BSI (до 50 МБ) означает минимальное влияние на пропускную способность даже для крупных парков. Однако организации с крайне ограниченными сетями (например, выездные офисы со спутниковыми соединениями) должны учесть дополнительный трафик.
Последствия для соответствия требованиям
Для организаций, подпадающих под требования фреймворков соответствия безопасности (SOC 2, ISO 27001, HIPAA, FedRAMP), BSI вводит новую категорию обновлений безопасности, которую необходимо учесть в политиках управления патчами. Ключевые вопросы для решения:
- SLA сроков патчей. Если ваш фреймворк соответствия требует применения патчей безопасности в определённые сроки (например, 14 дней для критических уязвимостей), патчи BSI должны отслеживаться в соответствии с этими SLA.
- Документация. Поскольку обновления BSI не формируют такой же аудиторский след, как стандартные обновления macOS, организациям может потребоваться дополнительное ведение журналов для подтверждения соответствия.
- Принятие риска. Организации, выбирающие отключение BSI в целях тестирования, должны задокументировать это решение как принятие риска, поскольку это оставляет устройства незащищёнными от известных уязвимостей.
Рекомендации для IT-команд
- Немедленно включите BSI на всём парке устройств. Преимущества безопасности многократно перевешивают минимальный риск проблем совместимости, особенно с учётом улучшенной тестовой инфраструктуры по сравнению с RSR.
- Обновите платформу MDM до последней версии, поддерживающей мониторинг и управление BSI.
- Скорректируйте отчёты о соответствии, чтобы учитывать патчи BSI как отдельную категорию обновлений.
- Проинструктируйте службу поддержки о BSI, чтобы они могли ответить на вопросы пользователей о новом переключателе «Конфиденциальность и безопасность».
- Проверьте белые списки сети, чтобы убедиться, что трафик обновлений BSI не заблокирован.
Последствия для безопасности и временная шкала реагирования на уязвимости нулевого дня
Наиболее значимое влияние BSI — на способность Apple реагировать на уязвимости нулевого дня, то есть уязвимости, активно эксплуатируемые до появления патча.
Старая временная шкала (до BSI)
До BSI реагирование Apple на уязвимость нулевого дня в WebKit или Safari обычно следовало такой временной шкале:
- День 0: Уязвимость обнаружена или получен отчёт.
- Дни 1–3: Команда безопасности Apple проводит сортировку и начинает разработку исправления.
- Дни 3–7: Исправление разработано и протестировано.
- Дни 7–14: Исправление упаковано в RSR или точечный выпуск, проходит контроль качества.
- Дни 14–21: Обновление разослано пользователям.
- Дни 21–30: Большинство пользователей устанавливают обновление (некоторые существенно медлят).
Это означало, что даже в лучшем случае между обнаружением уязвимости и широким распространением патча проходило от двух до трёх недель. В худшем случае — когда обновления RSR отзывались из-за ошибок — окно могло растянуться на месяц и более.
Новая временная шкала (с BSI)
BSI резко сжимает эту временную шкалу:
- День 0: Уязвимость обнаружена или получен отчёт.
- Дни 1–2: Команда безопасности Apple проводит сортировку и начинает разработку исправления.
- Дни 2–4: Исправление разработано и протестировано на матрице автоматизированной совместимости.
- Дни 4–5: Обновление BSI поэтапно разослано начальной группе.
- Дни 5–6: Охват расширен на все подходящие устройства.
- Дни 6–7: Подавляющее большинство Mac обновлено (поскольку BSI устанавливается автоматически без перезагрузки).
Ключевое улучшение не только в том, что Apple может быстрее разработать и выпустить патч — принятие стало почти мгновенным. Когда обновление не требует никаких действий пользователя и не требует перезагрузки, разрыв между «патч доступен» и «патч установлен» сокращается до часов, а не недель.
Реальное воздействие
Рассмотрим уязвимость обхода SOP WebKit из первого обновления BSI. В старой системе это потребовало бы либо обновления RSR (с перезагрузкой), либо было бы отложено до следующего точечного выпуска. Пользователи, отключившие RSR или откладывавшие обновления, оставались бы уязвимыми в течение нескольких недель.
С BSI патч достиг подавляющего большинства пользователей macOS Tahoe в течение 24 часов после выпуска. Это трансформационное улучшение в состоянии безопасности всей экосистемы Mac.
Эта скорость особенно важна с учётом меняющегося ландшафта угроз для пользователей Mac. По мере роста доли Mac как на потребительском, так и на корпоративном рынке они становятся всё более привлекательными целями для искушённых злоумышленников, эксплуатирующих уязвимости нулевого дня.
Как BSI вписывается в более широкую архитектуру безопасности macOS Tahoe
BSI существует не в изоляции. Это один из компонентов комплексного обновления безопасности, которое Apple представила с macOS Tahoe, опираясь на эволюцию безопасности от чипов T2 до Apple Silicon.
Интеграция с другими функциями безопасности Tahoe
Улучшения режима блокировки. Улучшенный режим блокировки macOS Tahoe работает в связке с BSI. Когда режим блокировки активен, обновления BSI приоритизируются и могут устанавливаться более агрессивно, отражая повышенный уровень безопасности пользователей, включивших эту функцию.
Улучшенный Gatekeeper. Улучшения Gatekeeper в Tahoe включают более точное обнаружение вредоносного кода, способного эксплуатировать уязвимости типов, которые исправляет BSI. Этот многоуровневый подход означает, что даже до прихода патча BSI Gatekeeper может обеспечивать определённую защиту от попыток эксплуатации.
Улучшенный XProtect. Встроенное обнаружение вредоносных программ Apple обновлено совместно с BSI для обмена информацией об угрозах. Когда патч BSI устраняет уязвимость, для которой XProtect обнаружил попытки эксплуатации, обе системы координируются для обеспечения комплексной защиты.
Для полного обзора совместной работы этих функций ознакомьтесь с нашим руководством по фоновой безопасности macOS Tahoe 26.3.
Общая картина
BSI представляет признание Apple того, что традиционные модели обновления ПО слишком медленны для современных угроз безопасности. Злоумышленники способны превратить уязвимость в оружие в течение часов после её обнаружения. Если защитникам требуются недели для развёртывания патча — и дополнительные недели пользователям для его установки — асимметрия благоприятствует атакующим.
Сделав патчи безопасности автоматическими, скрытыми, мгновенными и ненавязчивыми, Apple устранила почти все точки трения, которые мешали пользователям оставаться защищёнными. Это та же философия, которая двигала автоматическими обновлениями в iOS, но адаптированная для более сложной среды macOS, где пользователи ожидают большего контроля над своими системами.
Часто задаваемые вопросы
Можно ли отказаться от обновлений BSI?
Да. Вы можете отключить Background Security Improvements, перейдя в «Системные настройки» > «Конфиденциальность и безопасность» и выключив опцию BSI. Однако Apple настоятельно рекомендует сохранять её включённой. Если вы отключите BSI, исправления безопасности, которые он доставляет, в конечном итоге будут включены в стандартные точечные выпуски macOS, однако до установки этого выпуска ваш Mac остаётся незащищённым от известных уязвимостей. Если у вас нет конкретной технической причины отключать BSI (например, задокументированная проблема совместимости с критически важным ПО), оставьте его включённым.
Замедлит ли BSI мой Mac?
Нет. Обновления BSI специально разработаны для минимального влияния на производительность. Загрузка происходит в периоды низкой сетевой активности, а установка — когда система простаивает. Исправленные компоненты (WebKit, Safari, библиотеки безопасности) не переоптимизируются и не перекомпилируются во время установки — Apple доставляет предварительно скомпилированные двоичные файлы, заменяющие существующие. Вы не должны заметить разницы в производительности до и после обновления BSI.
Чем обновления BSI отличаются от обновления macOS 26.3.2?
macOS 26.3.2 — это стандартное обновление ПО, выпущенное 17 марта 2026 года специально для MacBook Neo. Оно устраняет аппаратные проблемы и следует традиционному пути доставки через «Обновление ПО», требуя загрузки через «Обновление ПО» и перезагрузки системы. Обновление BSI, выпущенное в тот же день, — это отдельный патч безопасности для WebKit, применимый ко всем Mac под управлением macOS Tahoe 26.3.1, устанавливаемый через настройки «Конфиденциальность и безопасность» и не требующий перезагрузки. Это совершенно независимые обновления, служащие разным целям.
Работают ли обновления BSI на старых Mac с macOS Ventura или Sonoma?
Нет. BSI доступен исключительно для macOS Tahoe и более поздних версий. Mac под управлением macOS Ventura или Sonoma будут продолжать получать обновления Rapid Security Response (RSR) и стандартные точечные выпуски для патчей безопасности. Apple не объявляла о планах по переносу BSI на более ранние версии macOS, что соответствует историческому подходу компании — вводить новую инфраструктуру безопасности только в актуальных выпусках ОС.
Могут ли IT-администраторы откладывать или поэтапно распространять обновления BSI?
Да, с оговорками. Платформы MDM, поддерживающие управление BSI (включая последние версии Jamf Pro, Kandji и Addigy), могут настраивать политики BSI на уровне парка. Администраторы могут отключить BSI на управляемых устройствах, хотя это, как правило, не рекомендуется. Встроенное в Apple поэтапное развёртывание означает, что не все устройства получают обновления BSI одновременно, что обеспечивает естественное окно тестирования. Для организаций, требующих формального тестирования перед развёртыванием, рекомендуется поддерживать небольшую группу тестовых устройств, получающих обновления BSI первыми, а затем вести наблюдение в течение 24–48 часов до распространения обновления на весь парк.
Как узнать, установлено ли обновление BSI?
В настоящее время macOS не отображает заметного уведомления при применении обновления BSI. Вы можете проверить активность BSI, просмотрев системный журнал через Терминал (log show --predicate 'subsystem == "com.apple.backgroundsecurityd"' --last 24h) или проверив изменения версии Safari/WebKit. Apple может ввести улучшенную видимость истории обновлений BSI в будущих версиях macOS. Для исчерпывающего представления о состоянии безопасности вашего Mac обратитесь к нашему руководству по лучшим антивирусным решениям для Mac, охватывающему инструменты мониторинга.
Что происходит, если обновление BSI вызывает проблемы?
Apple встроила улучшенные возможности отката в BSI по сравнению с RSR. Если Apple обнаружит широко распространённые проблемы с обновлением BSI (через отчёты об ошибках и телеметрию), она может инициировать откат на стороне сервера, автоматически отменяющий патч. Отдельные пользователи, столкнувшиеся с проблемами, могут отключить BSI через настройки «Конфиденциальность и безопасность» — это предотвращает будущие обновления BSI, но не отменяет уже применённые патчи. В таких случаях следующее стандартное обновление macOS включало бы исправленную версию патча безопасности.
Заключение
Первое обновление Background Security Improvement, доставленное 17 марта 2026 года, — это больше чем патч безопасности: это доказательство концепции принципиально лучшего подхода к безопасности операционных систем. Apple учла уроки из недостатков RSR — сломанные приложения, запутанное управление версиями, нежелательные перезагрузки — и создала систему, устраняющую каждую из этих болевых точек.
Обновления BSI меньше, быстрее, менее деструктивны и надёжнее, чем их предшественники RSR. Тот факт, что первое обновление BSI исправило критическую уязвимость Same Origin Policy WebKit без каких-либо действий пользователей и перезагрузки Mac, наглядно демонстрирует потенциал системы.
Для повседневных пользователей Mac BSI означает лучшую безопасность с меньшими усилиями. Ваш Mac теперь автоматически и незаметно исправляет себя от критических угроз в фоновом режиме. Именно так должна работать безопасность.
Для IT-администраторов и специалистов по безопасности BSI означает более быстрое реагирование на угрозы, упрощённое управление парком и меньше обращений в службу поддержки от пользователей, жалующихся на принудительные перезагрузки. Руководство по реализации BSI 26.3 подробно освещает конкретные соображения по развёртыванию.
Для Apple BSI означает зрелость философии обновления безопасности. Компания, некогда поставлявшая исправления безопасности в составе массивных обновлений ОС — а затем попробовавшая эксперимент RSR с неоднозначными результатами — нашла подход, по-настоящему приоритизирующий как безопасность, так и удобство пользователей.
Первое обновление BSI сработало. Тихо, незаметно, именно так, как задумывалось. Теперь вопрос в том, как Apple будет развивать эту основу по мере того, как угрозы продолжают эволюционировать, а потребность в быстром реагировании на угрозы безопасности становится всё более острой.
Источники: MacRumors (17 марта 2026 года), Eclectic Light Company, Appleosophy, Addigy, материалы сессий Apple WWDC 2025, документация по обновлениям безопасности Apple.