Apple Background Security Improvements (BSI) : Guide complet des mises à jour de sécurité silencieuses de macOS
Tout sur les nouvelles mises à jour BSI d'Apple qui remplacent Rapid Security Response. Comment elles fonctionnent, le premier correctif WebKit, les étapes d'installation et ce qui change pour la sécurité Mac.
Le 17 mars 2026, Apple a déployé la toute première mise à jour Background Security Improvement (BSI) pour les utilisateurs de macOS Tahoe dans le monde entier. Il ne s'agissait pas d'un simple correctif de sécurité. C'était le déploiement inaugural d'un système de diffusion de sécurité entièrement nouveau qu'Apple développe depuis la WWDC 2025 — conçu pour remédier aux frustrations, aux défaillances et aux frictions qui ont entaché Rapid Security Response (RSR) depuis ses débuts dans macOS Ventura. La mise à jour, ciblant une vulnérabilité de contournement de la Same Origin Policy dans WebKit, est arrivée silencieusement, s'est installée en quelques secondes et n'a requis aucun redémarrage. Pour des millions d'utilisateurs Mac, rien n'a visiblement changé. En coulisses, tout a changé.
Points clés
- Apple a déployé sa première mise à jour BSI le 17 mars 2026, corrigeant une vulnérabilité WebKit dans macOS Tahoe 26.3.1 qui permettait à du contenu web malveillant de contourner la Same Origin Policy.
- BSI remplace Rapid Security Response (RSR), le système de correction d'urgence introduit dans macOS Ventura qui souffrait de pannes d'applications, d'une numérotation de version confuse et de redémarrages obligatoires.
- Les mises à jour BSI s'installent via les paramètres Confidentialité et sécurité, et non via Mise à jour de logiciels — une séparation architecturale délibérée des mises à jour macOS standard.
- Aucun redémarrage n'est requis pour la plupart des correctifs BSI, et les tailles de mise à jour sont nettement inférieures aux charges utiles RSR.
- Les administrateurs d'entreprise doivent mettre à jour leurs politiques MDM et leurs flux de travail pour tenir compte de ce nouveau canal de mise à jour, en particulier s'ils gèrent des parcs via Addigy, Jamf ou Kandji.
Que sont les Background Security Improvements ?
Background Security Improvements est le système de deuxième génération d'Apple pour livrer des correctifs de sécurité critiques entre les versions majeures de macOS. Annoncé à la WWDC 2025 dans le cadre du cadre de sécurité de macOS Tahoe, BSI représente une refonte complète de la manière dont les correctifs de sécurité urgents parviennent aux utilisateurs finaux.
L'idée centrale est simple : lorsqu'Apple découvre une vulnérabilité activement exploitée dans Safari, WebKit ou d'autres composants système critiques, il n'est pas nécessaire de pousser une mise à jour complète du système d'exploitation pour la corriger. BSI permet à Apple de corriger chirurgicalement des composants spécifiques en arrière-plan, sans perturber le flux de travail de l'utilisateur et sans nécessiter de redémarrage du système.
La définition technique
BSI est un mécanisme de mise à jour de sécurité modulaire au niveau des composants qui fonctionne indépendamment du canal standard Mise à jour de logiciels. Plutôt que de remplacer des frameworks système entiers ou d'exiger des modifications au niveau du noyau nécessitant un redémarrage, BSI cible des composants individuels — principalement WebKit, Safari et les bibliothèques de sécurité associées — et applique des correctifs binaires qui prennent effet immédiatement ou après un bref processus en arrière-plan.
La documentation officielle d'Apple décrit les mises à jour BSI comme offrant « des améliorations de sécurité importantes entre les mises à jour de logiciels ». Mais cela sous-estime l'importance technique. BSI modifie fondamentalement l'architecture des mises à jour macOS, passant d'un modèle monolithique (où les correctifs de sécurité sont intégrés dans les versions ponctuelles du système d'exploitation) à un modèle modulaire (où les composants individuels peuvent être mis à jour indépendamment).
Comment BSI diffère des mises à jour macOS classiques
Les mises à jour macOS standard — celles que vous voyez dans Réglages Système sous Mise à jour de logiciels — sont des packages complets. Lorsqu'Apple publie macOS Tahoe 26.3 ou 26.4, ces mises à jour incluent des correctifs de bogues, des ajouts de fonctionnalités, des mises à jour de pilotes et des correctifs de sécurité, tous regroupés ensemble. Elles vont de plusieurs centaines de mégaoctets à plusieurs gigaoctets, nécessitent un temps de téléchargement significatif et imposent presque toujours un redémarrage.
BSI fonctionne dans une voie entièrement différente. Ces mises à jour sont petites (généralement moins de 50 Mo), ciblées exclusivement sur les composants critiques de sécurité, et conçues pour s'installer sans aucune interruption visible pour l'utilisateur. Vous ne verrez pas de barre de progression. Vous ne verrez pas de globe tournant sur un écran noir. Votre Mac applique le correctif et continue.
Cette distinction importe parce que les vulnérabilités de sécurité n'attendent pas les fenêtres de mise à jour pratiques. Un exploit zero-day découvert un lundi doit être corrigé avant le prochain cycle de mise à jour programmé, qui pourrait être dans des semaines. BSI donne à Apple la capacité de répondre en heures plutôt qu'en jours.
Comment BSI diffère de Rapid Security Response
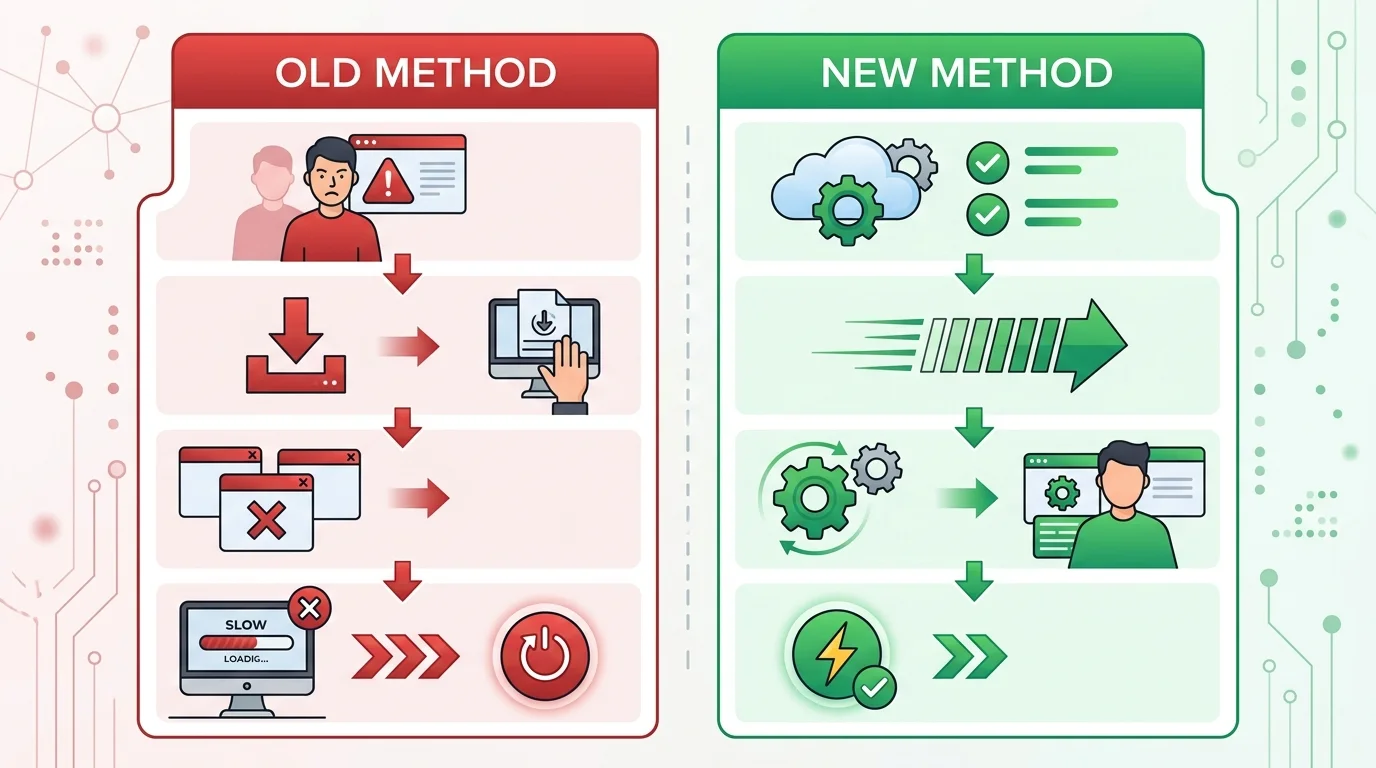
C'est la comparaison critique, et la comprendre nécessite de savoir ce qui s'est mal passé avec RSR. BSI et RSR partagent le même objectif — des correctifs de sécurité rapides entre les versions majeures — mais diffèrent substantiellement dans l'exécution :
Mécanisme de livraison : Les mises à jour RSR apparaissaient dans Mise à jour de logiciels aux côtés des mises à jour macOS classiques. Les mises à jour BSI sont livrées et gérées via les paramètres Confidentialité et sécurité, créant une séparation nette entre les correctifs de sécurité et les mises à jour de fonctionnalités.
Impact de l'installation : RSR nécessitait fréquemment un redémarrage, parfois plusieurs minutes. Les mises à jour BSI s'installent en arrière-plan sans redémarrage requis pour la plupart des correctifs.
Portée des modifications : RSR pouvait modifier un plus large éventail de composants système, ce qui entraînait parfois des effets secondaires indésirables. BSI est délibérément limité aux composants critiques de sécurité, réduisant la surface pour les problèmes de compatibilité.
Versionnage : RSR utilisait un système de suffixes alphabétiques déroutant (macOS 13.3.1 (a), macOS 13.3.1 (b)) qui déconcertait les utilisateurs et compliquait la gestion informatique. Les mises à jour BSI ne modifient pas du tout le numéro de version visible de macOS.
Retour arrière : Les mises à jour RSR pouvaient être supprimées via les Réglages, mais le processus était fastidieux et parfois incomplet. BSI inclut des mécanismes de retour arrière améliorés qu'Apple peut déclencher côté serveur si un problème est détecté.
L'historique : pourquoi Apple a remplacé Rapid Security Response
Pour comprendre pourquoi BSI existe, il faut comprendre pourquoi Rapid Security Response n'a pas répondu aux propres standards d'Apple.
La promesse de RSR
Apple a introduit Rapid Security Response à la WWDC 2022, le livrant avec macOS Ventura fin 2022. La promesse était convaincante : au lieu d'attendre des versions ponctuelles complètes de macOS pour corriger les vulnérabilités critiques, Apple pouvait pousser de petits correctifs de sécurité ciblés que les utilisateurs pouvaient installer rapidement. En théorie, cela réduirait considérablement la fenêtre d'exposition aux exploits zero-day.
Pendant les premiers mois, RSR sembla fonctionner comme prévu. Apple poussa quelques correctifs d'urgence, et la communauté de sécurité salua les temps de réponse plus rapides.
Là où RSR a échoué
Les problèmes ont commencé début 2023 et se sont aggravés au cours des mois suivants.
L'incident RSR de juillet 2023. Apple a publié la mise à jour RSR macOS 13.4.1 (a) le 10 juillet 2023. En quelques heures, des signalements ont afflué indiquant que la mise à jour avait cassé Safari pour de nombreux utilisateurs. Des sites web ne se chargeaient plus correctement, certaines applications web cessaient de fonctionner, et certains utilisateurs ont connu des paniques du noyau. Apple a retiré la mise à jour, publié une version révisée quelques jours plus tard, et diffusé un document d'assistance expliquant comment supprimer le correctif problématique. Pour un système conçu pour instaurer la confiance dans les correctifs de sécurité rapides, ce fut un sérieux coup porté à sa crédibilité.
Une numérotation de version déroutante. Le système de suffixes alphabétiques a déstabilisé tant les utilisateurs que les administrateurs informatiques. Face à « macOS 13.3.1 (a) », il n'est pas immédiatement clair ce que cela signifie, si c'est une bêta, une pré-version, ou autre chose. Les environnements d'entreprise qui suivent les versions d'OS à des fins de conformité ont dû adapter leurs outils pour traiter ces chaînes de versions inhabituelles. Certaines plateformes MDM n'analysaient pas correctement les versions avec suffixe, entraînant des rapports de parc inexacts.
Les exigences de redémarrage ont sapé la proposition de valeur. RSR était censé être rapide et non disruptif, mais de nombreuses mises à jour RSR nécessitaient encore un redémarrage. Pour les utilisateurs en plein travail — notamment les professionnels effectuant de longues tâches de rendu, des opérations de base de données ou des machines virtuelles — une invite de redémarrage inattendue était indésirable. Certains utilisateurs ont commencé à désactiver RSR entièrement, ce qui a mis en échec l'objectif de sécurité.
Ruptures de compatibilité applicative. Au-delà de l'incident Safari, plusieurs mises à jour RSR ont causé des problèmes avec des applications tierces. Des clients VPN, des logiciels de sécurité et certaines extensions de navigateur ont présenté des comportements inattendus après les installations RSR. Les développeurs avaient une capacité limitée à tester face aux mises à jour RSR avant leur déploiement, Apple ne pouvant raisonnablement pas donner de préavis sur les correctifs de sécurité sans risquer de divulguer les vulnérabilités.
La réticence à l'adoption. À mesure que les signalements de problèmes RSR s'accumulaient, de nombreux administrateurs informatiques ont commencé à conseiller à leurs organisations de désactiver RSR et d'attendre les versions ponctuelles standard plus soigneusement testées. C'était le résultat inverse de ce qu'Apple souhaitait. Le système conçu pour accélérer l'adoption de la sécurité la retardait en réalité pour les organisations les plus sensibles à la sécurité.
La réponse interne d'Apple
Selon les rapports d'Eclectic Light Company et corroborés par les documents de session de la WWDC 2025, l'équipe d'ingénierie de sécurité d'Apple a commencé à travailler sur BSI dès mi-2024. L'analyse par l'équipe des lacunes de RSR a conduit à plusieurs principes de conception pour le système de remplacement :
- Minimiser l'impact de l'installation — éliminer les redémarrages pour la grande majorité des correctifs.
- Réduire la portée — corriger uniquement ce qui est nécessaire, rien de plus.
- Séparer de Mise à jour de logiciels — ne pas confondre les correctifs de sécurité avec les mises à jour de fonctionnalités.
- Versionnage invisible — ne pas modifier la chaîne de version macOS visible par l'utilisateur.
- Améliorer l'infrastructure de tests — construire une meilleure validation automatisée pour les correctifs avant déploiement.
Ces principes ont directement informé chaque aspect de la conception de BSI, du mécanisme de livraison technique à l'emplacement des paramètres côté utilisateur.
Comment les mises à jour BSI fonctionnent techniquement
Comprendre l'architecture technique de BSI révèle pourquoi il est plus fiable que RSR et pourquoi il représente une véritable avancée dans la sécurité des systèmes d'exploitation.
Le pipeline de livraison
Les mises à jour BSI transitent par une infrastructure de diffusion de contenu dédiée, distincte des serveurs Mise à jour de logiciels standard. Lorsque l'équipe de sécurité d'Apple identifie une vulnérabilité justifiant un correctif BSI, la séquence suivante se déroule :
1. Développement du correctif. Les ingénieurs d'Apple développent un correctif ciblé pour la vulnérabilité spécifique. Contrairement à une mise à jour complète du système d'exploitation, ce correctif ne modifie que le composant affecté (par exemple, le moteur de rendu de WebKit, une bibliothèque de sécurité spécifique ou la pile réseau de Safari).
2. Tests automatisés. Le correctif est soumis à des tests de compatibilité automatisés sur une matrice de configurations matérielles Mac, d'applications tierces et d'environnements réseau. Apple a considérablement étendu cette infrastructure de tests après les incidents RSR.
3. Déploiement progressif. Les mises à jour BSI utilisent un modèle de déploiement par étapes. Apple pousse initialement la mise à jour vers un petit pourcentage de Mac éligibles, surveille les problèmes via les rapports de plantage et la télémétrie, puis élargit progressivement le déploiement. C'est en contraste avec RSR, qui était souvent poussé simultanément vers tous les appareils éligibles.
4. Téléchargement en arrière-plan. Une fois votre Mac sélectionné pour la mise à jour, la charge utile BSI se télécharge en arrière-plan pendant les périodes de faible activité réseau. Étant donné la petite taille des charges utiles BSI (généralement moins de 50 Mo), ce téléchargement se complète rapidement même sur des connexions lentes.
5. Installation silencieuse. L'installation se produit automatiquement lorsque votre Mac détecte les conditions appropriées — généralement lorsque le système est inactif mais éveillé. Le composant affecté est corrigé en place, et le nouveau code prend effet immédiatement ou à la prochaine fois que le composant est chargé.
Pourquoi aucun redémarrage n'est nécessaire
La capacité sans redémarrage est l'amélioration la plus visible pour l'utilisateur de BSI par rapport à RSR, et il vaut la peine de comprendre pourquoi c'est possible.
Les mises à jour macOS traditionnelles nécessitent souvent des redémarrages car elles modifient des composants chargés en mémoire au démarrage — extensions du noyau, frameworks système de base et politiques de sécurité qui ne peuvent pas être remplacés en toute sécurité pendant que le système est en cours d'exécution. RSR avait parfois besoin de redémarrages pour la même raison : les correctifs qu'il livrait pouvaient toucher ces composants profondément intégrés.
BSI limite délibérément sa portée aux composants qui peuvent être mis à jour en toute sécurité à l'exécution. WebKit, par exemple, s'exécute comme un processus séparé pour chaque onglet Safari et vue web. Lorsque BSI corrige WebKit, il met à jour le binaire sur disque ; les nouveaux processus WebKit utilisent automatiquement la version corrigée, tandis que les processus existants continuent d'exécuter l'ancienne version jusqu'à ce qu'ils soient naturellement recyclés (par exemple, lorsque vous fermez un onglet ou quittez Safari).
Cet isolement au niveau des processus est un avantage direct de l'évolution de l'architecture de sécurité qu'Apple a construite sur les Mac Apple Silicon, où chaque composant s'exécute avec des privilèges minimaux dans son propre sandbox.
L'intégration avec les paramètres Confidentialité et sécurité
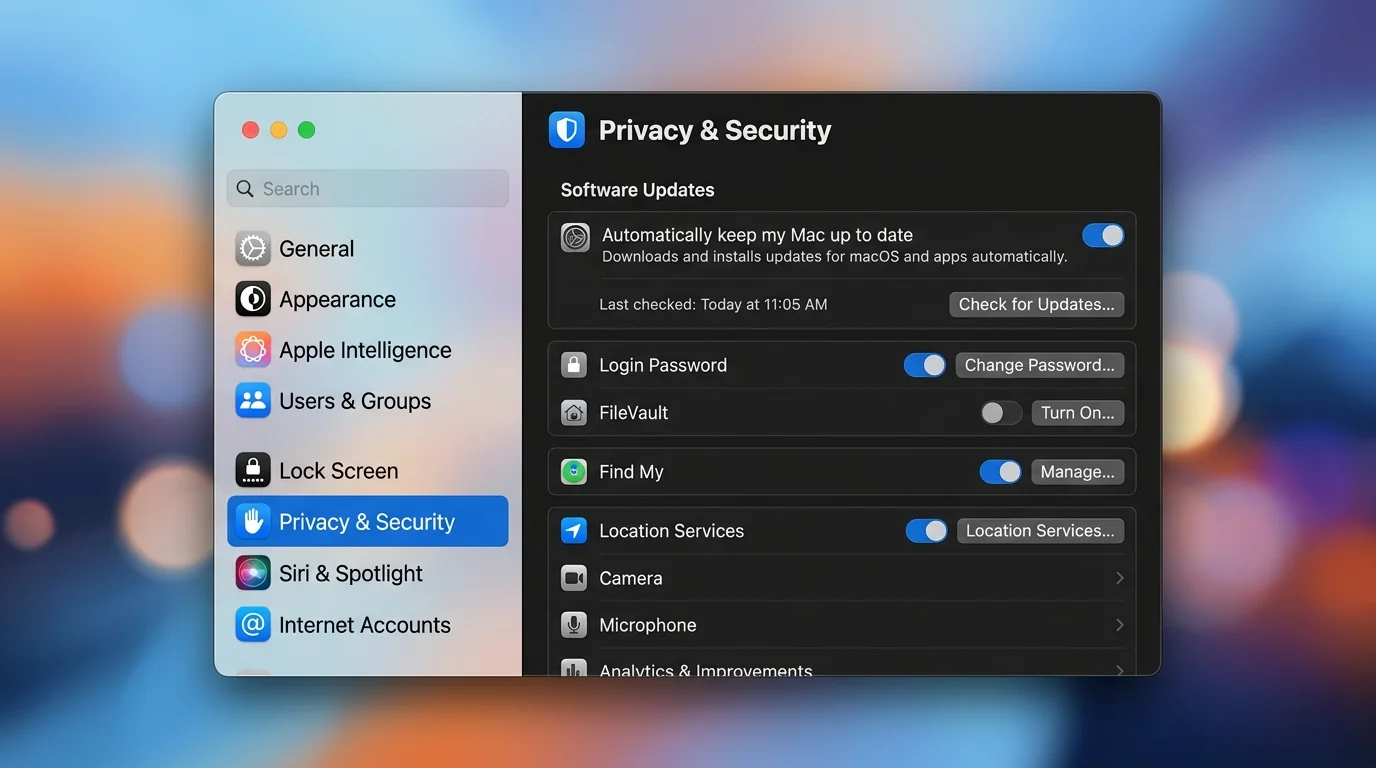
Les mises à jour BSI sont gérées via Réglages Système > Confidentialité et sécurité, et non via Mise à jour de logiciels. Ce choix architectural sert plusieurs objectifs :
- Il signale aux utilisateurs que BSI est une fonctionnalité de sécurité, pas une fonctionnalité logicielle.
- Il empêche les mises à jour BSI d'être accidentellement différées lorsque les utilisateurs reportent les mises à jour logicielles standard.
- Il permet à Apple de maintenir un mécanisme d'activation/désactivation distinct spécifiquement pour les correctifs de sécurité.
- Il réduit la complexité de l'interface Mise à jour de logiciels en maintenant les correctifs de sécurité dans leur propre domaine.
Dans Confidentialité et sécurité, BSI dispose de son propre bouton intitulé « Background Security Improvements ». Lorsqu'il est activé (par défaut), votre Mac vérifie automatiquement les mises à jour BSI, les télécharge et les installe. Lorsqu'il est désactivé, votre Mac ne recevra pas les mises à jour BSI jusqu'à ce que les correctifs correspondants soient inclus dans la prochaine version ponctuelle standard de macOS.
La première mise à jour BSI : correctif de la Same Origin Policy de WebKit (17 mars 2026)
La première mise à jour BSI, livrée le 17 mars 2026, ciblait une vulnérabilité spécifique dans l'implémentation par WebKit de la Same Origin Policy — l'un des mécanismes de sécurité fondamentaux du web moderne.
Qu'est-ce que la Same Origin Policy ?
La Same Origin Policy (SOP) est un concept de sécurité critique dans les navigateurs web. Elle empêche le code s'exécutant sur un site web d'accéder aux données d'un autre site web. Par exemple, lorsque vous avez votre site bancaire ouvert dans un onglet et un site d'actualités aléatoire dans un autre, la SOP garantit que le JavaScript du site d'actualités ne peut pas lire vos informations de compte bancaire.
La SOP fonctionne en limitant les requêtes inter-origines selon trois critères : le protocole (HTTP vs HTTPS), le nom de domaine et le numéro de port. Si l'un de ces éléments diffère entre deux pages, elles sont considérées comme des origines différentes et sont isolées l'une de l'autre.
La vulnérabilité
La vulnérabilité corrigée par la première mise à jour BSI permettait à du contenu web malveillant de contourner la Same Origin Policy dans WebKit. En termes pratiques, cela signifiait qu'un attaquant pouvait créer une page web qui, lorsqu'elle était visitée par un utilisateur Mac, pouvait potentiellement :
- Lire les données d'autres sites web que l'utilisateur avait ouverts dans Safari.
- Accéder aux jetons d'authentification et aux cookies de session d'autres origines.
- Exfiltrer des informations sensibles depuis des applications web s'exécutant dans d'autres onglets.
L'avis de sécurité d'Apple a classé cela comme une vulnérabilité de haute sévérité. Si Apple n'a pas confirmé d'exploitation active au moment de la publication BSI, la nature de la vulnérabilité — un contournement de SOP dans un moteur de rendu largement utilisé — rendait un correctif rapide essentiel. Les contournements de SOP de WebKit figurent systématiquement parmi les vulnérabilités les plus précieuses dans les programmes de primes aux bogues car ils sapent une frontière de sécurité fondamentale du navigateur.
Détails techniques du correctif
Selon l'analyse publiée par Eclectic Light Company, la mise à jour BSI a modifié plusieurs fichiers du framework WebKit liés au traitement des requêtes inter-origines. Le correctif a renforcé les vérifications de validation dans la couche réseau de WebKit pour s'assurer que les requêtes inter-origines appliquent correctement les règles SOP même dans les cas limites impliquant des chaînes de redirection et certains scénarios de gestion de types MIME.
La taille totale de la charge utile de la première mise à jour BSI était d'environ 32 Mo — considérablement plus petite que la plus petite mise à jour RSR qu'Apple avait précédemment publiée. La mise à jour s'appliquait à tous les Mac sous macOS Tahoe 26.3.1, quelle que soit la configuration matérielle.
La distinction macOS 26.3.2
Il est important de noter que le même jour (17 mars 2026), Apple a également publié macOS Tahoe 26.3.2 en tant que mise à jour logicielle standard distincte, spécifiquement pour le MacBook Neo. Il ne s'agissait pas d'une mise à jour BSI — c'était une version ponctuelle traditionnelle livrée via Mise à jour de logiciels qui traitait des problèmes matériels spécifiques à la configuration du MacBook Neo.
Cette publication simultanée illustre en fait clairement la proposition de valeur de BSI : le correctif de sécurité WebKit devait atteindre immédiatement tous les utilisateurs Mac (via BSI), tandis que les correctifs spécifiques au MacBook Neo suivaient le canal de mise à jour standard car ils impliquaient des pilotes matériels et des composants système qui ne pouvaient pas être corrigés sans redémarrage.
La réception de la communauté
La réaction de la communauté de sécurité Mac à la première mise à jour BSI a été extrêmement positive. MacRumors a rapporté le 17 mars que la mise à jour s'était installée proprement pour les utilisateurs, sans signalement de la rupture d'applications ou de l'instabilité système qui avaient caractérisé plusieurs déploiements RSR. Appleosophy a noté que de nombreux utilisateurs n'avaient même pas réalisé que la mise à jour avait été appliquée jusqu'à ce qu'ils vérifient leurs paramètres Confidentialité et sécurité — ce qui, pour un correctif de sécurité silencieux, est exactement le résultat souhaité.
Howard Oakley chez Eclectic Light Company a publié une analyse technique confirmant la portée étroite et l'implémentation propre du correctif, le qualifiant de « début prometteur pour un système qui doit regagner la confiance que RSR a perdue ».
Comment vérifier et installer les mises à jour BSI
Bien que les mises à jour BSI soient conçues pour s'installer automatiquement, vous souhaiterez peut-être vérifier que votre Mac est configuré pour les recevoir et confirmer que les derniers correctifs ont été appliqués.
Étape 1 : Ouvrir les Réglages Système
Cliquez sur le menu Apple () dans le coin supérieur gauche de votre écran et sélectionnez Réglages Système.
Étape 2 : Accéder à Confidentialité et sécurité
Dans la barre latérale des Réglages Système, cliquez sur Confidentialité et sécurité. Vous devrez peut-être faire défiler la barre latérale pour le trouver.
Étape 3 : Localiser la section Background Security Improvements
Faites défiler vers le bas dans le panneau Confidentialité et sécurité jusqu'à trouver la section Sécurité. Recherchez Background Security Improvements.
Étape 4 : Vérifier que le bouton est activé
Le bouton Background Security Improvements devrait être activé (vert) par défaut. S'il est désactivé, cliquez sur le bouton pour l'activer. Il vous sera peut-être demandé de vous authentifier avec votre mot de passe ou Touch ID.
Étape 5 : Vérifier les mises à jour en attente
Si vous souhaitez vérifier manuellement si une mise à jour BSI est disponible, vous pouvez désactiver le bouton puis le réactiver, ce qui déclenche une vérification. Cependant, en fonctionnement normal, votre Mac vérifie les mises à jour BSI automatiquement et les applique sans intervention.
Étape 6 : Vérifier l'installation
Actuellement, macOS ne fournit pas de journal détaillé des mises à jour BSI appliquées dans les Réglages Système. Pour vérifier qu'une mise à jour BSI a été installée, vous pouvez :
- Consulter le journal système : Ouvrez Terminal et utilisez
log show --predicate 'subsystem == "com.apple.backgroundsecurityd"' --last 24hpour voir l'activité BSI récente. - Vérifier la version de WebKit : Dans Safari, allez dans Safari > À propos de Safari pour vérifier si le numéro de build de WebKit a été mis à jour.
- Utiliser system_profiler : Exécutez
system_profiler SPInstallHistoryDataTypedans Terminal pour voir l'historique d'installation récent.
Remarques importantes
- Les mises à jour BSI nécessitent une connexion Internet active pour le téléchargement.
- Votre Mac doit être éveillé (mais pas nécessairement activement utilisé) pour que l'installation puisse se produire.
- Le chiffrement FileVault n'interfère pas avec les mises à jour BSI, car les correctifs sont appliqués au niveau application/framework, et non au niveau du volume de démarrage.
- Si vous avez désactivé BSI, les correctifs de sécurité qu'il aurait livrés seront inclus dans la prochaine mise à jour macOS standard, mais vous resterez non protégé jusqu'à l'arrivée de cette mise à jour.
BSI vs RSR vs mises à jour logicielles classiques : comparaison complète
Comprendre où BSI s'inscrit dans l'écosystème de mises à jour d'Apple nécessite une comparaison directe entre les trois types de mises à jour. C'est le contexte essentiel pour quiconque gère sa propre sécurité Mac ou construit une stratégie de sécurité globale.
| Fonctionnalité | BSI | Rapid Security Response (RSR) | Mise à jour macOS standard |
|---|---|---|---|
| Toujours actif ? | Oui (actuel) | Déprécié | Oui |
| Introduit | macOS Tahoe (WWDC 2025) | macOS Ventura (2022) | Toujours |
| Canal de livraison | Paramètres Confidentialité et sécurité | Mise à jour de logiciels | Mise à jour de logiciels |
| Taille typique | Moins de 50 Mo | 100-500 Mo | 500 Mo - 5+ Go |
| Redémarrage requis | Non (la plupart des cas) | Souvent oui | Presque toujours |
| Durée d'installation | Quelques secondes (arrière-plan) | 5-15 minutes | 15-60 minutes |
| Interruption utilisateur | Aucune | Modérée à élevée | Élevée |
| Portée | Composants critiques de sécurité | Correctifs de sécurité d'urgence | Tout |
| Changement de chaîne de version | Non | Oui (suffixe alphabétique) | Oui (version ponctuelle) |
| Capacité de retour arrière | Améliorée (côté serveur) | Manuel via Réglages | Retour arrière OS complet |
| État par défaut | Activé | Activé | Activé |
| Contrôlable par MDM | Oui | Oui | Oui |
| Fenêtre de test pré-déploiement | Déploiement progressif | Envoi simultané | Programme bêta |
Quand chaque type de mise à jour s'applique
BSI gère les correctifs de sécurité les plus urgents — les vulnérabilités qui sont activement exploitées ou qui affectent des frontières de sécurité fondamentales comme la Same Origin Policy, la validation des certificats ou les évasions de sandbox.
Les mises à jour macOS standard continuent de gérer tout le reste : ajouts de fonctionnalités, correctifs de bogues, mises à jour de pilotes, améliorations de performances et correctifs de sécurité qui ne sont pas assez urgents pour justifier un déploiement BSI.
RSR est effectivement déprécié. Apple n'a émis aucune mise à jour RSR depuis la publication de macOS Tahoe, et BSI a assumé le rôle de RSR dans la hiérarchie des mises à jour de sécurité. Les Mac sous macOS Ventura ou Sonoma peuvent encore recevoir des mises à jour RSR pour le support hérité, mais tout le nouveau développement de correctifs de sécurité se concentre sur BSI pour Tahoe et versions ultérieures.
Ce que cela signifie pour l'entreprise et les administrateurs informatiques
Le passage de RSR à BSI a des implications significatives pour les organisations gérant des parcs Mac. Si vous êtes administrateur informatique, ingénieur en sécurité ou MSP gérant des appareils macOS, voici ce que vous devez savoir.
Mises à jour des politiques MDM
La plupart des principales plateformes MDM — dont Jamf Pro, Kandji, Mosyle et Addigy — ont publié ou publient des mises à jour pour prendre en charge la gestion BSI. Les considérations de politique clés incluent :
Contrôle du bouton BSI. Les administrateurs MDM peuvent imposer l'état du bouton BSI sur les appareils gérés. Pour la plupart des organisations, garder BSI activé est la posture recommandée, car les correctifs traitent des vulnérabilités de sécurité critiques.
Rapports et conformité. Addigy a publié en mars 2026 un guide détaillé sur la surveillance du déploiement BSI sur les parcs gérés. Le défi principal est que les mises à jour BSI ne modifient pas la chaîne de version macOS, donc les vérifications de conformité traditionnelles basées sur les versions ne détecteront pas si un correctif BSI a été appliqué. Les administrateurs doivent surveiller les journaux système ou utiliser des API spécifiques aux fournisseurs pour vérifier le statut BSI.
Flux de travail de test. Les organisations d'entreprise qui maintenaient des flux de travail de test pour les mises à jour RSR (installation sur des machines de test avant d'autoriser le déploiement à l'échelle du parc) doivent adapter leurs processus pour BSI. Puisque BSI utilise un déploiement progressif, les organisations peuvent configurer un sous-ensemble d'appareils pour recevoir les mises à jour en premier, puis surveiller les problèmes avant que le déploiement plus large n'atteigne le parc complet.
Considérations réseau
Les mises à jour BSI se téléchargent depuis l'infrastructure de diffusion de contenu d'Apple. Les organisations avec des contrôles réseau stricts doivent s'assurer que les serveurs de mise à jour BSI sont autorisés. Apple publie les domaines requis dans sa documentation d'assistance, et ils chevauchent significativement les listes d'autorisation existantes de Mise à jour de logiciels.
La petite taille des charges utiles BSI (moins de 50 Mo) signifie que l'impact sur la bande passante est minimal même pour les grands parcs. Cependant, les organisations avec des réseaux extrêmement contraints (par exemple, des bureaux distants avec des connexions satellitaires) devraient planifier le trafic supplémentaire.
Implications pour la conformité
Pour les organisations soumises aux cadres de conformité de sécurité (SOC 2, ISO 27001, HIPAA, FedRAMP), BSI introduit une nouvelle catégorie de mise à jour de sécurité qui doit être prise en compte dans les politiques de gestion des correctifs. Questions clés à aborder :
- SLA de calendrier de correctifs. Si votre cadre de conformité exige que les correctifs de sécurité soient appliqués dans un délai spécifique (par exemple, 14 jours pour les vulnérabilités critiques), les correctifs BSI doivent être suivis par rapport à ces SLA.
- Documentation. Puisque les mises à jour BSI ne génèrent pas le même type de piste d'audit que les mises à jour macOS standard, les organisations peuvent avoir besoin d'implémenter une journalisation supplémentaire pour démontrer leur conformité.
- Acceptation du risque. Les organisations qui choisissent de désactiver BSI à des fins de test doivent documenter cela comme une décision d'acceptation du risque, car cela laisse les appareils non protégés contre les vulnérabilités connues.
Recommandations pour les équipes informatiques
- Activez BSI sur l'ensemble de votre parc immédiatement. Les avantages en matière de sécurité l'emportent de loin sur le risque minimal de problèmes de compatibilité, notamment grâce à l'infrastructure de tests améliorée par rapport à RSR.
- Mettez à jour votre plateforme MDM vers la dernière version prenant en charge la surveillance et la gestion BSI.
- Modifiez les rapports de conformité pour prendre en compte les correctifs BSI en tant que catégorie de mise à jour distincte.
- Informez votre helpdesk sur BSI afin qu'il puisse répondre aux questions des utilisateurs sur le nouveau bouton Confidentialité et sécurité.
- Examinez les listes d'autorisation réseau pour vous assurer que le trafic de mise à jour BSI n'est pas bloqué.
Implications en matière de sécurité et calendrier de réponse aux zero-days
L'impact le plus significatif de BSI est sur la capacité d'Apple à répondre aux vulnérabilités zero-day — des failles de sécurité activement exploitées avant qu'un correctif ne soit disponible.
L'ancien calendrier (avant BSI)
Avant BSI, la réponse d'Apple à une vulnérabilité zero-day dans WebKit ou Safari suivait généralement ce calendrier :
- Jour 0 : Vulnérabilité découverte ou signalée.
- Jours 1-3 : L'équipe de sécurité d'Apple trie et commence à développer un correctif.
- Jours 3-7 : Correctif développé et testé.
- Jours 7-14 : Correctif intégré dans une RSR ou version ponctuelle, passage par l'assurance qualité.
- Jours 14-21 : Mise à jour poussée vers les utilisateurs.
- Jours 21-30 : La plupart des utilisateurs installent la mise à jour (certains tardent considérablement).
Cela signifiait que, même dans le meilleur cas, il y avait une fenêtre de deux à trois semaines entre la découverte de la vulnérabilité et l'adoption généralisée du correctif. Dans le pire cas — quand les mises à jour RSR étaient retirées en raison de bogues — la fenêtre pouvait s'étendre à un mois ou plus.
Le nouveau calendrier (avec BSI)
BSI compresse considérablement ce calendrier :
- Jour 0 : Vulnérabilité découverte ou signalée.
- Jours 1-2 : L'équipe de sécurité d'Apple trie et commence à développer un correctif.
- Jours 2-4 : Correctif développé et testé contre la matrice de compatibilité automatisée.
- Jours 4-5 : Mise à jour BSI déployée progressivement au groupe de déploiement initial.
- Jours 5-6 : Déploiement étendu à tous les appareils éligibles.
- Jours 6-7 : La grande majorité des Mac est corrigée (puisque BSI s'installe automatiquement sans redémarrage).
L'amélioration critique n'est pas seulement qu'Apple peut développer et déployer le correctif plus rapidement — c'est que l'adoption est quasi instantanée. Lorsqu'une mise à jour ne nécessite aucune action de l'utilisateur et aucun redémarrage, l'écart entre « correctif disponible » et « correctif installé » se réduit à des heures plutôt qu'à des semaines.
Impact dans le monde réel
Considérez la vulnérabilité de contournement de SOP WebKit de la première mise à jour BSI. Sous l'ancien système, cela aurait nécessité soit une mise à jour RSR (avec redémarrage), soit d'être conservé pour la prochaine version ponctuelle. Les utilisateurs qui avaient désactivé RSR ou différé les mises à jour seraient restés vulnérables pendant des semaines.
Avec BSI, le correctif a atteint la grande majorité des utilisateurs de macOS Tahoe dans les 24 heures suivant la publication. C'est une amélioration transformatrice de la posture de sécurité de tout l'écosystème Mac.
Cette rapidité est particulièrement critique compte tenu du paysage des menaces en évolution pour les utilisateurs Mac. À mesure que les Mac ont gagné des parts de marché dans les environnements grand public et d'entreprise, ils sont devenus des cibles de plus en plus attractives pour des acteurs de menaces sophistiqués qui exploitent les vulnérabilités zero-day.
Comment BSI s'inscrit dans l'architecture de sécurité globale de macOS Tahoe
BSI n'existe pas de manière isolée. C'est l'un des composants d'une refonte complète de la sécurité qu'Apple a introduite avec macOS Tahoe, s'appuyant sur l'évolution de la sécurité des puces T2 à Apple Silicon.
Intégration avec les autres fonctionnalités de sécurité de Tahoe
Améliorations du mode Isolement. Le mode Isolement amélioré de macOS Tahoe fonctionne en concert avec BSI. Lorsque le mode Isolement est actif, les mises à jour BSI sont prioritaires et peuvent s'installer de manière plus agressive, reflétant la posture de sécurité renforcée des utilisateurs qui ont activé cette fonctionnalité.
Gatekeeper amélioré. Les améliorations de Gatekeeper de Tahoe incluent une meilleure détection du code malveillant qui pourrait exploiter les types de vulnérabilités que BSI corrige. Cette approche en couches signifie que même avant l'arrivée d'un correctif BSI, Gatekeeper peut offrir une certaine protection contre les tentatives d'exploitation.
XProtect amélioré. La détection de malwares intégrée d'Apple a été mise à jour en parallèle avec BSI pour partager le renseignement sur les menaces. Lorsqu'un correctif BSI traite une vulnérabilité pour laquelle XProtect a détecté des tentatives d'exploitation, les deux systèmes se coordonnent pour offrir une protection globale.
Pour une vue d'ensemble complète de ces fonctionnalités travaillant ensemble, consultez notre guide de sécurité en arrière-plan de macOS Tahoe 26.3.
La vue d'ensemble
BSI représente la reconnaissance par Apple que les modèles de mise à jour logicielle traditionnels sont trop lents pour les menaces de sécurité modernes. Les attaquants peuvent armer une vulnérabilité en quelques heures après sa découverte. Si les défenseurs ont besoin de semaines pour déployer un correctif — et que les utilisateurs ont besoin de semaines supplémentaires pour l'installer — l'asymétrie favorise les attaquants.
En rendant les correctifs de sécurité automatiques, silencieux, instantanés et non disruptifs, Apple a supprimé presque tous les points de friction qui empêchaient les utilisateurs de rester protégés. C'est la même philosophie qui a motivé les mises à jour automatiques dans iOS, mais adaptée à l'environnement macOS plus complexe où les utilisateurs s'attendent à un contrôle plus grand sur leurs systèmes.
Foire aux questions
Puis-je me désinscrire des mises à jour BSI ?
Oui. Vous pouvez désactiver Background Security Improvements en accédant à Réglages Système > Confidentialité et sécurité et en désactivant l'option BSI. Cependant, Apple recommande vivement de le maintenir activé. Si vous désactivez BSI, les correctifs de sécurité qu'il livre seront éventuellement inclus dans les versions ponctuelles macOS standard, mais votre Mac restera non protégé contre les vulnérabilités connues jusqu'à ce que vous installiez cette version ponctuelle. À moins d'avoir une raison technique spécifique de désactiver BSI (comme un problème de compatibilité documenté avec un logiciel critique), laissez-le activé.
BSI va-t-il ralentir mon Mac ?
Non. Les mises à jour BSI sont spécifiquement conçues pour avoir un impact minimal sur les performances. Le téléchargement s'effectue pendant les périodes de faible activité réseau, et l'installation se produit lorsque votre système est inactif. Les composants corrigés (WebKit, Safari, bibliothèques de sécurité) ne sont pas réoptimisés ni recompilés lors de l'installation — Apple fournit des binaires précompilés qui remplacent les fichiers existants. Vous ne devriez remarquer aucune différence de performance avant ou après une mise à jour BSI.
En quoi les mises à jour BSI diffèrent-elles de la mise à jour macOS 26.3.2 ?
macOS 26.3.2 était une mise à jour logicielle standard publiée le 17 mars 2026, spécifiquement pour le MacBook Neo. Elle traite des problèmes matériels spécifiques et suit le chemin de livraison traditionnel de Mise à jour de logiciels, nécessitant un téléchargement via Mise à jour de logiciels et un redémarrage système. La mise à jour BSI publiée le même jour était un correctif séparé axé sur la sécurité de WebKit qui s'appliquait à tous les Mac sous macOS Tahoe 26.3.1, s'installait via les paramètres Confidentialité et sécurité et ne nécessitait aucun redémarrage. Ce sont des mises à jour entièrement indépendantes servant des objectifs différents.
Les mises à jour BSI fonctionnent-elles sur les anciens Mac sous macOS Ventura ou Sonoma ?
Non. BSI est exclusif à macOS Tahoe et versions ultérieures. Les Mac sous macOS Ventura ou Sonoma continueront à recevoir des mises à jour Rapid Security Response (RSR) et des versions ponctuelles standard pour les correctifs de sécurité. Apple n'a pas annoncé de plans pour rétroporter BSI aux versions antérieures de macOS, ce qui est cohérent avec son approche historique consistant à introduire les nouvelles infrastructures de sécurité uniquement dans les versions actuelles du système d'exploitation.
Les administrateurs informatiques peuvent-ils retarder ou échelonner les mises à jour BSI ?
Oui, avec des mises en garde. Les plateformes MDM qui prennent en charge la gestion BSI (dont les versions récentes de Jamf Pro, Kandji et Addigy) peuvent configurer les politiques BSI au niveau du parc. Les administrateurs peuvent désactiver BSI sur les appareils gérés, bien que cela soit généralement déconseillé. Le déploiement progressif intégré d'Apple signifie que tous les appareils ne reçoivent pas les mises à jour BSI simultanément, ce qui fournit une fenêtre de test naturelle. Pour les organisations nécessitant des tests formels avant le déploiement, l'approche recommandée est de maintenir un petit groupe d'appareils de test qui reçoivent les mises à jour BSI en premier, puis de surveiller pendant 24 à 48 heures avant de permettre à la mise à jour d'atteindre le parc plus large.
Comment saurai-je si une mise à jour BSI a été installée ?
Actuellement, macOS n'affiche pas de notification bien visible lorsqu'une mise à jour BSI est appliquée. Vous pouvez vérifier l'activité BSI en consultant le journal système via Terminal (log show --predicate 'subsystem == "com.apple.backgroundsecurityd"' --last 24h) ou en vérifiant les changements de version de Safari/WebKit. Apple pourrait introduire une meilleure visibilité sur l'historique des mises à jour BSI dans les futures versions de macOS. Pour une vue complète de l'état de sécurité de votre Mac, consultez notre guide du meilleur antivirus pour Mac qui couvre les outils de surveillance.
Que se passe-t-il si une mise à jour BSI cause des problèmes ?
Apple a intégré des capacités de retour arrière améliorées dans BSI par rapport à RSR. Si Apple détecte des problèmes généralisés avec une mise à jour BSI (via les rapports de plantage et la télémétrie), ils peuvent initier un retour arrière côté serveur qui annule automatiquement le correctif. Les utilisateurs individuels qui rencontrent des problèmes peuvent désactiver BSI via les paramètres Confidentialité et sécurité, ce qui empêche les futures mises à jour BSI mais n'annule pas les correctifs déjà appliqués. Dans de tels cas, la prochaine mise à jour macOS standard inclurait une version corrigée du correctif de sécurité.
Conclusion
La première mise à jour Background Security Improvement, livrée le 17 mars 2026, est plus qu'un correctif de sécurité — c'est une preuve de concept pour une approche fondamentalement meilleure de la sécurité des systèmes d'exploitation. Apple a tiré les enseignements des lacunes de RSR — les applications cassées, le versionnage confus, les redémarrages non souhaités — et a construit un système qui répond à chacun de ces points douloureux.
Les mises à jour BSI sont plus petites, plus rapides, moins disruptives et plus fiables que leurs prédécesseurs RSR. Le fait que la première mise à jour BSI ait corrigé une vulnérabilité critique de la Same Origin Policy de WebKit sans que personne n'ait eu à cliquer sur un bouton ou à redémarrer son Mac démontre le potentiel du système.
Pour les utilisateurs Mac au quotidien, BSI signifie une meilleure sécurité avec moins d'effort. Votre Mac se corrige désormais contre les menaces critiques en arrière-plan, automatiquement, silencieusement. C'est ainsi que la sécurité devrait fonctionner.
Pour les administrateurs informatiques et les professionnels de la sécurité, BSI signifie une réponse aux menaces plus rapide, une gestion de parc plus facile et moins de tickets de helpdesk de la part d'utilisateurs se plaignant de redémarrages forcés. Le guide d'implémentation BSI 26.3 couvre en détail les considérations de déploiement spécifiques.
Pour Apple, BSI représente une maturisation de sa philosophie de mise à jour de sécurité. La société qui a autrefois livré des correctifs de sécurité intégrés dans de massives mises à jour d'OS — puis essayé l'expérience RSR avec des résultats mitigés — a maintenant trouvé une approche qui priorise véritablement à la fois la sécurité et l'expérience utilisateur.
La première mise à jour BSI a fonctionné. Silencieusement, invisiblement, exactement comme prévu. La question est maintenant de savoir comment Apple s'appuiera sur cette fondation à mesure que le paysage des menaces continue d'évoluer et que le besoin d'une réponse de sécurité rapide devient de plus en plus critique.
Sources : MacRumors (17 mars 2026), Eclectic Light Company, Appleosophy, Addigy, documents de session Apple WWDC 2025, documentation Apple Security Updates.