Угрозы вредоносного ПО для Mac 2026: SimpleStealth, GlassWorm и нотариально заверенное ПО — полное руководство по защите
Подробное руководство по последним угрозам вредоносного ПО для Mac в 2026 году, включая SimpleStealth с поддержкой ИИ, атаки на расширения VSCode GlassWorm и вредоносное ПО, нотариально заверенное Apple. Узнайте, как обнаружить, удалить и защитить свой Mac от этих сложных угроз.
Ландшафт вредоносного ПО для Mac резко изменился в начале 2026 года. Новые угрозы, такие как SimpleStealth (первое подтвержденное вредоносное ПО для Mac с использованием ИИ), атаки на расширения VSCode от GlassWorm и тревожный рост вредоносного ПО, прошедшего нотариальную проверку Apple, бросают вызов давнему убеждению в том, что компьютеры Mac по своей сути безопасны. В этом подробном руководстве рассматриваются последние угрозы и предлагаются действенные стратегии защиты.
Текущий ландшафт угроз для Mac
Почему растет количество вредоносного ПО для Mac
Рост вредоносного ПО для Mac можно объяснить несколькими факторами:
1. Рост доли рынка: Доля рынка Mac значительно увеличилась, что сделало его более привлекательной мишенью для злоумышленников. Больше пользователей означает больше потенциальных жертв.
2. Использование криптовалюты: Многие пользователи Mac владеют криптовалютой, что делает вредоносное ПО для кражи учетных данных очень прибыльным.
3. Таргетинг на разработчиков: Доминирование Mac в разработке программного обеспечения делает разработчиков ценными мишенями. Кража учетных данных разработчика может привести к атакам на цепочку поставок.
4. Разработка с помощью ИИ: Авторы вредоносного ПО теперь используют инструменты ИИ для генерации кода, что снижает барьер для создания сложных угроз.
5. Обход нотариального заверения: Злоумышленники нашли способы пройти процесс нотариального заверения Apple, благодаря чему вредоносное ПО кажется легитимным.
Статистика угроз на 2026 год
| Показатель | 2025 | 2026 (с начала года) | Тренд |
|---|---|---|---|
| Новые семейства вредоносного ПО для Mac | 48 | 12 (прогноз 52+) | Рост |
| Варианты инфостилеров | 23 | 8 (прогноз 35+) | Рост |
| Нотариально заверенное вредоносное ПО | 5 | 3 | Тревожно |
| Эксплойты нулевого дня | 9 | 2 | Аналогично |
SimpleStealth: первое вредоносное ПО для Mac с использованием ИИ
Обнаружение
9 января 2026 года охранная фирма Mosyle идентифицировала SimpleStealth как один из первых подтвержденных образцов вредоносного ПО для Mac, содержащих код, сгенерированный ИИ. Это знаменует собой значительную эволюцию в ландшафте разработки вредоносных программ.
Как это работает
Метод распространения: SimpleStealth распространяется через поддельный веб-сайт, имитирующий Grok AI, чат-бота ИИ Илона Маска. Пользователи, ищущие Grok, загружают то, что они считают легитимным приложением.
Технические характеристики:
- Содержит шаблоны кода, характерные для генерации ИИ
- Использует передовые методы обфускации
- Нацелен на учетные данные браузера и файлы cookie
- Пытается получить доступ к криптовалютным кошелькам
- Уклоняется от обнаружения традиционными антивирусами
Элементы, созданные ИИ: Исследователи безопасности выявили несколько признаков участия ИИ:
- Единый стиль кодирования, нехарактерный для вредоносного ПО, написанного человеком
- Сложная, но шаблонная обфускация
- Комментарии и структура, предполагающие помощь ИИ
- Быстрая итерация между вариантами
Статус обнаружения
На момент обнаружения SimpleStealth не обнаруживался ни одним из основных антивирусных движков. Это подчеркивает проблему, которую вредоносное ПО с использованием ИИ представляет для традиционного обнаружения на основе сигнатур.
Защита от SimpleStealth
Немедленные действия:
- Загружайте Grok только из официальных источников (grok.x.ai)
- Проверяйте подписи приложений перед установкой
- Используйте надежный антивирус с поведенческим анализом
- Контролируйте доступ к учетным данным браузера
Проверка источника приложения:
# Проверка подписи кода
codesign -dv --verbose=4 /Applications/[AppName].app

# Проверка нотариального заверения
spctl -a -v /Applications/[AppName].app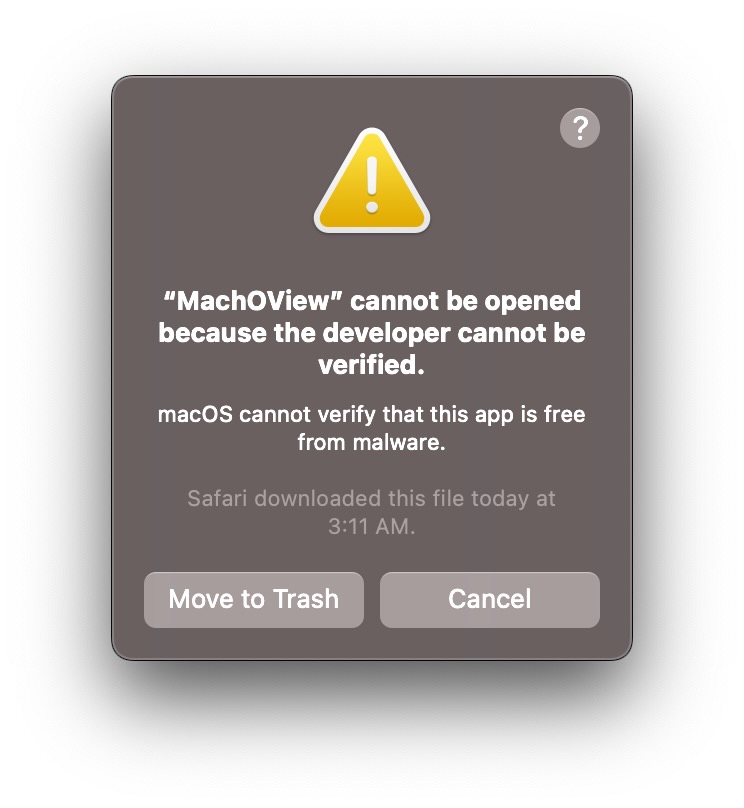
GlassWorm: кампания атак через расширения VSCode
Обзор
GlassWorm — это сложная кампания вредоносного ПО, нацеленная на разработчиков macOS через вредоносные расширения VSCode и OpenVSX. Впервые обнаруженная в конце 2025 года, 4-я волна этой кампании активна в настоящее время, в январе 2026 года.
Вектор атаки
Скомпрометированные расширения: Было выявлено три вредоносных расширения с общим количеством загрузок более 50 000:
- Одно расширение, маскирующееся под «Prettier Pro»
- Расширения, предлагающие «повышение продуктивности»
- Темы со скрытыми вредоносными нагрузками
Возможности
Кража учетных данных:
- Крадет пароли из Связки ключей macOS
- Извлекает файлы cookie браузера и сохраненные пароли
- Захватывает SSH-ключи и сертификаты
- Получает доступ к сохраненным API-токенам
Таргетинг на криптовалюту:
- Обнаруживает приложения аппаратных кошельков (Ledger Live, Trezor Suite)
- Заменяет легитимные криптоприложения троянизированными версиями
- Нацелен на более чем 50 браузерных крипторасширений
- Мониторит буфер обмена на наличие адресов кошельков
Риск цепочки поставок:
- Компрометирует машины разработчиков
- Потенциально может внедрять вредоносный код в разрабатываемое программное обеспечение
- Доступ к сертификатам подписи кода
Затронутые расширения
Индикаторы компрометации (IOC):
| Название расширения | Издатель | Загрузки | Статус |
|---|---|---|---|
| Prettier Pro+ | [Удалено] | 28 000+ | Удалено |
| Theme Enhancer | [Удалено] | 15 000+ | Удалено |
| Code Helper AI | [Удалено] | 9 000+ | Удалено |
Примечание: Названия расширений часто меняются. Всегда проверяйте издателей и отзывы перед установкой.
Обнаружение и удаление
Проверка установленных расширений:
# Список расширений VSCode
code --list-extensions

# Проверка на наличие подозрительных расширений
ls -la ~/.vscode/extensions/
Ручной осмотр:
- Откройте VSCode
- Перейдите в Расширения (Cmd + Shift + X)
- Просмотрите установленные расширения
- Удалите все расширения, которые вы не узнаете
- Проверьте оставшиеся расширения по официальным источникам
Системная проверка:
# Проверка на несанкционированные изменения криптоприложений
ls -la /Applications/ | grep -i ledger
ls -la /Applications/ | grep -i trezor

# Проверка подписей приложений
codesign -dv --verbose=4 /Applications/[CryptoApp].app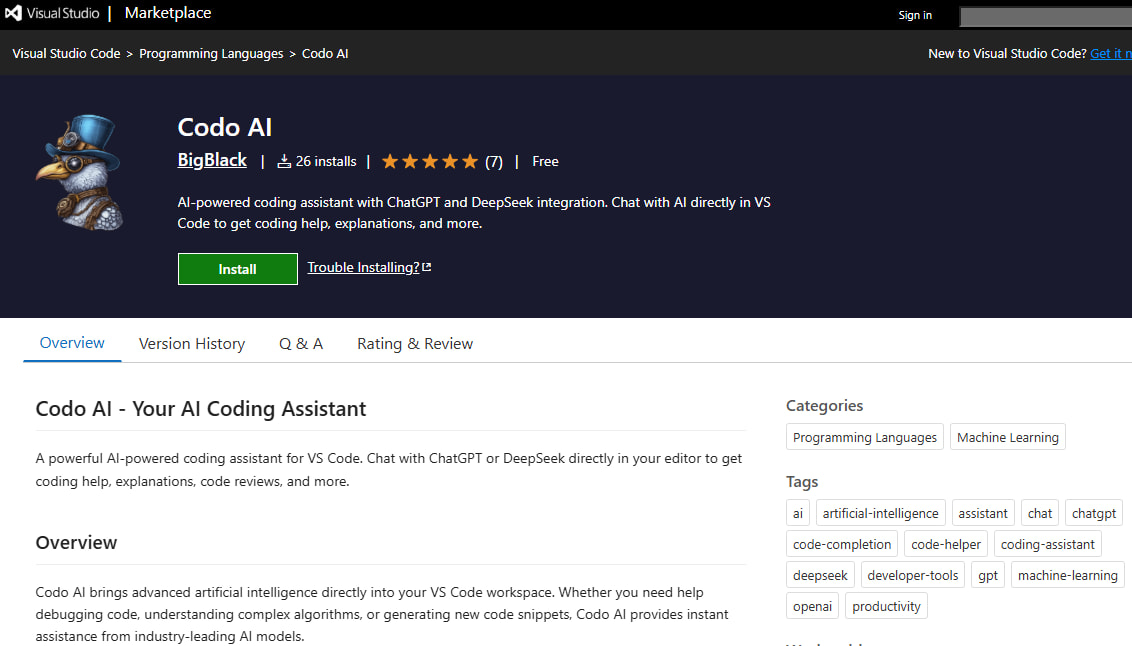
Шаги по устранению
Если вы установили подозрительное расширение:
-
Немедленно удалите расширение
-
Смените все учетные данные:
- Измените все пароли (начните с финансовых аккаунтов)
- Перегенерируйте SSH-ключи
- Отозвите и перегенерируйте API-токены
- Обновите семена 2FA, где это возможно
-
Проверьте криптокошельки:
- Убедитесь, что приложения кошельков легитимны
- Переведите средства на новый кошелек, созданный на чистом устройстве
- Следите за аккаунтами на предмет несанкционированных транзакций
-
Рассмотрите возможность переустановки системы:
- Для особо важных целей рекомендуется чистая установка
- Восстанавливайте только проверенные данные из резервных копий
Вредоносное ПО, нотариально заверенное Apple: растущая проблема
Что такое нотариальное заверение?
Процесс нотариального заверения Apple предназначен для подтверждения того, что программное обеспечение:
- Создано известным разработчиком
- Проверено на наличие вредоносного контента
- Не подвергалось взлому
Когда программное обеспечение нотариально заверено, Gatekeeper разрешает его запуск без предупреждений.
Проблема
В конце 2025-го и начале 2026 года несколько образцов вредоносного ПО прошли процесс нотариального заверения Apple:
MacSync Stealer:
- Распространялся с действующим Developer ID
- Прошел автоматическое сканирование Apple
- Казался легитимным для пользователей и Gatekeeper
- Был обнаружен только после значительного распространения
Последствия:
- Пользователи не могут полагаться только на Gatekeeper
- Настройки «App Store и установленные разработчики» недостаточно
- Необходимы дополнительные меры безопасности
Как вредоносное ПО проходит нотариальное заверение
Используемые методы:
- Чистая подача, грязное обновление: Первоначальная подача чиста; вредоносный код добавляется через обновление
- Отложенная активация: Вредоносное поведение активируется после проверки нотариального заверения
- Загрузка с сервера: Доброкачественное приложение загружает вредоносный код после установки
- Обфускация: Код достаточно обфусцирован, чтобы пройти автоматическое сканирование
Стратегии защиты
Не доверяйте только нотариальному заверению:
Системные настройки > Конфиденциальность и безопасность:
- Используйте только «App Store» для максимальной защиты
- Или вручную проверяйте приложения, даже если они нотариально заверены
Дополнительная проверка:
# Проверка сертификата разработчика
codesign -dv --verbose=4 /Applications/SuspiciousApp.app 2>&1 | grep "Developer ID"

# Сравнение с заведомо исправным файлом
shasum -a 256 /Applications/SuspiciousApp.app/Contents/MacOS/[binary]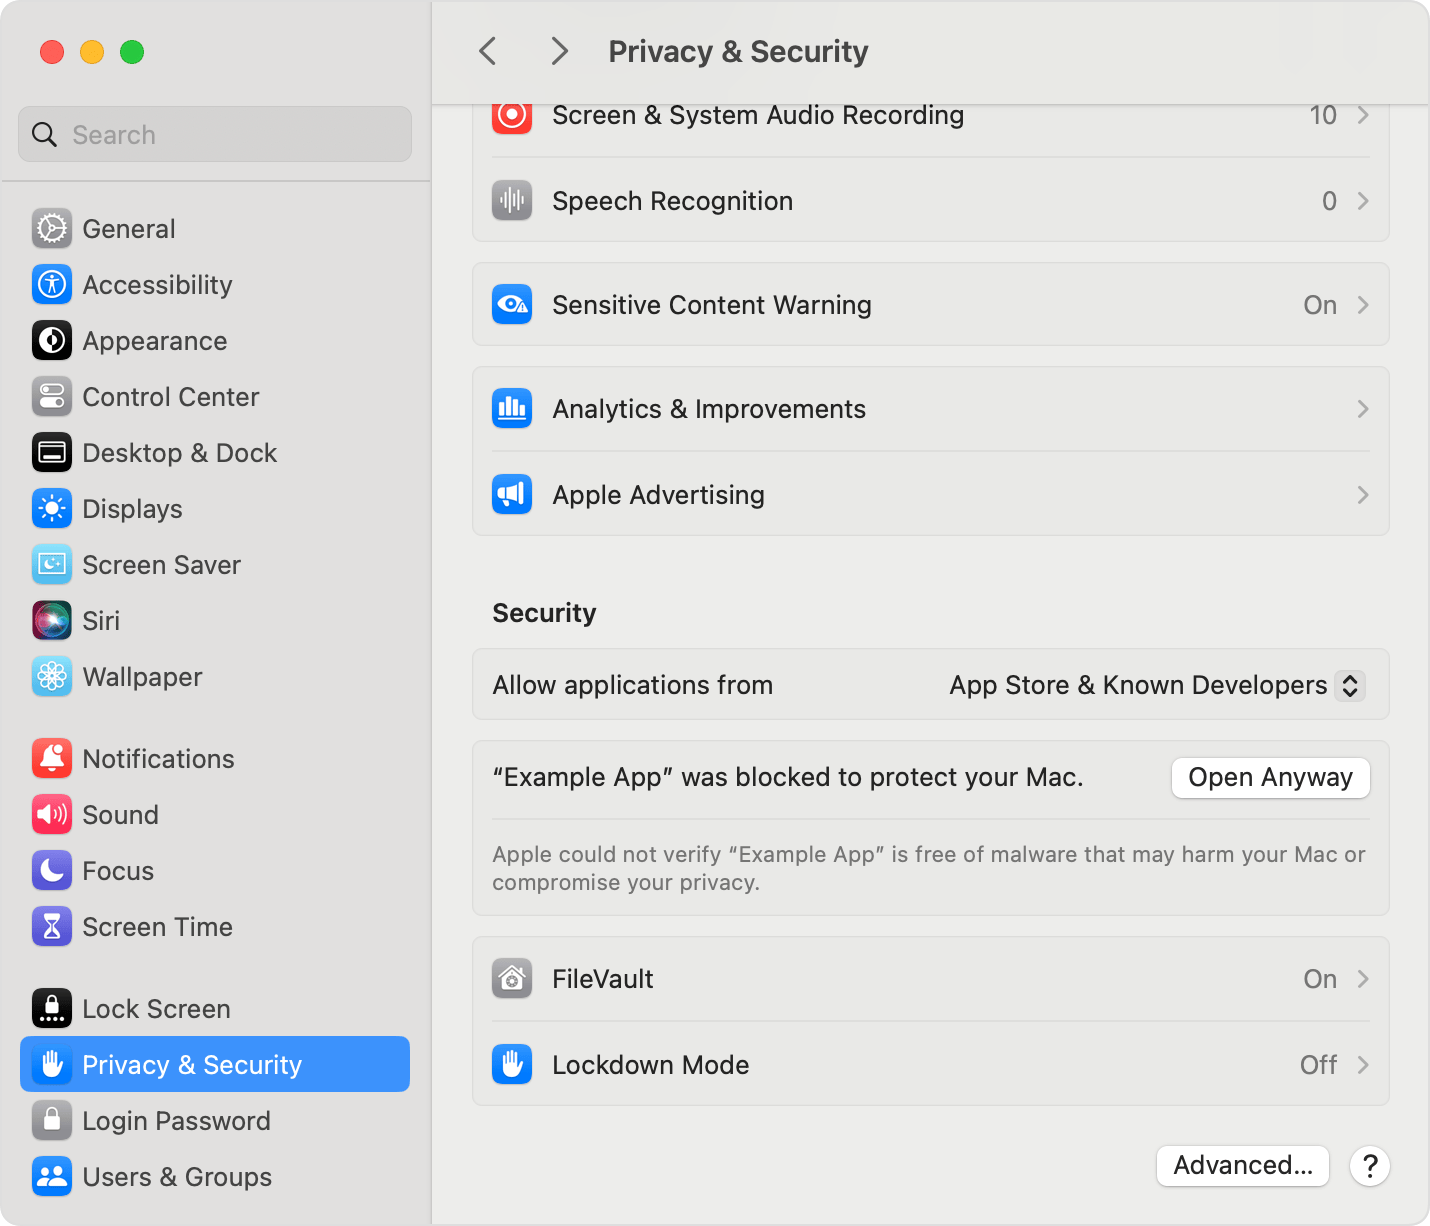
XProtect и встроенная защита macOS
Текущий статус XProtect
Последняя версия: 5325 (декабрь 2025 г.)
Недавно добавленные сигнатуры:
- MACOS.SOMA.DEENA
- MACOS.SOMA.DEPEA
- MACOS.SOMA.DETRA
- MACOS.SOMA.DELEA (семейство Soma/Amos)
- MACOS.ODYSSEY.DEENA (семейство Odyssey)
Убедитесь, что XProtect обновлен
- Откройте Системные настройки > Основные > Обновление ПО
- Нажмите кнопку информации (i) рядом с пунктом «Автообновление»
- Убедитесь, что параметр «Ответы на угрозы и системные файлы» включен
Проверка через Терминал:
# Проверка версии XProtect
system_profiler SPInstallHistoryDataType | grep -A 5 "XProtect"

# Или проверьте напрямую
cat /Library/Apple/System/Library/CoreServices/XProtect.bundle/Contents/Info.plist | grep -A 1 "CFBundleShortVersionString"
Ограничения XProtect
Хотя XProtect обеспечивает важную защиту, у него есть ограничения:
- На основе сигнатур: Обнаруживает только известное вредоносное ПО
- Задержка обновления: Новое вредоносное ПО может распространиться до добавления сигнатур
- Нет поведенческого анализа: Не может обнаружить угрозы нулевого дня
- Ограниченный охват: Сосредоточено на известных семействах угроз
XProtect Remediator
macOS включает XProtect Remediator, который периодически запускается для сканирования и удаления известного вредоносного ПО:
Проверка статуса Remediator:
# Список модулей remediator
ls /Library/Apple/System/Library/CoreServices/XProtect.app/Contents/MacOS/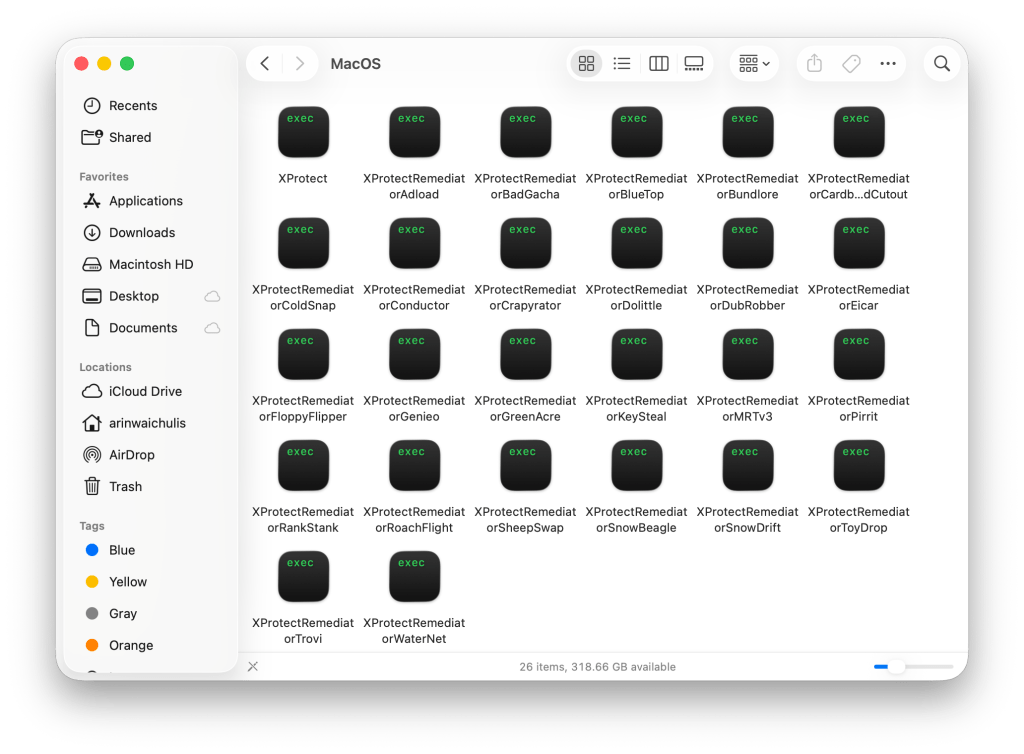
Комплексная стратегия защиты
Уровень 1: Усиление системы
Включите FileVault:
Системные настройки > Конфиденциальность и безопасность > FileVault > ВключитьFileVault шифрует весь диск, защищая данные в случае кражи Mac.
Включите брандмауэр:
Системные настройки > Сеть > Брандмауэр > ВключитьНастройки Gatekeeper:
Системные настройки > Конфиденциальность и безопасность > Безопасность:
- «App Store» для максимальной безопасности
- «App Store и установленные разработчики» для баланса
Уровень 2: Безопасность браузера
Настройки Safari:
Safari > Настройки > Конфиденциальность:
- Включите «Предотвращать перекрестное отслеживание»
- Включите «Скрывать IP-адрес от трекеров»
- Включите «Блокировать все файлы cookie» (строго) или «Разрешать для посещаемых сайтов»
Гигиена расширений:
- Удалите неиспользуемые расширения
- Устанавливайте расширения только из официальных магазинов
- Проверяйте разрешения расширений
- Проверяйте расширения ежеквартально
Уровень 3: Безопасность приложений
Проверка загрузки:
- Загружайте только из официальных источников
- Проверяйте контрольные суммы, если они предоставлены
- Проверяйте подписи кода перед установкой
- Подозрительно относитесь к «взломанным» или «бесплатным» версиям платного ПО
Разрешения приложений:
Системные настройки > Конфиденциальность и безопасность:
- Проверьте «Полный доступ к диску»
- Проверьте разрешения «Универсальный доступ»
- Удалите разрешения для неиспользуемых приложений
Уровень 4: Сетевая безопасность
Безопасность DNS: Рассмотрите возможность использования безопасного DNS-провайдера:
- Cloudflare: 1.1.1.1
- Quad9: 9.9.9.9
- NextDNS: пользовательская блокировка
Использование VPN: Используйте надежный VPN в недоверенных сетях.
Уровень 5: Мониторинг и обнаружение
Регулярные проверки:
# Проверка на наличие необычных агентов запуска
ls -la ~/Library/LaunchAgents
ls -la /Library/LaunchAgents
ls -la /Library/LaunchDaemons

# Проверка запущенных процессов
ps aux | grep -v "^root\|^_"

# Проверка сетевых подключений
lsof -i -n -P | grep ESTABLISHED
Сторонние инструменты безопасности: Рассмотрите возможность использования надежного ПО для защиты:
- Malwarebytes для Mac (обнаружение и удаление)
- Little Snitch (сетевой мониторинг)
- BlockBlock (мониторинг персистентности)
- KnockKnock (сканирование объектов автозагрузки)
Реагирование на инциденты: если вы заражены
Шаг 1: Изоляция
- Отключитесь от интернета (выключите Wi-Fi, отсоедините Ethernet)
- Не входите ни в какие аккаунты
- Не вводите никаких паролей
Шаг 2: Оценка
Определите масштаб:
- Какое приложение/файл вызвало заражение?
- Когда произошло заражение?
- Какие аккаунты могли быть скомпрометированы?
Шаг 3: Документирование
Прежде чем что-либо удалять:
- Сделайте скриншоты любой подозрительной активности
- Запишите пути к файлам и их названия
- Запишите хронологию событий
Шаг 4: Удаление
Вариант А: Целевое удаление
- Загрузитесь в безопасном режиме
- Запустите Malwarebytes или аналог
- Удалите выявленные угрозы
- Очистите данные браузера
- Перезагрузитесь и наблюдайте
Вариант Б: Чистая установка (рекомендуется при серьезных заражениях)
- Создайте резервную копию важных данных на внешнем диске (только файлы, не приложения)
- Загрузитесь в режиме восстановления
- Стрите Macintosh HD
- Переустановите macOS
- Восстановите данные вручную (не из резервной копии)
- Переустановите приложения из официальных источников
Шаг 5: Восстановление
Смена учетных данных:
- Измените все пароли (с чистого устройства)
- Включите 2FA везде, где это возможно
- Отозвите все API-токены и создайте их заново
- Проверьте и отозвите авторизации OAuth
Финансовый мониторинг:
- Проверьте криптовалютные кошельки
- Просмотрите выписки из банка и по кредитным картам
- Рассмотрите возможность заморозки кредита, если личная информация была раскрыта
Шаг 6: Предотвращение
- Внедрите стратегии защиты из этого руководства
- Регулярно делайте резервные копии
- Будьте в курсе новых угроз
Рекомендации по корпоративной безопасности
Для ИТ-администраторов
Рекомендации по MDM:
- Обеспечьте применение настроек Gatekeeper через MDM
- Разверните средства обнаружения и реагирования на конечных точках (EDR)
- Внедрите «белые списки» приложений, где это возможно
- Контролируйте наличие несанкционированных приложений
Обучение пользователей:
- Осведомленность о фишинге
- Безопасные методы загрузки
- Процедуры отчетности о подозрительной активности
Планирование реагирования на инциденты:
- Определите процедуры эскалации
- Установите каналы связи
- Поддерживайте офлайн-резервную копию критически важных данных
Рекомендуемые корпоративные инструменты
| Категория | Инструмент | Цель |
|---|---|---|
| EDR | CrowdStrike, SentinelOne | Обнаружение угроз и реагирование |
| MDM | Jamf, Mosyle | Управление устройствами |
| SIEM | Splunk, Elastic | Анализ журналов |
| Безопасность почты | Proofpoint, Mimecast | Защита от фишинга |
Как оставаться в курсе событий
Надежные ресурсы по безопасности
Обновления безопасности Apple:
- Обновления безопасности Apple
- Подпишитесь на электронные письма с объявлениями о безопасности
Новости безопасности:
- Objective-See — исследования безопасности, ориентированные на Mac
- BleepingComputer — общие новости безопасности
- The Hacker News — новости безопасности
Аналитика угроз:
- VirusTotal — анализ файлов
- AlienVault OTX — индикаторы угроз
Сообщества по безопасности
- Reddit: r/macsysadmin, r/cybersecurity
- Slack: MacAdmins Slack
- Twitter/X: следите за исследователями безопасности
Будущие перспективы: чего ожидать
Возникающие угрозы
Вредоносное ПО на базе ИИ: SimpleStealth, вероятно, только начало. Ожидайте:
- Более сложный код, генерируемый ИИ
- Лучшее уклонение от инструментов безопасности
- Более быструю генерацию вариантов
Атаки на цепочку поставок: Таргетинг на разработчиков продолжится:
- Больше скомпрометированных инструментов разработки
- Атаки на расширения IDE помимо VSCode
- Скомпрометированные менеджеры пакетов
Эксплойты, специфичные для macOS:
- Повышенное внимание к уязвимостям Apple Silicon
- Обходы TCC (прозрачность, согласие и контроль)
- Эксплуатация альтернатив расширениям ядра
Ответ Apple
Ожидаемые улучшения:
- Улучшенное сканирование для нотариального заверения
- Более быстрые обновления XProtect
- Улучшения фоновой безопасности в macOS Tahoe 26.3
- Улучшенная эвристика Gatekeeper
Заключение: безопасность — это процесс
Угрозы, рассмотренные в этом руководстве — SimpleStealth, GlassWorm и нотариально заверенное вредоносное ПО — представляют собой новую эру проблем безопасности Mac. Времена, когда считалось, что компьютеры Mac по своей сути безопасны, прошли.
Основные выводы:
- Не доверяйте только нотариальному заверению — вредоносное ПО может пройти проверки Apple
- Проверяйте все — даже программное обеспечение, выглядящее легитимным, заслуживает тщательной проверки
- Разработчики — это мишени — особая осторожность с инструментами разработки
- ИИ меняет правила игры — ожидайте появления более сложных и быстро развивающихся угроз
- Используйте многоуровневую защиту — одной меры защиты недостаточно
Контрольный список защиты:
- XProtect обновлен, автоматические обновления включены
- Шифрование FileVault включено
- Брандмауэр включен
- Gatekeeper настроен правильно
- Расширения браузера проверены
- Расширения инструментов разработки проверены
- Действует стратегия регулярного резервного копирования
- План реагирования на инциденты готов
- Установлен мониторинг новостей безопасности
Будьте бдительны, обновляйте систему и помните, что безопасность — это не пункт назначения, а непрерывный процесс.
Для получения дополнительных рекомендаций по безопасности macOS ознакомьтесь с нашим Полным руководством по безопасности и конфиденциальности и Анализом обновления безопасности macOS Tahoe 26.2.