Ameaças de Malware para Mac em 2026: SimpleStealth, GlassWorm e Malware Notarizado - Guia Completo de Proteção
Guia abrangente sobre as mais recentes ameaças de malware para Mac em 2026, incluindo o SimpleStealth assistido por IA, ataques de extensões de VSCode do GlassWorm e malware notarizado pela Apple. Aprenda como detectar, remover e proteger seu Mac contra essas ameaças sofisticadas.
O cenário de malware para Mac evoluiu drasticamente no início de 2026. Novas ameaças como o SimpleStealth (o primeiro malware para Mac confirmado assistido por IA), os ataques de extensões de VSCode do GlassWorm e um aumento alarmante de malware notarizado pela Apple estão desafiando a crença de longa data de que os Macs são inerentemente seguros. Este guia abrangente cobre as ameaças mais recentes e fornece estratégias de proteção acionáveis.
O Cenário Atual de Ameaças para Mac
Por que o Malware para Mac está Aumentando
O crescimento do malware para Mac pode ser atribuído a vários fatores:
1. Crescimento da Quota de Mercado: A quota de mercado do Mac aumentou significativamente, tornando-o um alvo mais atraente para os invasores. Mais usuários significam mais vítimas potenciais.
2. Adoção de Criptomoedas: Many users of Mac own cryptocurrencies, making credential-stealing malware highly lucrative.
3. Alvo em Desenvolvedores: A dominância do Mac no desenvolvimento de software torna os desenvolvedores alvos de alto valor. Roubar credenciais de desenvolvedores pode levar a ataques na cadeia de suprimentos.
4. Desenvolvimento Assistido por IA: Os autores de malware agora estão usando ferramentas de IA para gerar código, reduzindo a barreira para a criação de ameaças sofisticadas.
5. Desvio de Notarização: Os invasores encontraram maneiras de passar pelo processo de notarização da Apple, fazendo com que o malware pareça legítimo.
Estatísticas de Ameaças de 2026
| Métrica | 2025 | 2026 (Acumulado no ano) | Tendência |
|---|---|---|---|
| Novas Famílias de Malware para Mac | 48 | 12 (projetado 52+) | Aumentando |
| Variantes de Info-Stealer | 23 | 8 (projetado 35+) | Aumentando |
| Malware Notarizado | 5 | 3 | Preocupante |
| Exploits de Dia Zero | 9 | 2 | Semelhante |
SimpleStealth: Primeiro Malware para Mac Assistido por IA
Descoberta
Em 9 de janeiro de 2026, a empresa de segurança Mosyle identificou o SimpleStealth como uma das primeiras amostras de malware para Mac confirmadas contendo código gerado por IA. Isso marca uma evolução significativa no cenário de desenvolvimento de malware.
Como Funciona
Método de Distribuição: O SimpleStealth é distribuído através de um site falso que se passa pelo Grok AI, o chatbot de IA de Elon Musk. Usuários que procuram pelo Grok baixam o que acreditam ser a aplicação legítima.
Características Técnicas:
- Contém padrões de código consistentes com geração por IA
- Emprega técnicas avançadas de ofuscação
- Alveja credenciais de navegador e cookies
- Tenta acessar carteiras de criptomoedas
- Evade a detecção de antivírus tradicionais
Elementos Gerados por IA: Pesquisadores de segurança identificaram vários indicadores de envolvimento de IA:
- Estilo de codificação consistente, incomum em malware escrito por humanos
- Ofuscação sofisticada, porém formular
- Comentários e estrutura que sugerem assistência de IA
- Iteração rápida entre variantes
Status de Detecção
No momento da descoberta, o SimpleStealth não foi detectado por nenhum dos principais motores de antivírus. Isso destaca o desafio que o malware assistido por IA representa para a detecção tradicional baseada em assinaturas.
Proteção Contra o SimpleStealth
Ações Imediatas:
- Baixe o Grok apenas de fontes oficiais (grok.x.ai)
- Verifique as assinaturas das aplicações antes da instalação
- Use um antivírus respeitável com detecção comportamental
- Monitore o acesso às credenciais do navegador
Verificar Fonte da Aplicação:
# Verificar assinatura de código
codesign -dv --verbose=4 /Applications/[NomeApp].app

# Verificar notarização
spctl -a -v /Applications/[NomeApp].app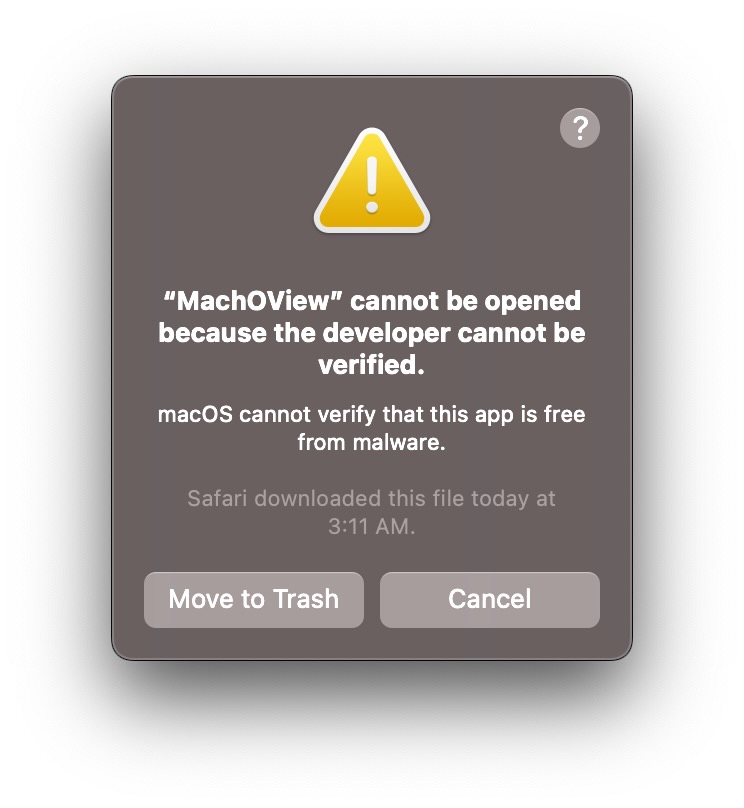
GlassWorm: Campanha de Ataque via Extensão de VSCode
Visão Geral
O GlassWorm é uma campanha de malware sofisticada que alveja desenvolvedores de macOS através de extensões maliciosas de VSCode e OpenVSX. Detectada pela primeira vez no final de 2025, a Onda 4 desta campanha está ativa atualmente em janeiro de 2026.
Vetor de Ataque
Extensões Comprometidas: Três extensões maliciosas foram identificadas com mais de 50.000 downloads combinados:
- Uma extensão se passando pelo "Prettier Pro"
- Extensões oferecendo "melhorias de produtividade"
- Temas com cargas maliciosas ocultas
Capacidades
Roubo de Credenciais:
- Rouba senhas das Chaves do macOS
- Extrai cookies de navegador e senhas salvas
- Captura chaves SSH e certificados
- Acessa tokens de API armazenados
Alvo em Criptomoedas:
- Detecta aplicações de carteira de hardware (Ledger Live, Trezor Suite)
- Substitui aplicativos de cripto legítimos por versões trojanizadas
- Alveja mais de 50 extensões de cripto baseadas em navegador
- Monitore a área de transferência para endereços de carteira
Risco na Cadeia de Suprimentos:
- Compromete máquinas de desenvolvedores
- Poderia potencialmente injetar código malicioso em softwares desenvolvidos
- Acesso a certificados de assinatura de código
Extensões Afetadas
Indicadores de Comprometimento (IOCs):
| Nome da Extensão | Publicador | Downloads | Status |
|---|---|---|---|
| Prettier Pro+ | [Redigido] | 28,000+ | Removida |
| Theme Enhancer | [Redigido] | 15,000+ | Removida |
| Code Helper AI | [Redigido] | 9,000+ | Removida |
Nota: Os nomes das extensões mudam frequentemente. Sempre verifique publicadores e avaliações antes da instalação.
Detecção e Remoção
Verificar Extensões Instaladas:
# Listar extensões do VSCode
code --list-extensions

# Verificar por extensões suspeitas
ls -la ~/.vscode/extensions/
Inspeção Manual:
- Abra o VSCode
- Vá para Extensões (Cmd + Shift + X)
- Revise as extensões instaladas
- Remova qualquer uma que você não reconheça
- Verifique as extensões restantes contra fontes oficiais
Verificação em Todo o Sistema:
# Verificar por mudanças não autorizadas em apps de cripto
ls -la /Applications/ | grep -i ledger
ls -la /Applications/ | grep -i trezor

# Verificar assinaturas de apps
codesign -dv --verbose=4 /Applications/[NomeAppCripto].app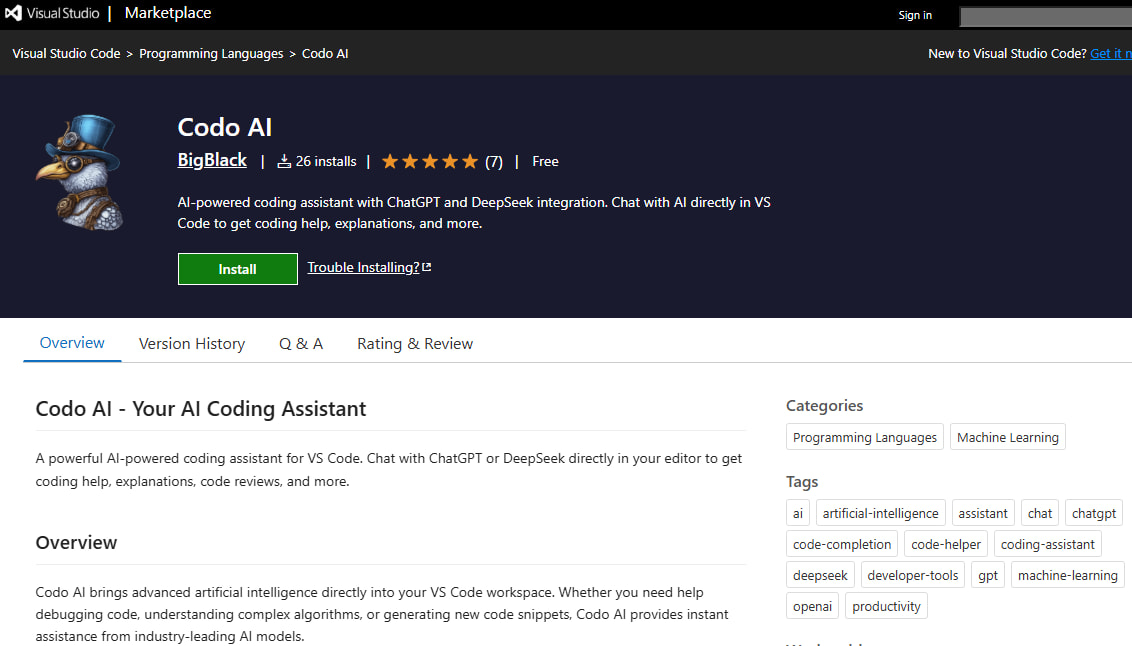
Etapas de Remediação
Se você instalou uma extensão suspeita:
-
Remova imediatamente a extensão
-
Rotacione todas as credenciais:
- Mude todas as senhas (comece pelas contas financeiras)
- Regenere chaves SSH
- Revogue e regenere tokens de API
- Atualize sementes de 2FA onde possível
-
Verifique carteiras de cripto:
- Verifique se as aplicações de carteira são legítimas
- Mova os fundos para uma nova carteira criada em um dispositivo limpo
- Monitore as contas para transações não autorizadas
-
Considere a reinstalação do sistema:
- Para alvos de alto valor, recomenda-se uma instalação limpa
- Restaure apenas dados verificados dos backups
Malware Notarizado pela Apple: O Problema Crescente
O que é Notarização?
O processo de notarização da Apple é projetado para verificar se o software:
- É de um desenvolvedor conhecido
- Foi escaneado para conteúdo malicioso
- Não foi adulterado
Quando o software é notarizado, o Gatekeeper permite que ele seja executado sem avisos.
O Problema
No final de 2025 e início de 2026, múltiplas amostras de malware passaram pelo processo de notarização da Apple:
MacSync Stealer:
- Distribuído com um Developer ID válido
- Passou pelas varreduras automatizadas da Apple
- Apareceu como legítimo para usuários e para o Gatekeeper
- Detectado apenas após uma distribuição significativa
Implicações:
- Usuários não podem confiar apenas no Gatekeeper
- A configuração "App Store e desenvolvedores identificados" é insuficiente
- Medidas de segurança adicionais são essenciais
Como o Malware Passa pela Notarização
Técnicas Utilizadas:
- Envio limpo, atualização suja: O envio inicial é limpo; o código malicioso é adicionado via atualização
- Ativação atrasada: O comportamento malicioso ativa após as verificações de notarização
- Payload do lado do servidor: Um app benigno baixa o payload malicioso pós-instalação
- Ofuscação: Código ofuscado o suficiente para passar pela varredura automatizada
Estratégias de Proteção
Não confie apenas na notarização:
Ajustes do Sistema > Privacidade e Segurança:
- Use apenas "App Store" para proteção máxima
- Ou verifique manualmente as aplicações mesmo quando notarizadas
Verificação Adicional:
# Verificar certificado do desenvolvedor
codesign -dv --verbose=4 /Applications/AppSuspeito.app 2>&1 | grep "Developer ID"

# Verificar contra um binário conhecido como bom
shasum -a 256 /Applications/AppSuspeito.app/Contents/MacOS/[binario]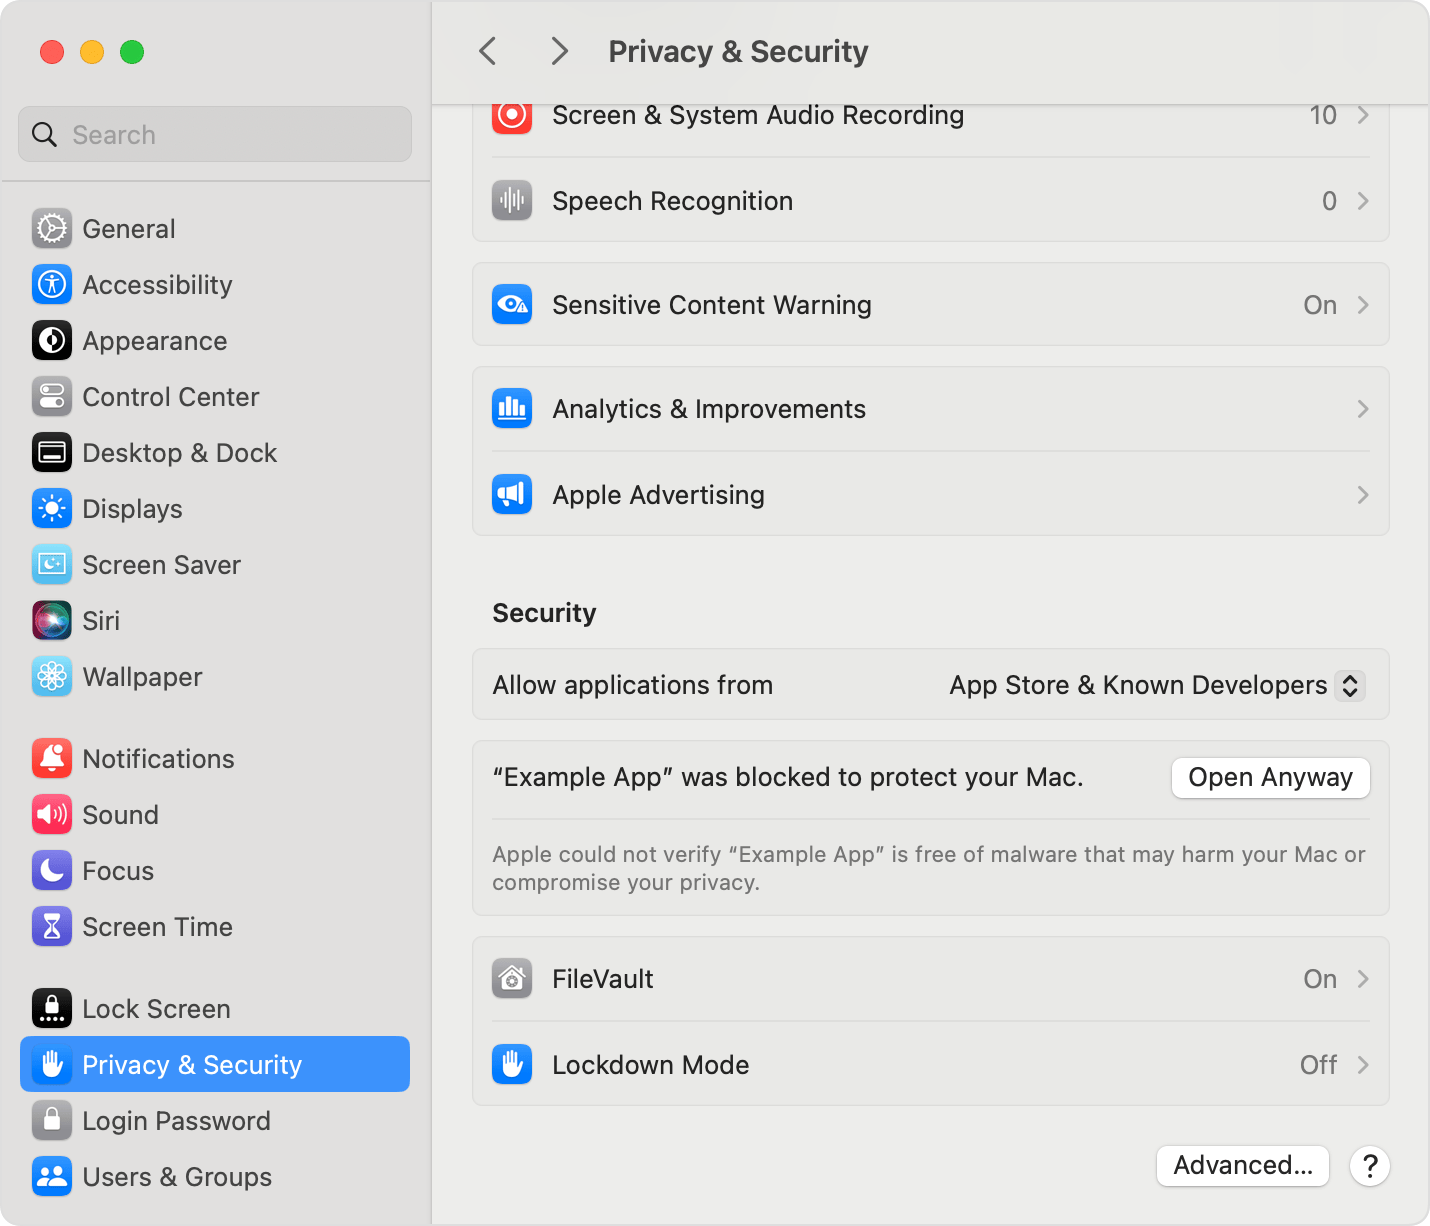
XProtect e Proteção Integrada do macOS
Status Atual do XProtect
Última Versão: 5325 (Dezembro de 2025)
Assinaturas Adicionadas Recentemente:
- MACOS.SOMA.DEENA
- MACOS.SOMA.DEPEA
- MACOS.SOMA.DETRA
- MACOS.SOMA.DELEA (família Soma/Amos)
- MACOS.ODYSSEY.DEENA (família Odyssey)
Verificar se o XProtect está Atualizado
- Abra Ajustes do Sistema > Geral > Atualização de Software
- Clique no botão de informações (i) ao lado de Atualizações Automáticas
- Certifique-se de que "Instalar respostas de segurança e arquivos do sistema" está ativado
Verificação via Terminal:
# Verificar versão do XProtect
system_profiler SPInstallHistoryDataType | grep -A 5 "XProtect"

# Ou verifique diretamente
cat /Library/Apple/System/Library/CoreServices/XProtect.bundle/Contents/Info.plist | grep -A 1 "CFBundleShortVersionString"
Limitações do XProtect
Embora o XProtect forneça proteção essencial, ele tem limitações:
- Baseado em assinaturas: Apenas detecta malware conhecido
- Atraso na atualização: Novo malware pode se espalhar antes que as assinaturas sejam adicionadas
- Sem análise comportamental: Não pode detectar ameaças de dia zero
- Escopo limitado: Focado em famílias de ameaças conhecidas
XProtect Remediator
O macOS inclui o XProtect Remediator, que roda periodicamente para escanear e remover malware conhecido:
Verificar Status do Remediator:
# Listar módulos do remediator
ls /Library/Apple/System/Library/CoreServices/XProtect.app/Contents/MacOS/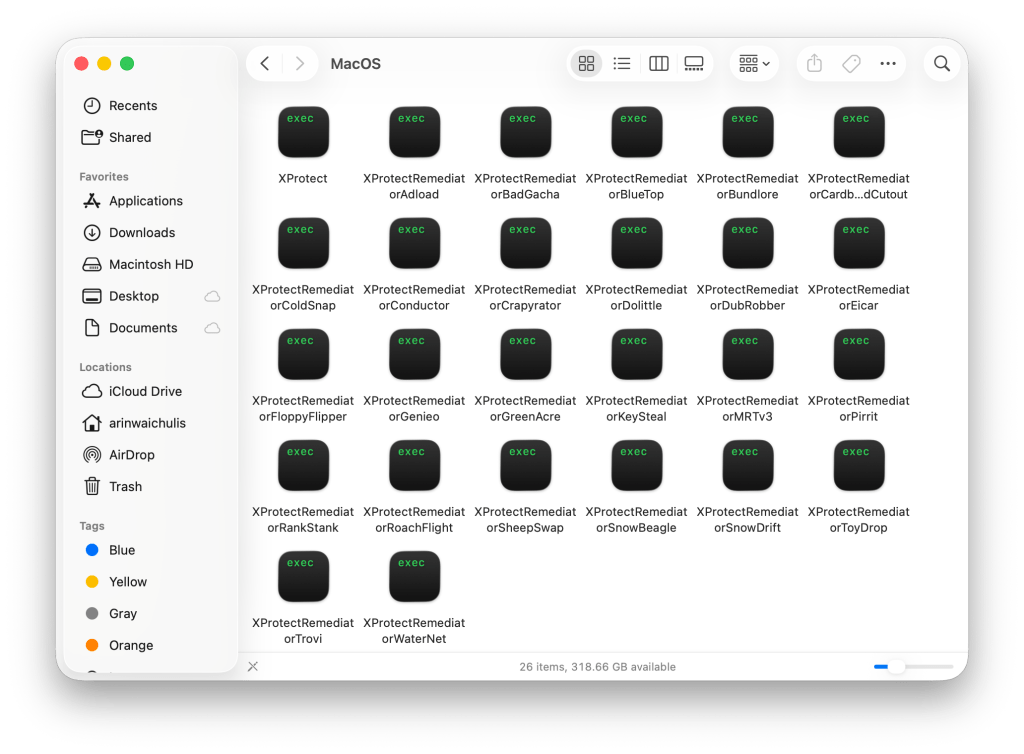
Estratégia de Proteção Abrangente
Camada 1: Endurecimento do Sistema
Ativar FileVault:
Ajustes do Sistema > Privacidade e Segurança > FileVault > AtivarO FileVault criptografa todo o seu disco, protegendo os dados se o seu Mac for roubado.
Ativar Firewall:
Ajustes do Sistema > Rede > Firewall > AtivarAjustes do Gatekeeper:
Ajustes do Sistema > Privacidade e Segurança > Segurança:
- "App Store" para segurança máxima
- "App Store e desenvolvedores identificados" para equilíbrio
Camada 2: Segurança do Navegador
Ajustes do Safari:
Safari > Ajustes > Privacidade:
- Ativar "Impedir rastreamento entre sites"
- Ativar "Ocultar endereço IP de rastreadores"
- Ativar "Bloquear todos os cookies" (estrito) ou "Permitir dos sites que visito"
Higiene de Extensões:
- Remova extensões não utilizadas
- Instale apenas de lojas oficiais
- Verifique as permissões das extensões
- Revise as extensões trimestralmente
Camada 3: Segurança de Aplicações
Verificação de Download:
- Baixe apenas de fontes oficiais
- Verifique somas de verificação (checksums) quando fornecidas
- Verifique assinaturas de código antes da instalação
- Seja suspeito de versões "crackeadas" ou "gratuitas" de softwares pagos
Permissões de Aplicação:
Ajustes do Sistema > Privacidade e Segurança:
- Revise o Acesso Total ao Disco
- Revise as permissões de Acessibilidade
- Remova permissões de aplicações não utilizadas
Camada 4: Segurança de Rede
Segurança de DNS: Considere usar um provedor de DNS seguro:
- Cloudflare: 1.1.1.1
- Quad9: 9.9.9.9
- NextDNS: bloqueio personalizado
Uso de VPN: Use uma VPN respeitável em redes não confiáveis.
Camada 5: Monitoramento e Detecção
Verificações Regulares:
# Verificar por agentes de inicialização incomuns
ls -la ~/Library/LaunchAgents
ls -la /Library/LaunchAgents
ls -la /Library/LaunchDaemons

# Verificar processos em execução
ps aux | grep -v "^root\|^_"

# Verificar conexões de rede
lsof -i -n -P | grep ESTABLISHED
Ferramentas de Segurança de Terceiros: Considere softwares de segurança respeitáveis:
- Malwarebytes para Mac (Detecção e remoção)
- Little Snitch (Monitoramento de rede)
- BlockBlock (Monitoramento de persistência)
- KnockKnock (Varredura de itens de inicialização)
Resposta a Incidentes: Se Você For Infectado
Passo 1: Isolar
- Desconecte-se da internet (Wi-Fi desligado, Ethernet desconectado)
- Não faça login em nenhuma conta
- Não digite nenhuma senha
Passo 2: Avaliar
Determinar o escopo:
- Qual aplicação/arquivo causou a infecção?
- Quando a infecção ocorreu?
- Quais contas podem estar comprometidas?
Passo 3: Documentar
Antes de remover qualquer coisa:
- Tire prints de qualquer atividade suspeita
- Anote os caminhos e nomes dos arquivos
- Registre a linha do tempo dos eventos
Passo 4: Remover
Opção A: Remoção Direcionada
- Inicie em Modo de Segurança
- Execute o Malwarebytes ou similar
- Remova as ameaças identificadas
- Limpe os dados do navegador
- Reinicie e monitore
Opção B: Reinstalação Limpa (Recomendado para Infecções Graves)
- Faça backup dos dados essenciais para uma unidade externa (apenas arquivos, não aplicações)
- Inicie em Modo de Recuperação
- Apague o Macintosh HD
- Reinstale o macOS
- Restaure os dados manualmente (não a partir de um backup)
- Reinstale as aplicações de fontes oficiais
Passo 5: Recuperar
Rotação de Credenciais:
- Mude todas as senhas (a partir de um dispositivo limpo)
- Ative 2FA em todos os lugares possíveis
- Revogue todos os tokens de API e regenere-os
- Revise e revogue autorizações de OAuth
Monitoramento Financeiro:
- Verifique carteiras de criptomoedas
- Revise extratos bancários e de cartão de crédito
- Considere congelar o crédito se informações pessoais forem expostas
Passo 6: Prevenir
- Implemente as estratégias de proteção deste guia
- Mantenha backups regulares
- Mantenha-se informado sobre novas ameaças
Considerações de Segurança Empresarial
Para Administradores de TI
Recomendações de MDM:
- Force os ajustes do Gatekeeper via MDM
- Implante detecção e resposta de endpoint (EDR)
- Implemente listas de permissão de aplicações onde for viável
- Monitore por aplicações não autorizadas
Treinamento de Usuários:
- Conscientização sobre phishing
- Práticas de download seguro
- Procedimentos de relato para atividades suspeitas
Planejamento de Resposta a Incidentes:
- Defina procedimentos de escalonamento
- Estabeleça canais de comunicação
- Mantenha backup offline de dados críticos
Ferramentas Empresariais Recomendadas
| Categoria | Ferramenta | Propósito |
|---|---|---|
| EDR | CrowdStrike, SentinelOne | Detecção e resposta a ameaças |
| MDM | Jamf, Mosyle | Gerenciamento de dispositivos |
| SIEM | Splunk, Elastic | Análise de logs |
| Segurança de E-mail | Proofpoint, Mimecast | Proteção contra phishing |
Mantendo-se Informado
Recursos de Segurança Confiáveis
Atualizações de Segurança da Apple:
- Atualizações de Segurança da Apple
- Assine os e-mails de anúncios de segurança
Notícias de Segurança:
- Objective-See - Pesquisa de segurança focada em Mac
- BleepingComputer - Notícias gerais de segurança
- The Hacker News - Notícias de segurança
Inteligência de Ameaças:
- VirusTotal - Análise de arquivos
- AlienVault OTX - Indicadores de ameaças
Comunidades de Segurança
- Reddit: r/macsysadmin, r/cybersecurity
- Slack: MacAdmins Slack
- Twitter/X: Siga pesquisadores de segurança
Perspectiva Futura: O Que Esperar
Ameaças Emergentes
Malware Alimentado por IA: O SimpleStealth é provavelmente apenas o começo. Espere por:
- Códigos gerados por IA mais sofisticados
- Melhor evasão de ferramentas de segurança
- Geração mais rápida de variantes
Ataques na Cadeia de Suprimentos: O alvo em desenvolvedores continuará:
- Mais ferramentas de desenvolvimento comprometidas
- Ataques a extensões de IDE além do VSCode
- Gerenciadores de pacotes comprometidos
Exploits Específicos do macOS:
- Foco aumentado em vulnerabilidades do Apple Silicon
- Desvios de TCC (Transparência, Consentimento e Controle)
- Exploração de alternativas para extensões de kernel
Resposta da Apple
Melhorias Esperadas:
- Varredura de notarização aprimorada
- Atualizações do XProtect mais rápidas
- Melhorias de segurança em segundo plano no macOS Tahoe 26.3
- Heurísticas do Gatekeeper aprimoradas
Conclusão: Segurança é um Processo
As ameaças cobertas neste guia — SimpleStealth, GlassWorm e malware notarizado — representam uma nova era de desafios de segurança para o Mac. Os dias de assumir que os Macs são inerentemente seguros acabaram.
Principais Pontos:
- Não confie apenas na notarização - Malware pode passar pelas verificações da Apple
- Verifique tudo - Mesmo softwares que parecem legítimos merecem escrutínio
- Desenvolvedores são alvos - Cuidado extra com ferramentas de desenvolvimento
- IA muda o jogo - Espere por ameaças mais sofisticadas e que evoluem rapidamente
- Crie camadas de defesa - Nenhuma proteção única é suficiente
Checklist de Proteção:
- XProtect atualizado e atualizações automáticas ativadas
- Criptografia FileVault ativada
- Firewall ativado
- Gatekeeper configurado apropriadamente
- Extensões de navegador auditadas
- Extensões de ferramentas de desenvolvimento verificadas
- Estratégia de backup regular em vigor
- Plano de resposta a incidentes pronto
- Monitoramento de notícias de segurança estabelecido
Mantenha-se vigilante, mantenha-se atualizado e lembre-se de que a segurança não é um destino, mas um processo contínuo.
Para mais orientações sobre segurança do macOS, explore nosso Guia Completo de Segurança e Privacidade e nossa Análise da Atualização de Segurança do macOS Tahoe 26.2.