تهديدات برمجيات Mac الضارة 2026: SimpleStealth وGlassWorm والبرمجيات الموثقة - دليل الحماية الكامل
دليل شامل لأحدث تهديدات برمجيات Mac الضارة في عام 2026، بما في ذلك SimpleStealth المعتمد على الذكاء الاصطناعي، وهجمات إضافات VSCode من GlassWorm، والبرمجيات الضارة الموثقة من Apple. تعلم كيفية اكتشاف هذه التهديدات المعقدة وإزالتها وحماية جهاز Mac الخاص بك.
لقد تطور مشهد البرمجيات الضارة لنظام Mac بشكل كبير في أوائل عام 2026. تهديدات جديدة مثل SimpleStealth (أول برنامج ضار مؤكد لنظام Mac يعتمد على الذكاء الاصطناعي)، وهجمات إضافات VSCode من GlassWorm، والارتفاع المقلق في البرمجيات الضارة الموثقة من Apple (Apple-notarized) تتحدى الاعتقاد السائد منذ فترة طويلة بأن أجهزة Mac آمنة بطبيعتها. يغطي هذا الدليل الشامل أحدث التهديدات ويوفر استراتيجيات حماية قابلة للتنفيذ.
مشهد تهديدات Mac الحالي
لماذا تزداد برمجيات Mac الضارة
يمكن إرجاع نمو البرمجيات الضارة لنظام Mac إلى عدة عوامل:
1. نمو الحصة السوقية: زادت حصة Mac السوقية بشكل كبير، مما يجعله هدفاً أكثر جاذبية للمهاجمين. المزيد من المستخدمين يعني المزيد من الضحايا المحتملين.
2. اعتماد العملات المشفرة: يمتلك العديد من مستخدمي Mac عملات مشفرة، مما يجعل البرمجيات الضارة لسرقة بيانات الاعتماد مربحة للغاية.
3. استهداف المطورين: هيمنة Mac في تطوير البرمجيات تجعل المطورين أهدافاً عالية القيمة. يمكن أن تؤدي سرقة بيانات اعتماد المطورين إلى هجمات على سلسلة التوريد.
4. التطوير المعتمد على الذكاء الاصطناعي: يستخدم مؤلفو البرمجيات الضارة الآن أدوات الذكاء الاصطناعي لإنشاء الأكواد، مما يقلل الحواجز أمام إنشاء تهديدات معقدة.
5. تجاوز التوثيق (Notarization): وجد المهاجمون طرقاً لاجتياز عملية التوثيق من Apple، مما يجعل البرمجيات الضارة تبدو شرعية.
إحصائيات التهديدات لعام 2026
| المقياس | 2025 | 2026 (حتى تاريخه) | الاتجاه |
|---|---|---|---|
| عائلات برمجيات Mac الضارة الجديدة | 48 | 12 (من المتوقع 52+) | في ازدياد |
| متغيرات سارقي المعلومات | 23 | 8 (من المتوقع 35+) | في ازدياد |
| البرمجيات الضارة الموثقة | 5 | 3 | مثير للقلق |
| استغلال الثغرات الصفرية (Zero-Day) | 9 | 2 | مشابه |
SimpleStealth: أول برنامج ضار لنظام Mac يعتمد على الذكاء الاصطناعي
الاكتشاف
في 9 يناير 2026، حددت شركة الأمن Mosyle برنامج SimpleStealth كواحد من أولى عينات البرمجيات الضارة لنظام Mac المؤكدة التي تحتوي على كود تم إنشاؤه بواسطة الذكاء الاصطناعي. يمثل هذا تطوراً كبيراً في مشهد تطوير البرمجيات الضارة.
كيف يعمل
طريقة التوزيع: يتم توزيع SimpleStealth عبر موقع ويب مزيف ينتحل صفة Grok AI، روبوت الدردشة الخاص بإيلون ماسك. المستخدمون الذين يبحثون عن Grok يقومون بتحميل ما يعتقدون أنه التطبيق الشرعي.
الخصائص التقنية:
- يحتوي على أنماط كود متوافقة مع إنشاء الذكاء الاصطناعي
- يستخدم تقنيات تشفير (obfuscation) متقدمة
- يستهدف بيانات اعتماد المتصفح وملفات تعريف الارتباط (cookies)
- يحاول الوصول إلى محافظ العملات المشفرة
- يتهرب من اكتشاف محركات مكافحة الفيروسات التقليدية
عناصر من إنشاء الذكاء الاصطناعي: حدد باحثو الأمن عدة مؤشرات على تورط الذكاء الاصطناعي:
- أسلوب ترميز ثابت غير شائع في البرمجيات الضارة التي يكتبها البشر
- تشفير معقد ولكن نمطي
- تعليقات وهيكل يوحي بمساعدة الذكاء الاصطناعي
- تكرار سريع بين المتغيرات
حالة الاكتشاف
عند اكتشافه، كان SimpleStealth غير مكتشف بواسطة جميع محركات مكافحة الفيروسات الرئيسية. هذا يسلط الضوء على التحدي الذي تفرضه البرمجيات الضارة المعتمدة على الذكاء الاصطناعي على الكشف التقليدي القائم على التواقيع.
الحماية ضد SimpleStealth
إجراءات فورية:
- قم بتحميل Grok فقط من المصادر الرسمية (grok.x.ai)
- تحقق من تواقيع التطبيقات قبل التثبيت
- استخدم برنامج مكافحة فيروسات حسن السمعة مع ميزة الكشف السلوكي
- راقب الوصول إلى بيانات اعتماد المتصفح
التحقق من مصدر التطبيق:
# التحقق من توقيع الكود
codesign -dv --verbose=4 /Applications/[AppName].app

# التحقق من التوثيق
spctl -a -v /Applications/[AppName].app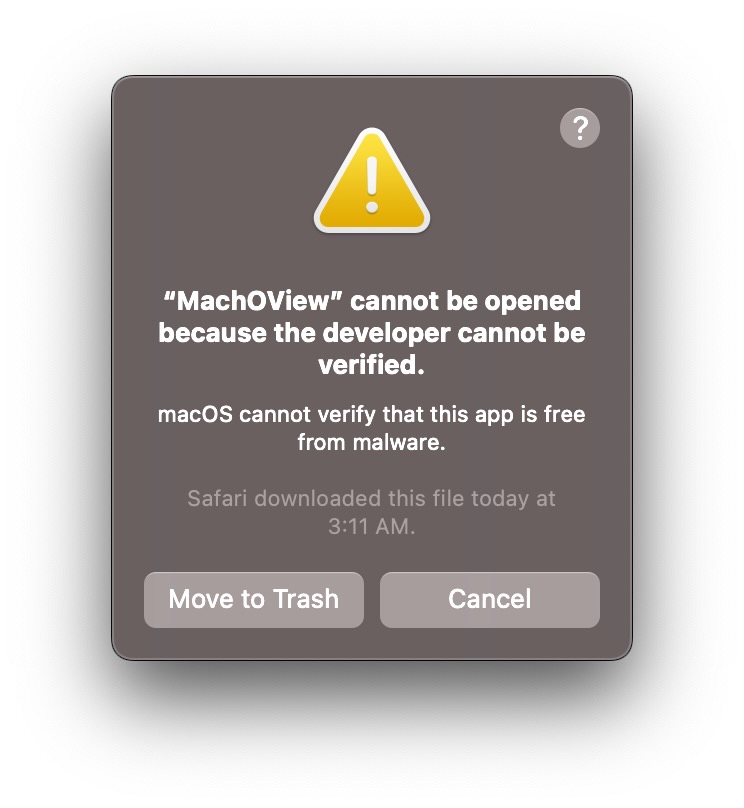
GlassWorm: حملة هجوم إضافات VSCode
نظرة عامة
GlassWorm هي حملة برمجيات ضارة متطورة تستهدف مطوري macOS من خلال إضافات VSCode وOpenVSX الخبيثة. تم اكتشافها لأول مرة في أواخر عام 2025، والموجة الرابعة من هذه الحملة نشطة حالياً في يناير 2026.
ناقل الهجوم
الإضافات المخترقة: تم تحديد ثلاث إضافات خبيثة مع أكثر من 50,000 عملية تحميل مجتمعة:
- إضافة تنتحل صفة "Prettier Pro"
- إضافات تعرض "تحسينات الإنتاجية"
- قوالب (Themes) تحتوي على حمولات خبيثة مخفية
القدرات
سرقة بيانات الاعتماد:
- يسرق كلمات مرور macOS Keychain
- يستخرج ملفات تعريف ارتباط المتصفح وكلمات المرور المحفوظة
- يلتقط مفاتيح SSH والشهادات
- يصل إلى رموز API المخزنة
استهداف العملات المشفرة:
- يكتشف تطبيقات محافظ الأجهزة (Ledger Live، Trezor Suite)
- يستبدل تطبيقات التشفير الشرعية بإصدارات ملغومة (trojanized)
- يستهدف أكثر من 50 إضافة تشفير قائمة على المتصفح
- يراقب الحافظة (clipboard) بحثاً عن عناوين المحافظ
مخاطر سلسلة التوريد:
- يخترق أجهزة المطورين
- قد يقوم بحقن كود خبيث في البرمجيات التي يتم تطويرها
- الوصول إلى شهادات توقيع الكود
الإضافات المتأثرة
مؤشرات الاختراق (IOCs):
| اسم الإضافة | الناشر | التحميلات | الحالة |
|---|---|---|---|
| Prettier Pro+ | [محجوب] | 28,000+ | تمت الإزالة |
| Theme Enhancer | [محجوب] | 15,000+ | تمت الإزالة |
| Code Helper AI | [محجوب] | 9,000+ | تمت الإزالة |
ملاحظة: تتغير أسماء الإضافات بشكل متكرر. تحقق دائماً من الناشرين والمراجعات قبل التثبيت.
الاكتشاف والإزالة
التحقق من الإضافات المثبتة:
# قائمة إضافات VSCode
code --list-extensions

# التحقق من وجود إضافات مشبوهة
ls -la ~/.vscode/extensions/
الفحص اليدوي:
- افتح VSCode
- اذهب إلى الإضافات (Cmd + Shift + X)
- راجع الإضافات المثبتة
- أزل أي إضافة لا تعرفها
- تحقق من الإضافات المتبقية مقابل المصادر الرسمية
فحص على مستوى النظام:
# التحقق من التغييرات غير المصرح بها في تطبيقات التشفير
ls -la /Applications/ | grep -i ledger
ls -la /Applications/ | grep -i trezor

# التحقق من تواقيع التطبيقات
codesign -dv --verbose=4 /Applications/[CryptoApp].app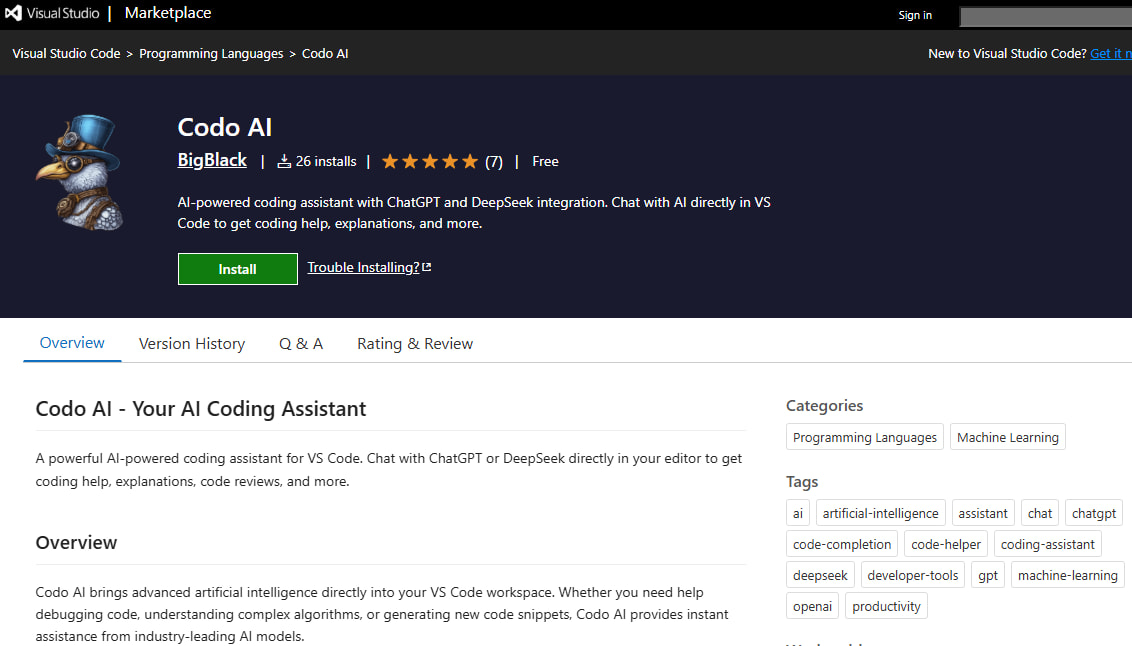
خطوات المعالجة
إذا قمت بتثبيت إضافة مشبوهة:
-
أزل الإضافة فوراً
-
قم بتغيير جميع بيانات الاعتماد:
- غير جميع كلمات المرور (ابدأ بالحسابات المالية)
- أعد إنشاء مفاتيح SSH
- قم بإلغاء وإعادة إنشاء رموز API
- حدث بذور 2FA حيثما أمكن
-
تحقق من محافظ التشفير:
- تحقق من أن تطبيقات المحفظة شرعية
- انقل الأموال إلى محفظة جديدة تم إنشاؤها على جهاز نظيف
- راقب الحسابات بحثاً عن معاملات غير مصرح بها
-
فكر في إعادة تثبيت النظام:
- للأهداف عالية القيمة، يوصى بتثبيت نظيف للنظام
- استعد فقط البيانات التي تم التحقق منها من النسخ الاحتياطية
البرمجيات الضارة الموثقة من Apple: المشكلة المتزايدة
ما هو التوثيق (Notarization)؟
تم تصميم عملية التوثيق من Apple للتحقق من أن البرمجيات:
- من مطور معروف
- تم فحصها بحثاً عن محتوى خبيث
- لم يتم التلاعب بها
عندما يتم توثيق البرمجيات، يسمح Gatekeeper بتشغيلها دون تحذيرات.
المشكلة
في أواخر عام 2025 وأوائل عام 2026، اجتازت عدة عينات من البرمجيات الضارة عملية التوثيق من Apple:
MacSync Stealer:
- تم توزيعه باستخدام Developer ID صالح
- اجتاز عمليات الفحص الآلية من Apple
- بدا شرعياً للمستخدمين ولنظام Gatekeeper
- تم اكتشافه فقط بعد توزيعه بشكل كبير
التداعيات:
- لا يمكن للمستخدمين الاعتماد فقط على Gatekeeper
- إعداد "App Store والمطورون المحددون" غير كافٍ
- تدابير أمنية إضافية ضرورية للغاية
كيف تجتاز البرمجيات الضارة التوثيق
التقنيات المستخدمة:
- تقديم نظيف، تحديث خبيث: يكون التقديم الأولي نظيفاً؛ ويتم إضافة الكود الخبيث عبر التحديث
- التنشيط المتأخر: يتم تنشيط السلوك الخبيث بعد فحوصات التوثيق
- حمولة من جانب الخادم: يقوم تطبيق حميد بتحميل حمولة خبيثة بعد التثبيت
- التشفير (Obfuscation): كود مشفر بما يكفي لاجتياز الفحص الآلي
استراتيجيات الحماية
لا تثق في التوثيق وحده:
إعدادات النظام > الخصوصية والأمن:
- استخدم "App Store" فقط للحصول على أقصى قدر من الحماية
- أو تحقق يدوياً من التطبيقات حتى عندما تكون موثقة
تحقق إضافي:
# التحقق من شهادة المطور
codesign -dv --verbose=4 /Applications/SuspiciousApp.app 2>&1 | grep "Developer ID"

# التحقق مقابل ملف سليم معروف
shasum -a 256 /Applications/SuspiciousApp.app/Contents/MacOS/[binary]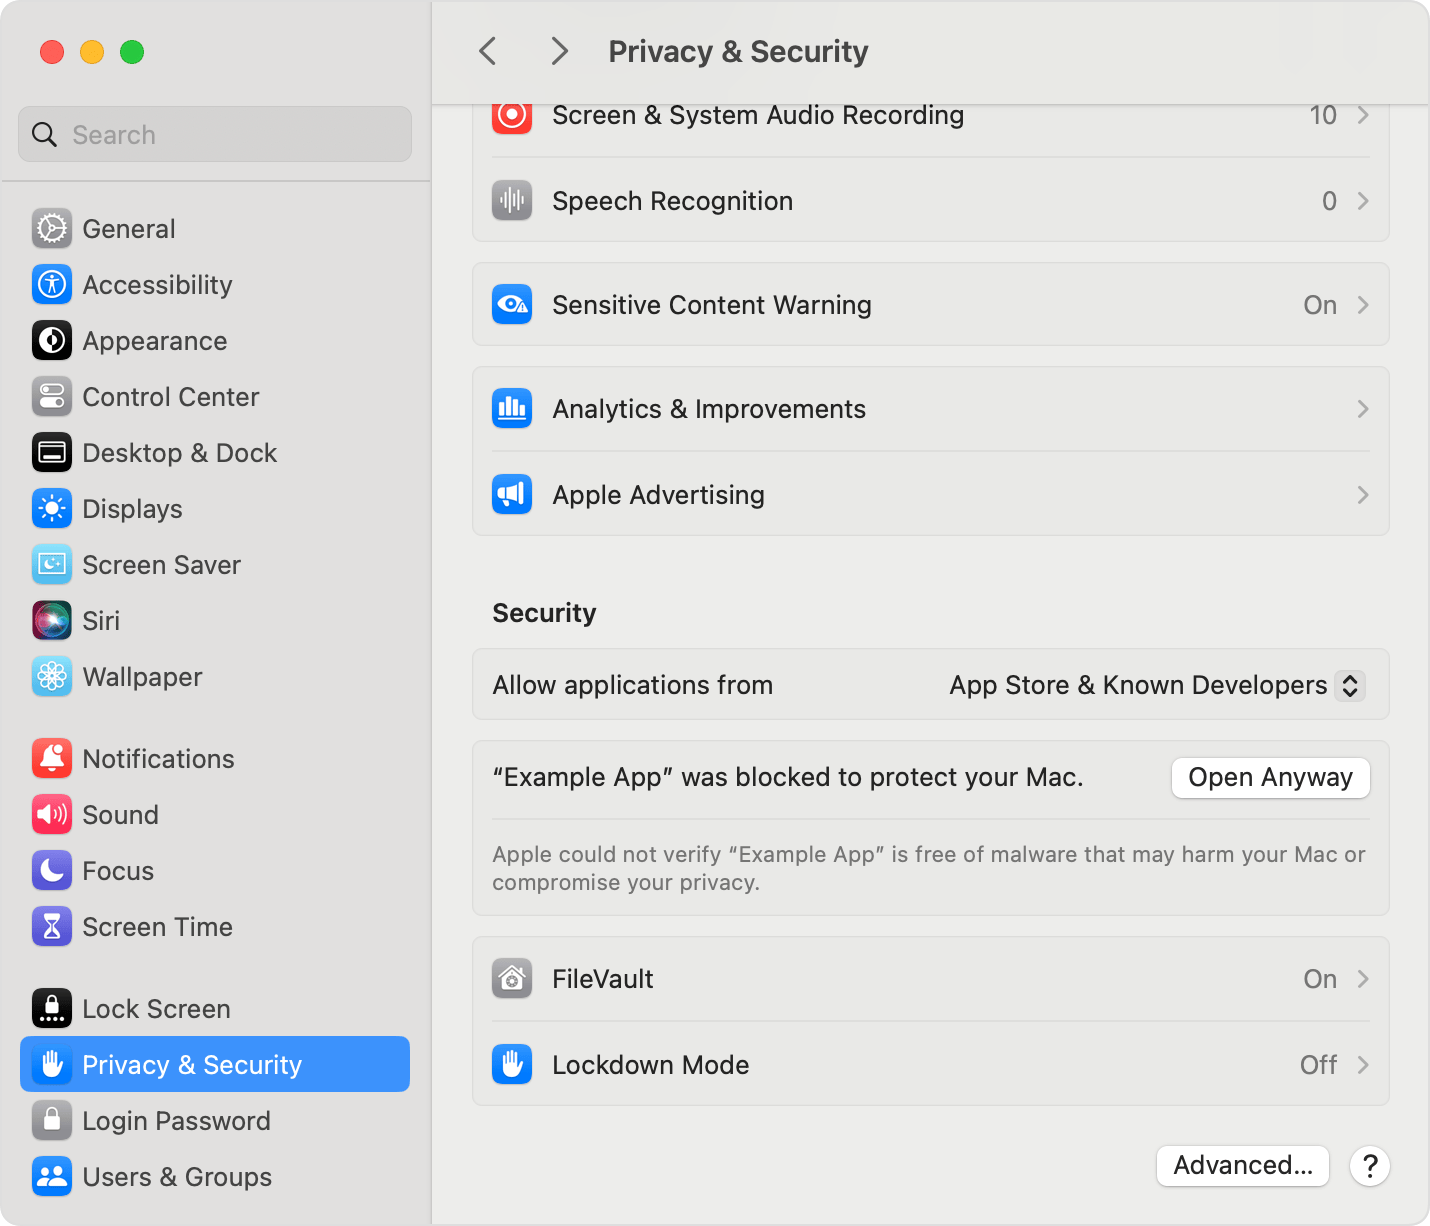
XProtect والحماية المدمجة في macOS
حالة XProtect الحالية
أحدث إصدار: 5325 (ديسمبر 2025)
التواقيع المضافة حديثاً:
- MACOS.SOMA.DEENA
- MACOS.SOMA.DEPEA
- MACOS.SOMA.DETRA
- MACOS.SOMA.DELEA (عائلة Soma/Amos)
- MACOS.ODYSSEY.DEENA (عائلة Odyssey)
التحقق من تحديث XProtect
- افتح إعدادات النظام > عام > تحديث البرامج
- انقر فوق زر المعلومات (i) بجانب التحديثات التلقائية
- تأكد من تمكين "تثبيت استجابات الأمان وملفات النظام"
فحص عبر Terminal:
# التحقق من إصدار XProtect
system_profiler SPInstallHistoryDataType | grep -A 5 "XProtect"

# أو التحقق مباشرة
cat /Library/Apple/System/Library/CoreServices/XProtect.bundle/Contents/Info.plist | grep -A 1 "CFBundleShortVersionString"
حدود XProtect
بينما يوفر XProtect حماية أساسية، إلا أن له حدوداً:
- قائم على التواقيع: يكتشف البرمجيات الضارة المعروفة فقط
- تأخر التحديث: قد تنتشر البرمجيات الضارة الجديدة قبل إضافة التواقيع
- لا يوجد تحليل سلوكي: لا يمكنه اكتشاف التهديدات الصفرية
- نطاق محدود: يركز على عائلات التهديدات المعروفة
XProtect Remediator
يتضمن macOS أداة XProtect Remediator، التي تعمل بشكل دوري لفحص وإزالة البرمجيات الضارة المعروفة:
التحقق من حالة Remediator:
# قائمة وحدات remediator
ls /Library/Apple/System/Library/CoreServices/XProtect.app/Contents/MacOS/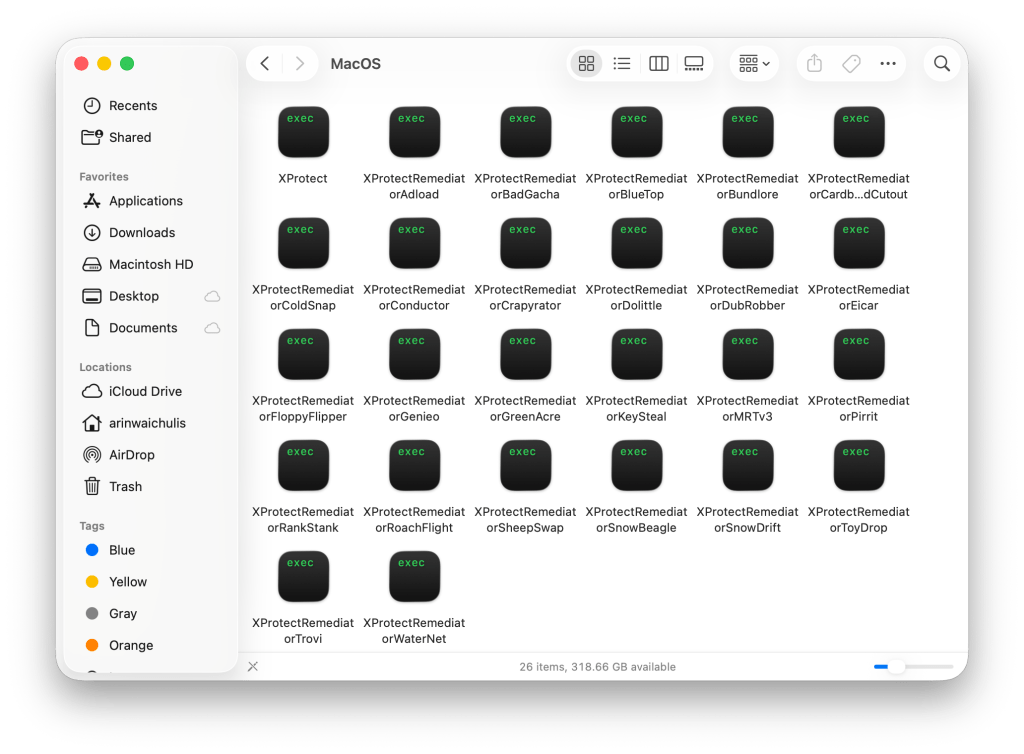
استراتيجية حماية شاملة
الطبقة 1: تحصين النظام
تمكين FileVault:
إعدادات النظام > الخصوصية والأمن > FileVault > تشغيليقوم FileVault بتشفير القرص بالكامل، مما يحمي البيانات في حالة سرقة جهاز Mac الخاص بك.
تمكين جدار الحماية:
إعدادات النظام > الشبكة > جدار الحماية > تشغيلإعدادات Gatekeeper:
إعدادات النظام > الخصوصية والأمن > الأمن:
- "App Store" لأقصى درجات الأمان
- "App Store والمطورون المحددون" للتوازن
الطبقة 2: أمن المتصفح
إعدادات Safari:
Safari > الإعدادات > الخصوصية:
- تمكين "منع التتبع أثناء تصفح المواقع"
- تمكين "إخفاء عنوان IP عن أدوات التتبع"
- تمكين "حظر كل ملفات تعريف الارتباط" (صارم) أو "السماح من مواقع الويب التي أزورها"
نظافة الإضافات:
- أزل الإضافات غير المستخدمة
- ثبت فقط من المتاجر الرسمية
- تحقق من أذونات الإضافات
- راجع الإضافات كل ربع سنة
الطبقة 3: أمن التطبيقات
التحقق من التحميل:
- قم بالتحميل من المصادر الرسمية فقط
- تحقق من قيم المجموع الاختباري (checksums) عند توفرها
- تحقق من تواقيع الكود قبل التثبيت
- كن مرتاباً من الإصدارات "المكركة" أو "المجانية" من البرمجيات المدفوعة
أذونات التطبيقات:
إعدادات النظام > الخصوصية والأمن:
- راجع "الوصول الكامل إلى القرص"
- راجع أذونات "إمكانية الوصول"
- أزل أذونات التطبيقات غير المستخدمة
الطبقة 4: أمن الشبكة
أمن DNS: فكر في استخدام مزود DNS آمن:
- Cloudflare: 1.1.1.1
- Quad9: 9.9.9.9
- NextDNS: حظر مخصص
استخدام VPN: استخدم VPN موثوقاً على الشبكات غير الموثوقة.
الطبقة 5: المراقبة والكشف
الفحوصات الدورية:
# التحقق من وكلاء التشغيل غير العاديين
ls -la ~/Library/LaunchAgents
ls -la /Library/LaunchAgents
ls -la /Library/LaunchDaemons

# التحقق من العمليات الجارية
ps aux | grep -v "^root\|^_"

# التحقق من اتصالات الشبكة
lsof -i -n -P | grep ESTABLISHED
أدوات أمنية من طرف ثالث: فكر في برمجيات أمنية موثوقة:
- Malwarebytes for Mac (للكشف والإزالة)
- Little Snitch (لمراقبة الشبكة)
- BlockBlock (لمراقبة الاستمرارية)
- KnockKnock (لفحص عناصر بدء التشغيل)
الاستجابة للحوادث: إذا تعرضت للاختراق
الخطوة 1: العزل
- افصل الاتصال بالإنترنت (أوقف Wi-Fi، افصل كابل Ethernet)
- لا تقم بتسجيل الدخول إلى أي حسابات
- لا تدخل أي كلمات مرور
الخطوة 2: التقييم
تحديد النطاق:
- ما هو التطبيق/الملف الذي تسبب في الاختراق؟
- متى حدث الاختراق؟
- ما هي الحسابات التي قد تكون مخترقة؟
الخطوة 3: التوثيق
قبل إزالة أي شيء:
- خذ لقطة شاشة لأي نشاط مشبوه
- دون مسارات الملفات وأسمائها
- سجل الجدول الزمني للأحداث
الخطوة 4: الإزالة
الخيار أ: إزالة مستهدفة
- قم بالتشغيل في الوضع الآمن (Safe Mode)
- قم بتشغيل Malwarebytes أو ما يماثله
- أزل التهديدات المحددة
- امسح بيانات المتصفح
- أعد التشغيل وراقب النظام
الخيار ب: تثبيت نظيف (موصى به في حالات الاختراق الشديدة)
- انسخ البيانات الأساسية احتياطياً إلى قرص خارجي (ملفات فقط، وليس تطبيقات)
- قم بالتشغيل في وضع الاسترداد (Recovery Mode)
- امسح قرص Macintosh HD
- أعد تثبيت macOS
- استعد البيانات يدوياً (ليس من نسخة احتياطية للنظام)
- أعد تثبيت التطبيقات من المصادر الرسمية
الخطوة 5: التعافي
تغيير بيانات الاعتماد:
- غير جميع كلمات المرور (من جهاز نظيف)
- فعل المصادقة الثنائية (2FA) في كل مكان ممكن
- ألغِ جميع رموز API وأعد إنشاءها
- راجع وألغِ تفويضات OAuth
المراقبة المالية:
- تحقق من محافظ العملات المشفرة
- راجع كشوفات البنك وبطاقات الائتمان
- فكر في تجميد الائتمان إذا تم الكشف عن معلومات شخصية
الخطوة 6: الوقاية
- طبق استراتيجيات الحماية من هذا الدليل
- حافظ على نسخ احتياطية دورية
- ابقَ على اطلاع بالتهديدات الجديدة
اعتبارات أمن المؤسسات
لمديري تكنولوجيا المعلومات
توصيات MDM:
- فرض إعدادات Gatekeeper عبر MDM
- نشر حلول الكشف والاستجابة لنقاط النهاية (EDR)
- تطبيق القائمة البيضاء للتطبيقات حيثما كان ذلك ممكناً
- مراقبة التطبيقات غير المصرح بها
تدريب المستخدمين:
- التوعية بالتصيد الاحتيالي
- ممارسات التحميل الآمن
- إجراءات الإبلاغ عن الأنشطة المشبوهة
تخطيط الاستجابة للحوادث:
- تحديد إجراءات التصعيد
- إنشاء قنوات اتصال
- الحفاظ على نسخ احتياطية غير متصلة بالإنترنت للبيانات الحرجة
أدوات المؤسسات الموصى بها
| الفئة | الأداة | الغرض |
|---|---|---|
| EDR | CrowdStrike, SentinelOne | كشف التهديدات والاستجابة لها |
| MDM | Jamf, Mosyle | إدارة الأجهزة |
| SIEM | Splunk, Elastic | تحليل السجلات |
| أمن البريد الإلكتروني | Proofpoint, Mimecast | الحماية من التصيد |
ابقَ على اطلاع
موارد أمنية موثوقة
تحديثات أمن Apple:
- Apple Security Updates
- اشترك في رسائل البريد الإلكتروني لإعلانات الأمن
أخبار الأمن:
- Objective-See - أبحاث أمنية تركز على Mac
- BleepingComputer - أخبار أمنية عامة
- The Hacker News - أخبار الأمن
استخبارات التهديدات:
- VirusTotal - تحليل الملفات
- AlienVault OTX - مؤشرات التهديد
مجتمعات الأمن
- Reddit: r/macsysadmin, r/cybersecurity
- Slack: MacAdmins Slack
- Twitter/X: تابع باحثي الأمن
النظرة المستقبلية: ماذا تتوقع
التهديدات الناشئة
البرمجيات الضارة المدعومة بالذكاء الاصطناعي: من المرجح أن SimpleStealth هو مجرد البداية. توقع:
- كوداً أكثر تعقيداً من إنشاء الذكاء الاصطناعي
- تهرباً أفضل من الأدوات الأمنية
- إنشاء متغيرات بشكل أسرع
هجمات سلسلة التوريد: سيستمر استهداف المطورين:
- المزيد من أدوات التطوير المخترقة
- هجمات إضافات IDE تتجاوز VSCode
- مديري حزم مخترقين
ثغرات خاصة بنظام macOS:
- زيادة التركيز على ثغرات Apple Silicon
- تجاوزات TCC (الشفافية والموافقة والتحكم)
- استغلال بدائل إضافات النواة (Kernel extensions)
رد Apple
التحسينات المتوقعة:
- فحص توثيق محسّن
- تحديثات XProtect أسرع
- تحسينات الأمن في الخلفية لنظام macOS Tahoe 26.3
- تحسين خوارزميات الاستدلال في Gatekeeper
الخلاصة: الأمن عملية مستمرة
تمثل التهديدات المشمولة في هذا الدليل - SimpleStealth وGlassWorm والبرمجيات الضارة الموثقة - حقبة جديدة من تحديات أمن Mac. لقد ولت أيام افتراض أن أجهزة Mac آمنة بطبيعتها.
أهم النقاط المستفادة:
- لا تثق في التوثيق وحده - يمكن للبرمجيات الضارة اجتياز فحوصات Apple
- تحقق من كل شيء - حتى البرمجيات التي تبدو شرعية تستحق الفحص
- المطورون مستهدفون - توخَّ الحذر الشديد مع أدوات التطوير
- الذكاء الاصطناعي يغير قواعد اللعبة - توقع تهديدات أكثر تعقيداً وتطوراً بسرعة
- اجعل دفاعاتك متعددة الطبقات - لا تكفي حماية واحدة
قائمة مرجعية للحماية:
- تحديث XProtect وتمكين التحديثات التلقائية
- تمكين تشفير FileVault
- تمكين جدار الحماية
- ضبط Gatekeeper بشكل مناسب
- مراجعة إضافات المتصفح
- التحقق من إضافات أدوات التطوير
- وجود استراتيجية نسخ احتياطي دورية
- جاهزية خطة الاستجابة للحوادث
- إنشاء مراقبة لأخبار الأمن
ابقَ يقظاً، وابقَ على اطلاع دائم، وتذكر أن الأمن ليس وجهة بل عملية مستمرة.
لمزيد من إرشادات أمن macOS، استكشف دليل الأمن والخصوصية الكامل و تحليل تحديث الأمن macOS Tahoe 26.2.