Menaces de malwares Mac 2026 : SimpleStealth, GlassWorm et malwares notariés - Guide de protection complet
Guide complet sur les dernières menaces de malwares Mac en 2026, incluant SimpleStealth assisté par IA, les attaques d'extensions VSCode GlassWorm et les malwares notariés par Apple. Apprenez à détecter, supprimer et protéger votre Mac contre ces menaces sophistiquées.
Le paysage des malwares Mac a radicalement évolué au début de l'année 2026. De nouvelles menaces comme SimpleStealth (le premier malware Mac confirmé assisté par IA), les attaques d'extensions VSCode de GlassWorm et une augmentation alarmante des malwares notariés par Apple remettent en question la croyance de longue date selon laquelle les Mac sont intrinsèquement sûrs. Ce guide complet couvre les dernières menaces et propose des stratégies de protection exploitables.
Le paysage actuel des menaces Mac
Pourquoi les malwares Mac augmentent
La croissance des malwares Mac peut être attribuée à plusieurs facteurs :
1. Croissance de la part de marché : La part de marché du Mac a augmenté de manière significative, ce qui en fait une cible plus attrayante pour les attaquants. Plus d'utilisateurs signifie plus de victimes potentielles.
2. Adoption des crypto-monnaies : De nombreux utilisateurs de Mac détiennent des crypto-monnaies, ce qui rend les malwares de vol d'identifiants hautement rentables.
3. Ciblage des développeurs : La domination du Mac dans le développement de logiciels fait des développeurs des cibles de haute valeur. Le vol d'identifiants de développeur peut mener à des attaques sur la chaîne d'approvisionnement.
4. Développement assisté par IA : Les auteurs de malwares utilisent désormais des outils d'IA pour générer du code, abaissant ainsi la barrière à la création de menaces sophistiquées.
5. Contournement de la notarisation : Les attaquants ont trouvé des moyens de passer le processus de notarisation d'Apple, faisant apparaître les malwares comme légitimes.
Statistiques des menaces 2026
| Métrique | 2025 | 2026 (Cumul annuel) | Tendance |
|---|---|---|---|
| Nouvelles familles de malwares Mac | 48 | 12 (projeté 52+) | En hausse |
| Variantes d'Info-Stealers | 23 | 8 (projeté 35+) | En hausse |
| Malwares notariés | 5 | 3 | Préoccupant |
| Exploits Zero-Day | 9 | 2 | Similaire |
SimpleStealth : premier malware Mac assisté par IA
Découverte
Le 9 janvier 2026, la société de sécurité Mosyle a identifié SimpleStealth comme l'un des premiers échantillons de malware Mac confirmés contenant du code généré par IA. Cela marque une évolution significative dans le paysage du développement de malwares.
Fonctionnement
Méthode de distribution : SimpleStealth est distribué via un faux site web usurpant l'identité de Grok AI, le chatbot d'IA d'Elon Musk. Les utilisateurs cherchant Grok téléchargent ce qu'ils croient être l'application légitime.
Caractéristiques techniques :
- Contient des modèles de code cohérents avec une génération par IA
- Emploie des techniques d'obfuscation avancées
- Cible les identifiants de navigateur et les cookies
- Tente d'accéder aux portefeuilles de crypto-monnaies
- Élude la détection par les antivirus traditionnels
Éléments générés par IA : Les chercheurs en sécurité ont identifié plusieurs indicateurs d'implication de l'IA :
- Style de codage cohérent, inhabituel dans les malwares écrits par des humains
- Obfuscation sophistiquée mais formulaire
- Commentaires et structure suggérant l'assistance de l'IA
- Itération rapide entre les variantes
État de la détection
Lors de sa découverte, SimpleStealth n'était détecté par aucun des principaux moteurs antivirus. Cela souligne le défi que représentent les malwares assistés par IA pour la détection traditionnelle basée sur les signatures.
Protection contre SimpleStealth
Actions immédiates :
- Téléchargez Grok uniquement depuis les sources officielles (grok.x.ai)
- Vérifiez les signatures des applications avant l'installation
- Utilisez un antivirus réputé avec détection comportementale
- Surveillez l'accès aux identifiants du navigateur
Vérifier la source de l'application :
# Vérifier la signature du code
codesign -dv --verbose=4 /Applications/[AppName].app

# Vérifier la notarisation
spctl -a -v /Applications/[AppName].app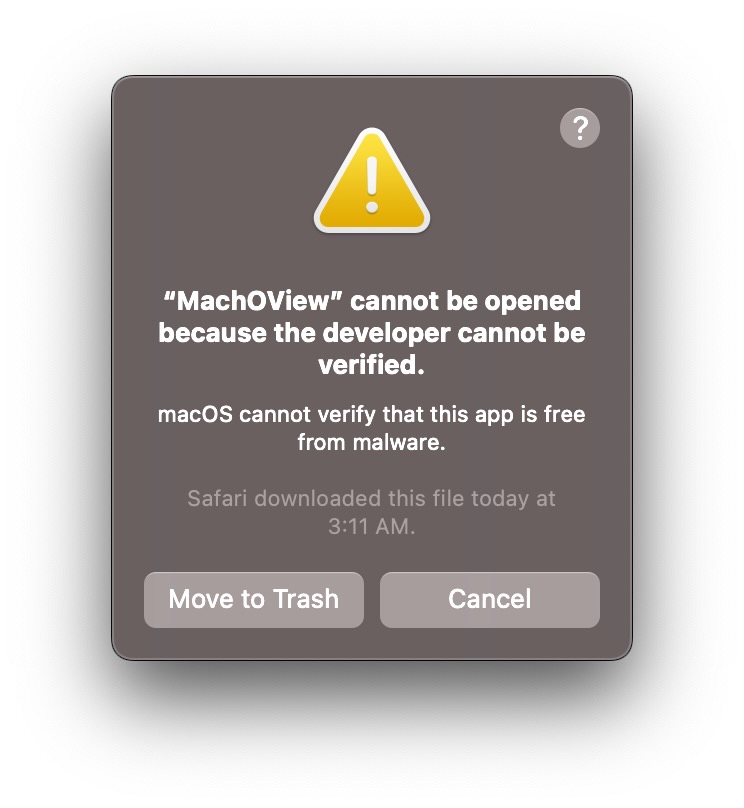
GlassWorm : campagne d'attaque par extension VSCode
Présentation
GlassWorm est une campagne de malware sophistiquée ciblant les développeurs macOS via des extensions malveillantes VSCode et OpenVSX. Détectée pour la première fois fin 2025, la vague 4 de cette campagne est actuellement active en janvier 2026.
Vecteur d'attaque
Extensions compromises : Trois extensions malveillantes ont été identifiées avec plus de 50 000 téléchargements cumulés :
- Une extension se faisant passer pour « Prettier Pro »
- Des extensions proposant des « améliorations de productivité »
- Des thèmes contenant des charges utiles malveillantes cachées
Capacités
Vol d'identifiants :
- Vole les mots de passe du Trousseau macOS
- Extrait les cookies de navigateur et les mots de passe enregistrés
- Capture les clés SSH et les certificats
- Accède aux jetons d'API stockés
Ciblage des crypto-monnaies :
- Détecte les applications de portefeuilles matériels (Ledger Live, Trezor Suite)
- Remplace les applications crypto légitimes par des versions trojanisées
- Cible plus de 50 extensions crypto basées sur le navigateur
- Surveille le presse-papiers pour les adresses de portefeuilles
Risque sur la chaîne d'approvisionnement :
- Compromet les machines des développeurs
- Pourrait potentiellement injecter du code malveillant dans les logiciels développés
- Accès aux certificats de signature de code
Extensions affectées
Indicateurs de compromission (IOC) :
| Nom de l'extension | Éditeur | Téléchargements | État |
|---|---|---|---|
| Prettier Pro+ | [Rédigé] | 28 000+ | Supprimée |
| Theme Enhancer | [Rédigé] | 15 000+ | Supprimée |
| Code Helper AI | [Rédigé] | 9 000+ | Supprimée |
Note : Les noms d'extensions changent fréquemment. Vérifiez toujours les éditeurs et les avis avant l'installation.
Détection et suppression
Vérifier les extensions installées :
# Lister les extensions VSCode
code --list-extensions

# Rechercher des extensions suspectes
ls -la ~/.vscode/extensions/
Inspection manuelle :
- Ouvrez VSCode
- Allez dans Extensions (Cmd + Shift + X)
- Examinez les extensions installées
- Supprimez celles que vous ne reconnaissez pas
- Vérifiez les extensions restantes par rapport aux sources officielles
Vérification au niveau du système :
# Vérifier les modifications non autorisées sur les apps crypto
ls -la /Applications/ | grep -i ledger
ls -la /Applications/ | grep -i trezor

# Vérifier les signatures d'applications
codesign -dv --verbose=4 /Applications/[CryptoApp].app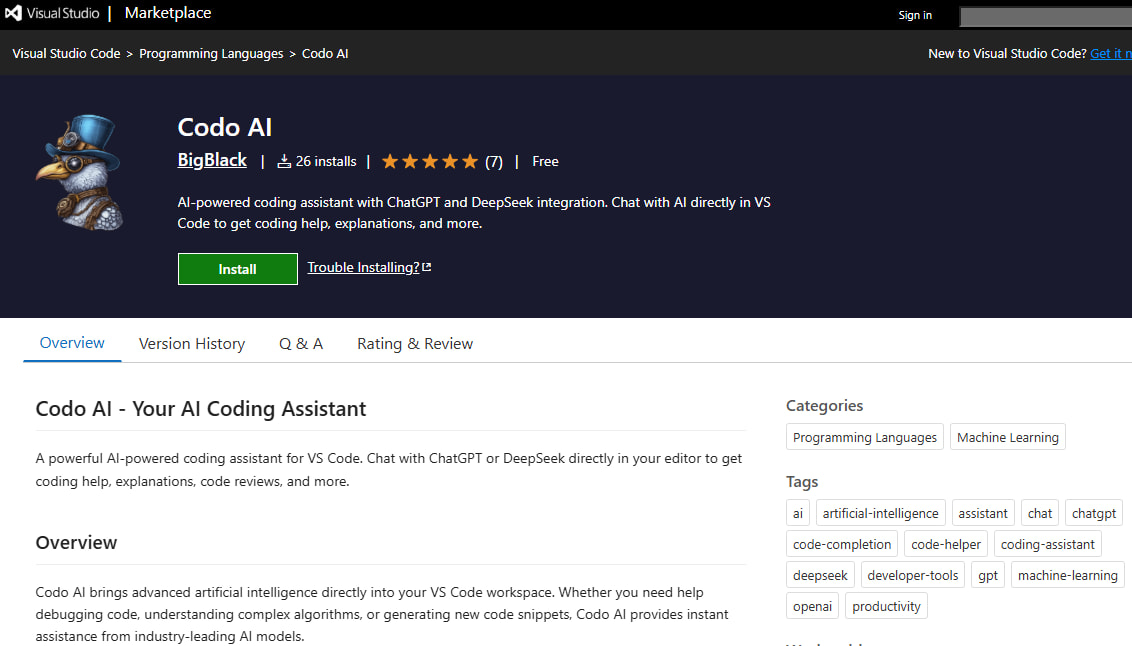
Étapes de remédiation
Si vous avez installé une extension suspecte :
-
Supprimez immédiatement l'extension
-
Renouvelez tous les identifiants :
- Changez tous les mots de passe (commencez par les comptes financiers)
- Régénérez les clés SSH
- Révoquez et régénérez les jetons d'API
- Mettez à jour les graines 2FA si possible
-
Vérifiez les portefeuilles crypto :
- Vérifiez que les applications de portefeuille sont légitimes
- Déplacez les fonds vers un nouveau portefeuille créé sur un appareil sain
- Surveillez les comptes pour toute transaction non autorisée
-
Envisagez une réinstallation du système :
- Pour les cibles de haute valeur, une installation propre est recommandée
- Restaurez uniquement les données vérifiées à partir des sauvegardes
Malwares notariés par Apple : un problème croissant
Qu'est-ce que la notarisation ?
Le processus de notarisation d'Apple est conçu pour vérifier que le logiciel :
- Provient d'un développeur connu
- A été scanné pour du contenu malveillant
- N'a pas été altéré
Lorsqu'un logiciel est notarié, Gatekeeper lui permet de s'exécuter sans avertissements.
Le problème
Fin 2025 et début 2026, plusieurs échantillons de malwares ont passé le processus de notarisation d'Apple :
MacSync Stealer :
- Distribué avec un identifiant de développeur valide
- A passé les scans automatisés d'Apple
- Paraissait légitime pour les utilisateurs et Gatekeeper
- Détecté seulement après une distribution importante
Implications :
- Les utilisateurs ne peuvent pas se fier uniquement à Gatekeeper
- Le réglage « App Store et développeurs identifiés » est insuffisant
- Des mesures de sécurité supplémentaires sont essentielles
Comment les malwares passent la notarisation
Techniques utilisées :
- Soumission propre, mise à jour malveillante : La soumission initiale est propre ; le code malveillant est ajouté via une mise à jour
- Activation différée : Le comportement malveillant s'active après les vérifications de notarisation
- Charge utile côté serveur : L'application bénigne télécharge une charge utile malveillante après l'installation
- Obfuscation : Code suffisamment obfusqué pour passer le scan automatisé
Stratégies de protection
Ne faites pas confiance à la seule notarisation :
Réglages Système > Confidentialité et sécurité :
- Utilisez « App Store » uniquement pour une protection maximale
- Ou vérifiez manuellement les applications même lorsqu'elles sont notariées
Vérification supplémentaire :
# Vérifier le certificat du développeur
codesign -dv --verbose=4 /Applications/SuspiciousApp.app 2>&1 | grep "Developer ID"

# Comparer avec un binaire connu comme sûr
shasum -a 256 /Applications/SuspiciousApp.app/Contents/MacOS/[binary]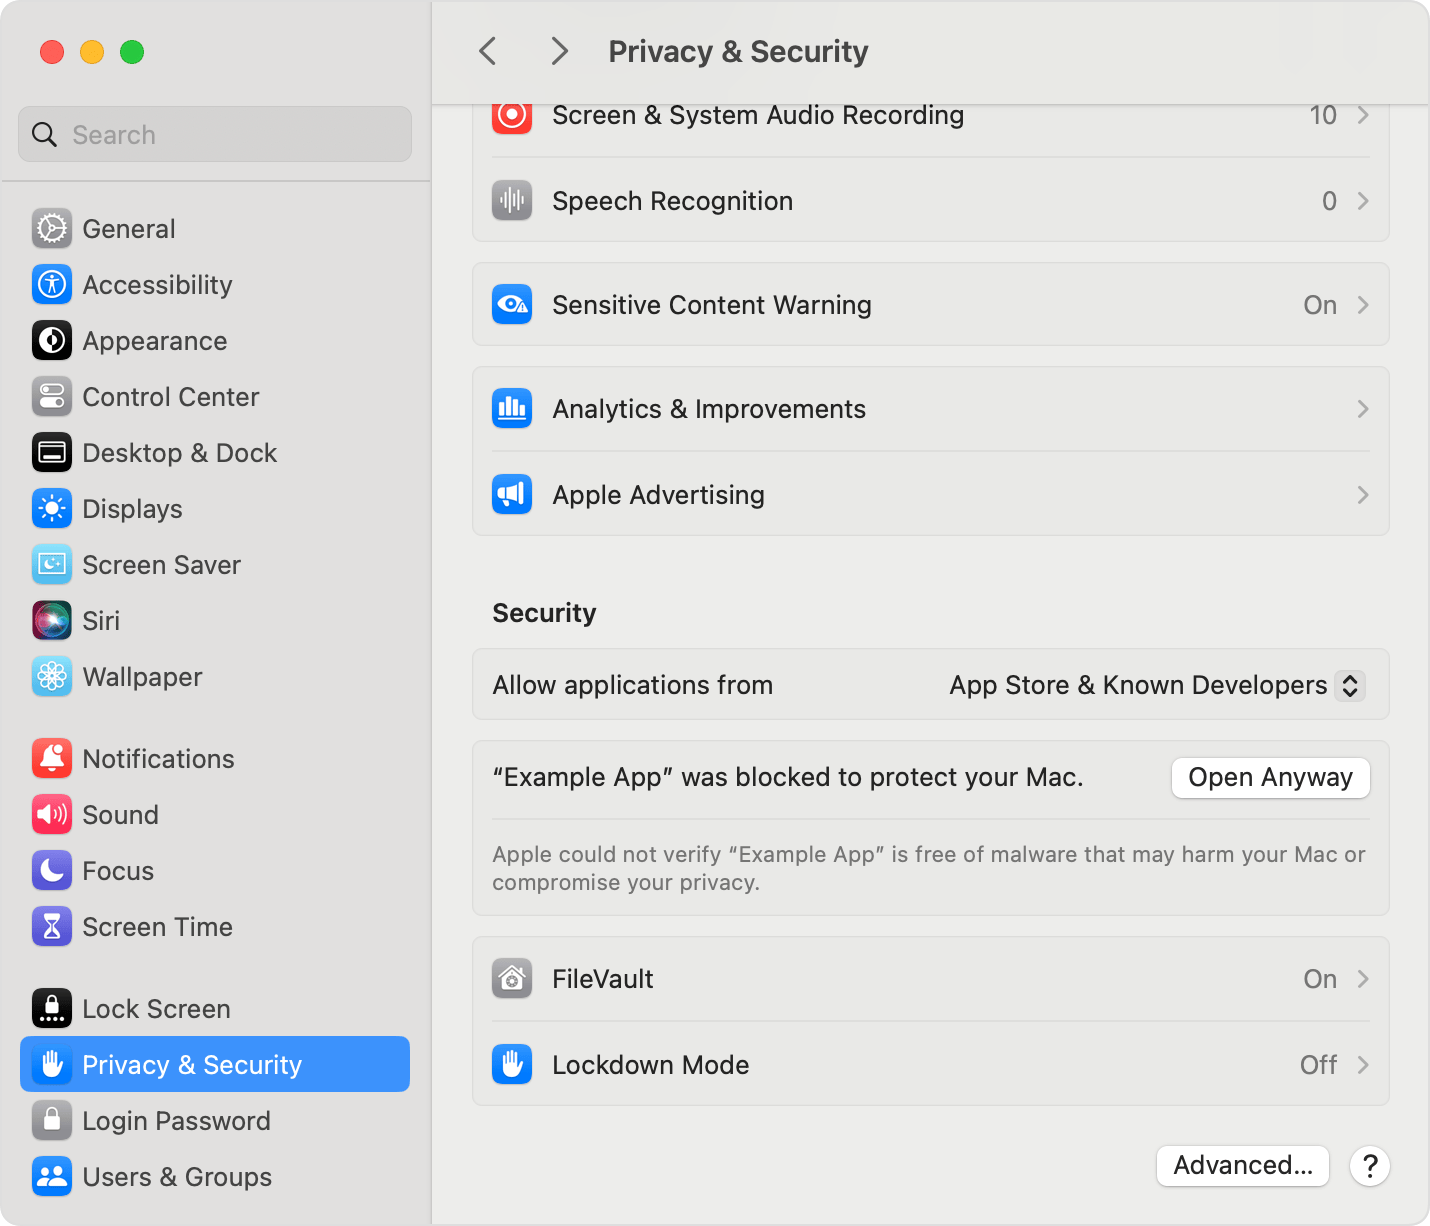
XProtect et protection intégrée à macOS
État actuel de XProtect
Dernière version : 5325 (décembre 2025)
Signatures ajoutées récemment :
- MACOS.SOMA.DEENA
- MACOS.SOMA.DEPEA
- MACOS.SOMA.DETRA
- MACOS.SOMA.DELEA (famille Soma/Amos)
- MACOS.ODYSSEY.DEENA (famille Odyssey)
Vérifier que XProtect est à jour
- Ouvrez Réglages Système > Général > Mise à jour de logiciels
- Cliquez sur le bouton d'information (i) à côté de Mises à jour automatiques
- Assurez-vous que « Installer les interventions de sécurité et les fichiers système » est activé
Vérification via Terminal :
# Vérifier la version de XProtect
system_profiler SPInstallHistoryDataType | grep -A 5 "XProtect"

# Ou vérifier directement
cat /Library/Apple/System/Library/CoreServices/XProtect.bundle/Contents/Info.plist | grep -A 1 "CFBundleShortVersionString"
Limites de XProtect
Bien que XProtect offre une protection essentielle, il a ses limites :
- Basé sur les signatures : Détecte uniquement les malwares connus
- Délai de mise à jour : Les nouveaux malwares peuvent se propager avant l'ajout des signatures
- Pas d'analyse comportementale : Ne peut pas détecter les menaces zero-day
- Portée limitée : Focalisé sur les familles de menaces connues
XProtect Remediator
macOS inclut XProtect Remediator, qui s'exécute périodiquement pour scanner et supprimer les malwares connus :
Vérifier l'état de Remediator :
# Lister les modules de remediator
ls /Library/Apple/System/Library/CoreServices/XProtect.app/Contents/MacOS/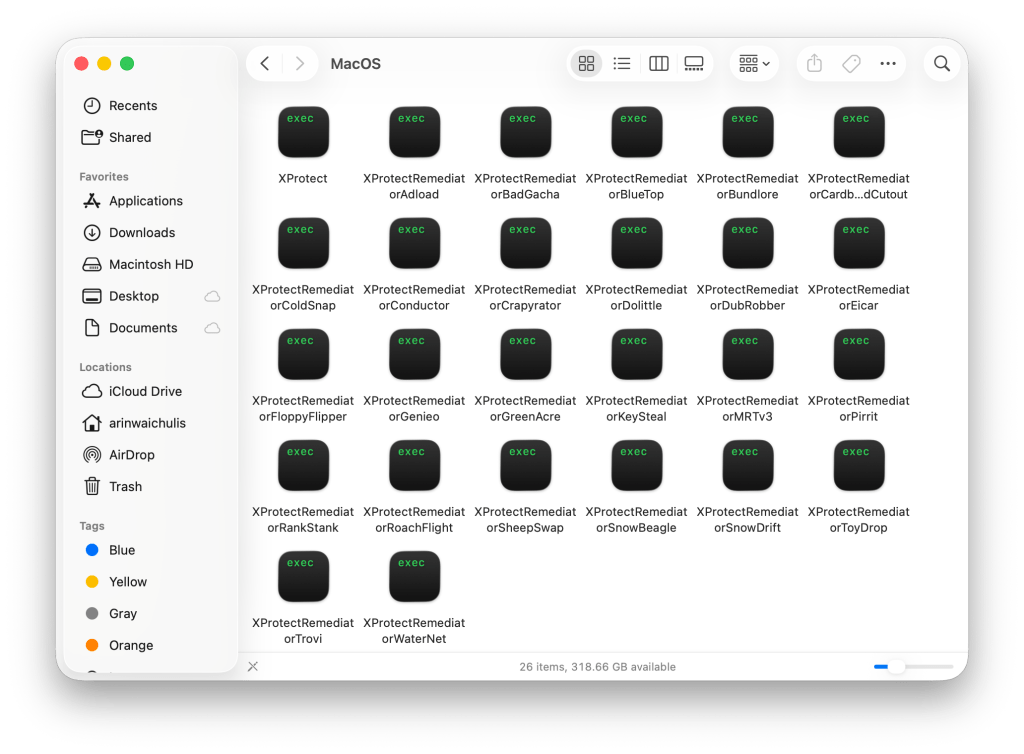
Stratégie de protection complète
Niveau 1 : Durcissement du système
Activer FileVault :
Réglages Système > Confidentialité et sécurité > FileVault > ActiverFileVault chiffre l'intégralité de votre disque, protégeant vos données en cas de vol de votre Mac.
Activer le Coupe-feu :
Réglages Système > Réseau > Coupe-feu > ActiverRéglages Gatekeeper :
Réglages Système > Confidentialité et sécurité > Sécurité :
- « App Store » pour une sécurité maximale
- « App Store et développeurs identifiés » pour l'équilibre
Niveau 2 : Sécurité du navigateur
Réglages Safari :
Safari > Réglages > Confidentialité :
- Activer « Empêcher le suivi intersite »
- Activer « Masquer l'adresse IP pour les traqueurs »
- Activer « Bloquer tous les cookies » (strict) ou « Autoriser pour les sites web visités »
Hygiène des extensions :
- Supprimez les extensions inutilisées
- Installez uniquement depuis les boutiques officielles
- Vérifiez les autorisations des extensions
- Revoyez les extensions trimestriellement
Niveau 3 : Sécurité des applications
Vérification du téléchargement :
- Téléchargez uniquement depuis des sources officielles
- Vérifiez les sommes de contrôle lorsqu'elles sont fournies
- Vérifiez les signatures de code avant l'installation
- Méfiez-vous des versions « crackées » ou « gratuites » de logiciels payants
Autorisations d'applications :
Réglages Système > Confidentialité et sécurité :
- Revoir l'Accès complet au disque
- Revoir les autorisations d'Accessibilité
- Supprimer les autorisations d'applications inutilisées
Niveau 4 : Sécurité réseau
Sécurité DNS : Envisagez d'utiliser un fournisseur DNS sécurisé :
- Cloudflare : 1.1.1.1
- Quad9 : 9.9.9.9
- NextDNS : blocage personnalisé
Utilisation de VPN : Utilisez un VPN de confiance sur les réseaux non sécurisés.
Niveau 5 : Surveillance et détection
Vérifications régulières :
# Vérifier les agents de lancement inhabituels
ls -la ~/Library/LaunchAgents
ls -la /Library/LaunchAgents
ls -la /Library/LaunchDaemons

# Vérifier les processus en cours
ps aux | grep -v "^root\|^_"

# Vérifier les connexions réseau
lsof -i -n -P | grep ESTABLISHED
Outils de sécurité tiers : Envisagez des logiciels de sécurité réputés :
- Malwarebytes pour Mac (Détection et suppression)
- Little Snitch (Surveillance réseau)
- BlockBlock (Surveillance de la persistance)
- KnockKnock (Analyse des éléments de démarrage)
Réponse aux incidents : si vous êtes infecté
Étape 1 : Isoler
- Déconnectez-vous d'Internet (Wi-Fi désactivé, Ethernet débranché)
- Ne vous connectez à aucun compte
- Ne saisissez aucun mot de passe
Étape 2 : Évaluer
Déterminer la portée :
- Quelle application/quel fichier a causé l'infection ?
- Quand l'infection s'est-elle produite ?
- Quels comptes pourraient être compromis ?
Étape 3 : Documenter
Avant de supprimer quoi que ce soit :
- Prenez des captures d'écran de toute activité suspecte
- Notez les chemins de fichiers et les noms
- Enregistrez la chronologie des événements
Étape 4 : Supprimer
Option A : Suppression ciblée
- Démarrez en Mode sans échec
- Exécutez Malwarebytes ou similaire
- Supprimez les menaces identifiées
- Effacez les données du navigateur
- Redémarrez et surveillez
Option B : Réinstallation propre (Recommandée pour les infections graves)
- Sauvegardez les données essentielles sur un disque externe (fichiers uniquement, pas les applications)
- Démarrez en Mode de récupération
- Effacez Macintosh HD
- Réinstallez macOS
- Restaurez les données manuellement (pas à partir d'une sauvegarde)
- Réinstallez les applications depuis les sources officielles
Étape 5 : Récupérer
Rotation des identifiants :
- Changez tous les mots de passe (depuis un appareil propre)
- Activez la 2FA partout où c'est possible
- Révoquez tous les jetons d'API et régénérez-les
- Revoyez et révoquez les autorisations OAuth
Surveillance financière :
- Vérifiez les portefeuilles de crypto-monnaies
- Revoyez les relevés bancaires et de cartes de crédit
- Envisagez un gel du crédit si des informations personnelles sont exposées
Étape 6 : Prévenir
- Mettez en œuvre les stratégies de protection de ce guide
- Maintenez des sauvegardes régulières
- Restez informé des nouvelles menaces
Considérations de sécurité pour les entreprises
Pour les administrateurs informatiques
Recommandations MDM :
- Appliquer les réglages Gatekeeper via MDM
- Déployer la détection et la réponse aux points de terminaison (EDR)
- Mettre en œuvre la liste d'autorisation d'applications si possible
- Surveiller les applications non autorisées
Formation des utilisateurs :
- Sensibilisation au phishing
- Pratiques de téléchargement sécurisées
- Procédures de signalement des activités suspectes
Planification de la réponse aux incidents :
- Définir les procédures d'escalade
- Établir des canaux de communication
- Maintenir une sauvegarde hors ligne des données critiques
Outils d'entreprise recommandés
| Catégorie | Outil | Objectif |
|---|---|---|
| EDR | CrowdStrike, SentinelOne | Détection et réponse aux menaces |
| MDM | Jamf, Mosyle | Gestion des appareils |
| SIEM | Splunk, Elastic | Analyse des logs |
| Sécurité e-mail | Proofpoint, Mimecast | Protection contre le phishing |
Rester informé
Ressources de sécurité fiables
Mises à jour de sécurité Apple :
- Mises à jour de sécurité Apple
- S'abonner aux emails d'annonces de sécurité
Actualités de sécurité :
- Objective-See - Recherche en sécurité axée sur le Mac
- BleepingComputer - Actualités générales sur la sécurité
- The Hacker News - Actualités sur la sécurité
Intelligence sur les menaces :
- VirusTotal - Analyse de fichiers
- AlienVault OTX - Indicateurs de menaces
Communautés de sécurité
- Reddit : r/macsysadmin, r/cybersecurity
- Slack : MacAdmins Slack
- Twitter/X : Suivre les chercheurs en sécurité
Perspectives d'avenir : à quoi s'attendre
Menaces émergentes
Malwares alimentés par l'IA : SimpleStealth n'est probablement que le début. Attendez-vous à :
- Des codes générés par IA plus sophistiqués
- Une meilleure évasion des outils de sécurité
- Une génération plus rapide de variantes
Attaques sur la chaîne d'approvisionnement : Le ciblage des développeurs se poursuivra :
- Plus d'outils de développement compromis
- Attaques d'extensions d'IDE au-delà de VSCode
- Gestionnaires de paquets compromis
Exploits spécifiques à macOS :
- Intérêt accru pour les vulnérabilités d'Apple Silicon
- Contournements de TCC (Transparence, Consentement et Contrôle)
- Exploitation des alternatives aux extensions de noyau
Réponse d'Apple
Améliorations attendues :
- Scan de notarisation amélioré
- Mises à jour XProtect plus rapides
- Améliorations de la sécurité en arrière-plan de macOS Tahoe 26.3
- Heuristique de Gatekeeper améliorée
Conclusion : la sécurité est un processus
Les menaces couvertes dans ce guide — SimpleStealth, GlassWorm et les malwares notariés — représentent une nouvelle ère de défis pour la sécurité du Mac. L'époque où l'on considérait que les Mac étaient intrinsèquement sûrs est révolue.
Points clés à retenir :
- Ne vous fiez pas à la seule notarisation - Les malwares peuvent passer les contrôles d'Apple
- Vérifiez tout - Même les logiciels d'apparence légitime méritent un examen attentif
- Les développeurs sont des cibles - Prudence accrue avec les outils de développement
- L'IA change la donne - Attendez-vous à des menaces plus sophistiquées et évoluant rapidement
- Multipliez les couches de défense - Aucune protection unique n'est suffisante
Liste de contrôle de protection :
- XProtect à jour et mises à jour automatiques activées
- Chiffrement FileVault activé
- Coupe-feu activé
- Gatekeeper réglé de manière appropriée
- Extensions de navigateur auditées
- Extensions d'outils de développement vérifiées
- Stratégie de sauvegarde régulière en place
- Plan de réponse aux incidents prêt
- Surveillance des actualités de sécurité établie
Restez vigilant, restez à jour, et rappelez-vous que la sécurité n'est pas une destination mais un processus continu.
Pour plus de conseils sur la sécurité macOS, explorez notre Guide complet sur la sécurité et la confidentialité et notre Analyse de la mise à jour de sécurité macOS Tahoe 26.2.