Amenazas de Malware en Mac 2026: SimpleStealth, GlassWorm y Malware Notarizado - Guía de Protección Completa
Guía completa sobre las últimas amenazas de malware para Mac en 2026, incluyendo SimpleStealth asistido por IA, ataques a extensiones de VSCode de GlassWorm y malware notarizado por Apple. Aprende a detectar, eliminar y proteger tu Mac de estas sofisticadas amenazas.
El panorama del malware para Mac ha evolucionado drásticamente a principios de 2026. Nuevas amenazas como SimpleStealth (el primer malware para Mac confirmado asistido por IA), los ataques a extensiones de VSCode de GlassWorm y un aumento alarmante del malware notarizado por Apple están desafiando la creencia de larga data de que los Mac son intrínsecamente seguros. Esta guía completa cubre las últimas amenazas y proporciona estrategias de protección accionables.
El Panorama Actual de Amenazas en Mac
Por qué está aumentando el malware para Mac
El crecimiento del malware para Mac se puede atribuir a varios factores:
1. Crecimiento de la cuota de mercado: La cuota de mercado de Mac ha aumentado significativamente, convirtiéndolo en un objetivo más atractivo para los atacantes. Más usuarios significan más víctimas potenciales.
2. Adopción de criptomonedas: Muchos usuarios de Mac poseen criptomonedas, lo que hace que el malware de robo de credenciales sea altamente rentable.
3. Objetivo en los desarrolladores: El dominio de Mac en el desarrollo de software convierte a los desarrolladores en objetivos de alto valor. Robar las credenciales de los desarrolladores puede llevar a ataques en la cadena de suministro.
4. Desarrollo asistido por IA: Los autores de malware ahora utilizan herramientas de IA para generar código, reduciendo la barrera para crear amenazas sofisticadas.
5. Evasión de la notarización: Los atacantes han encontrado formas de pasar el proceso de notarización de Apple, haciendo que el malware parezca legítimo.
Estadísticas de Amenazas 2026
| Métrica | 2025 | 2026 (Acumulado anual) | Tendencia |
|---|---|---|---|
| Nuevas familias de malware para Mac | 48 | 12 (proyectado 52+) | En aumento |
| Variantes de Info-Stealers | 23 | 8 (proyectado 35+) | En aumento |
| Malware notarizado | 5 | 3 | Preocupante |
| Exploits de Día Cero | 9 | 2 | Similar |
SimpleStealth: Primer Malware para Mac Asistido por IA
Descubrimiento
El 9 de enero de 2026, la empresa de seguridad Mosyle identificó SimpleStealth como una de las primeras muestras confirmadas de malware para Mac que contiene código generado por IA. Esto marca una evolución significativa en el panorama del desarrollo de malware.
Cómo funciona
Método de distribución: SimpleStealth se distribuye a través de un sitio web falso que se hace pasar por Grok AI, el chatbot de IA de Elon Musk. Los usuarios que buscan Grok descargan lo que creen que es la aplicación legítima.
Características técnicas:
- Contiene patrones de código consistentes con la generación por IA.
- Emplea técnicas avanzadas de ofuscación.
- Se dirige a las credenciales y cookies del navegador.
- Intenta acceder a monederos de criptomonedas.
- Evade la detección de los antivirus tradicionales.
Elementos generados por IA: Los investigadores de seguridad identificaron varios indicadores de la participación de la IA:
- Estilo de codificación consistente poco común en malware escrito por humanos.
- Ofuscación sofisticada pero formulista.
- Comentarios y estructura que sugieren asistencia de IA.
- Iteración rápida entre variantes.
Estado de detección
En el momento del descubrimiento, SimpleStealth no fue detectado por ninguno de los principales motores de antivirus. Esto resalta el desafío que el malware asistido por IA representa para la detección tradicional basada en firmas.
Protección contra SimpleStealth
Acciones inmediatas:
- Descarga Grok únicamente de fuentes oficiales (grok.x.ai).
- Verifica las firmas de las aplicaciones antes de la instalación.
- Utiliza un antivirus de renombre con detección de comportamiento.
- Supervisa el acceso a las credenciales del navegador.
Verificar la fuente de la aplicación:
# Verificar la firma del código
codesign -dv --verbose=4 /Applications/[NombreApp].app

# Verificar la notarización
spctl -a -v /Applications/[NombreApp].app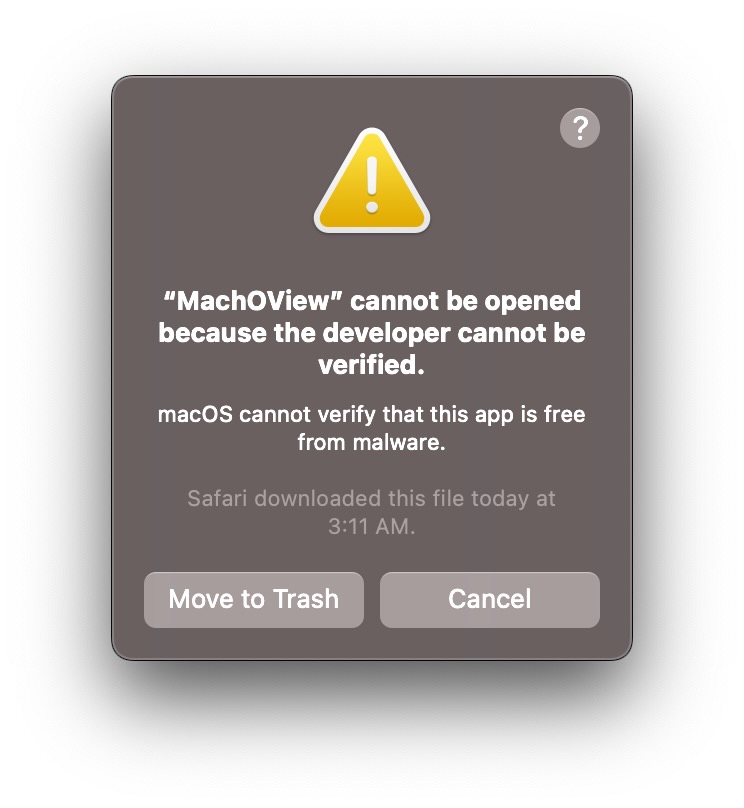
GlassWorm: Campaña de ataque a extensiones de VSCode
Resumen
GlassWorm es una sofisticada campaña de malware dirigida a desarrolladores de macOS a través de extensiones maliciosas de VSCode y OpenVSX. Detectada por primera vez a finales de 2025, la Ola 4 de esta campaña está activa actualmente en enero de 2026.
Vector de ataque
Extensiones comprometidas: Se identificaron tres extensiones maliciosas con más de 50,000 descargas combinadas:
- Una extensión que se hace pasar por "Prettier Pro".
- Extensiones que ofrecen "mejoras de productividad".
- Temas con cargas útiles maliciosas ocultas.
Capacidades
Robo de credenciales:
- Roba contraseñas del Llavero de macOS.
- Extrae cookies del navegador y contraseñas guardadas.
- Captura claves SSH y certificados.
- Accede a tokens de API almacenados.
Objetivo en criptomonedas:
- Detecta aplicaciones de monederos físicos (Ledger Live, Trezor Suite).
- Reemplaza las aplicaciones criptográficas legítimas con versiones trojanizadas.
- Se dirige a más de 50 extensiones criptográficas basadas en el navegador.
- Supervisa el portapapeles en busca de direcciones de monederos.
Riesgo en la cadena de suministro:
- Compromete las máquinas de los desarrolladores.
- Podría inyectar código malicioso en el software desarrollado.
- Acceso a certificados de firma de código.
Extensiones Afectadas
Indicadores de Compromiso (IOCs):
| Nombre de la extensión | Editor | Descargas | Estado |
|---|---|---|---|
| Prettier Pro+ | [Redactado] | 28,000+ | Eliminada |
| Theme Enhancer | [Redactado] | 15,000+ | Eliminada |
| Code Helper AI | [Redactado] | 9,000+ | Eliminada |
Nota: Los nombres de las extensiones cambian con frecuencia. Siempre verifica los editores y las reseñas antes de la instalación.
Detección y eliminación
Verificar extensiones instaladas:
# Listar extensiones de VSCode
code --list-extensions

# Buscar extensiones sospechosas
ls -la ~/.vscode/extensions/
Inspección manual:
- Abre VSCode.
- Ve a Extensiones (Cmd + Shift + X).
- Revisa las extensiones instaladas.
- Elimina cualquiera que no reconozcas.
- Verifica las extensiones restantes con las fuentes oficiales.
Verificación a nivel de sistema:
# Buscar cambios no autorizados en aplicaciones criptográficas
ls -la /Applications/ | grep -i ledger
ls -la /Applications/ | grep -i trezor

# Verificar firmas de aplicaciones
codesign -dv --verbose=4 /Applications/[NombreAppCrypto].app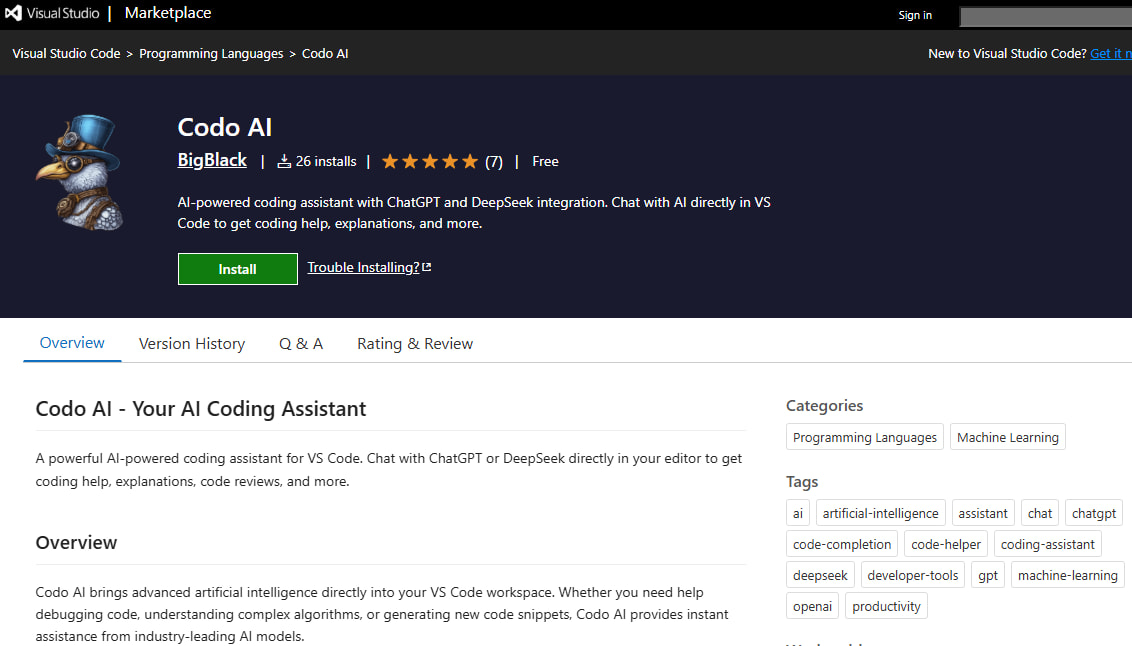
Pasos de remediación
Si instalaste una extensión sospechosa:
-
Elimina inmediatamente la extensión.
-
Rota todas las credenciales:
- Cambia todas las contraseñas (comienza con las cuentas financieras).
- Regenera las claves SSH.
- Revoca y regenera los tokens de API.
- Actualiza las semillas de 2FA donde sea posible.
-
Verifica los monederos criptográficos:
- Verifica que las aplicaciones de monedero sean legítimas.
- Mueve los fondos a un nuevo monedero creado en un dispositivo limpio.
- Supervisa las cuentas para detectar transacciones no autorizadas.
-
Considera la reinstalación del sistema:
- Para objetivos de alto valor, se recomienda una instalación limpia.
- Restaura solo los datos verificados de las copias de seguridad.
Malware notarizado por Apple: el problema creciente
¿Qué es la notarización?
El proceso de notarización de Apple está diseñado para verificar que el software:
- Proviene de un desarrollador conocido.
- Ha sido escaneado en busca de contenido malicioso.
- No ha sido manipulado.
Cuando el software está notarizado, Gatekeeper permite que se ejecute sin advertencias.
El problema
A finales de 2025 y principios de 2026, múltiples muestras de malware han pasado el proceso de notarización de Apple:
MacSync Stealer:
- Distribuido con una ID de Desarrollador válida.
- Pasó los escaneos automatizados de Apple.
- Parecía legítimo para los usuarios y para Gatekeeper.
- Solo se detectó después de una distribución significativa.
Implicaciones:
- Los usuarios no pueden confiar únicamente en Gatekeeper.
- La configuración "App Store y desarrolladores identificados" es insuficiente.
- Las medidas de seguridad adicionales son esenciales.
Cómo el malware pasa la notarización
Técnicas utilizadas:
- Envío limpio, actualización sucia: El envío inicial está limpio; el código malicioso se añade mediante una actualización.
- Activación diferida: El comportamiento malicioso se activa después de las comprobaciones de notarización.
- Carga útil del lado del servidor: Una aplicación benigna descarga la carga útil maliciosa después de la instalación.
- Ofuscación: Código suficientemente ofuscado para pasar el escaneo automatizado.
Estrategias de Protección
No confíes solo en la notarización:
Ajustes del Sistema > Privacidad y seguridad:
- Usa solo "App Store" para una protección máxima.
- O verifica manualmente las aplicaciones incluso cuando estén notarizadas.
Verificación adicional:
# Verificar certificado de desarrollador
codesign -dv --verbose=4 /Applications/AppSospechosa.app 2>&1 | grep "Developer ID"

# Verificar contra un binario conocido como bueno
shasum -a 256 /Applications/AppSospechosa.app/Contents/MacOS/[binario]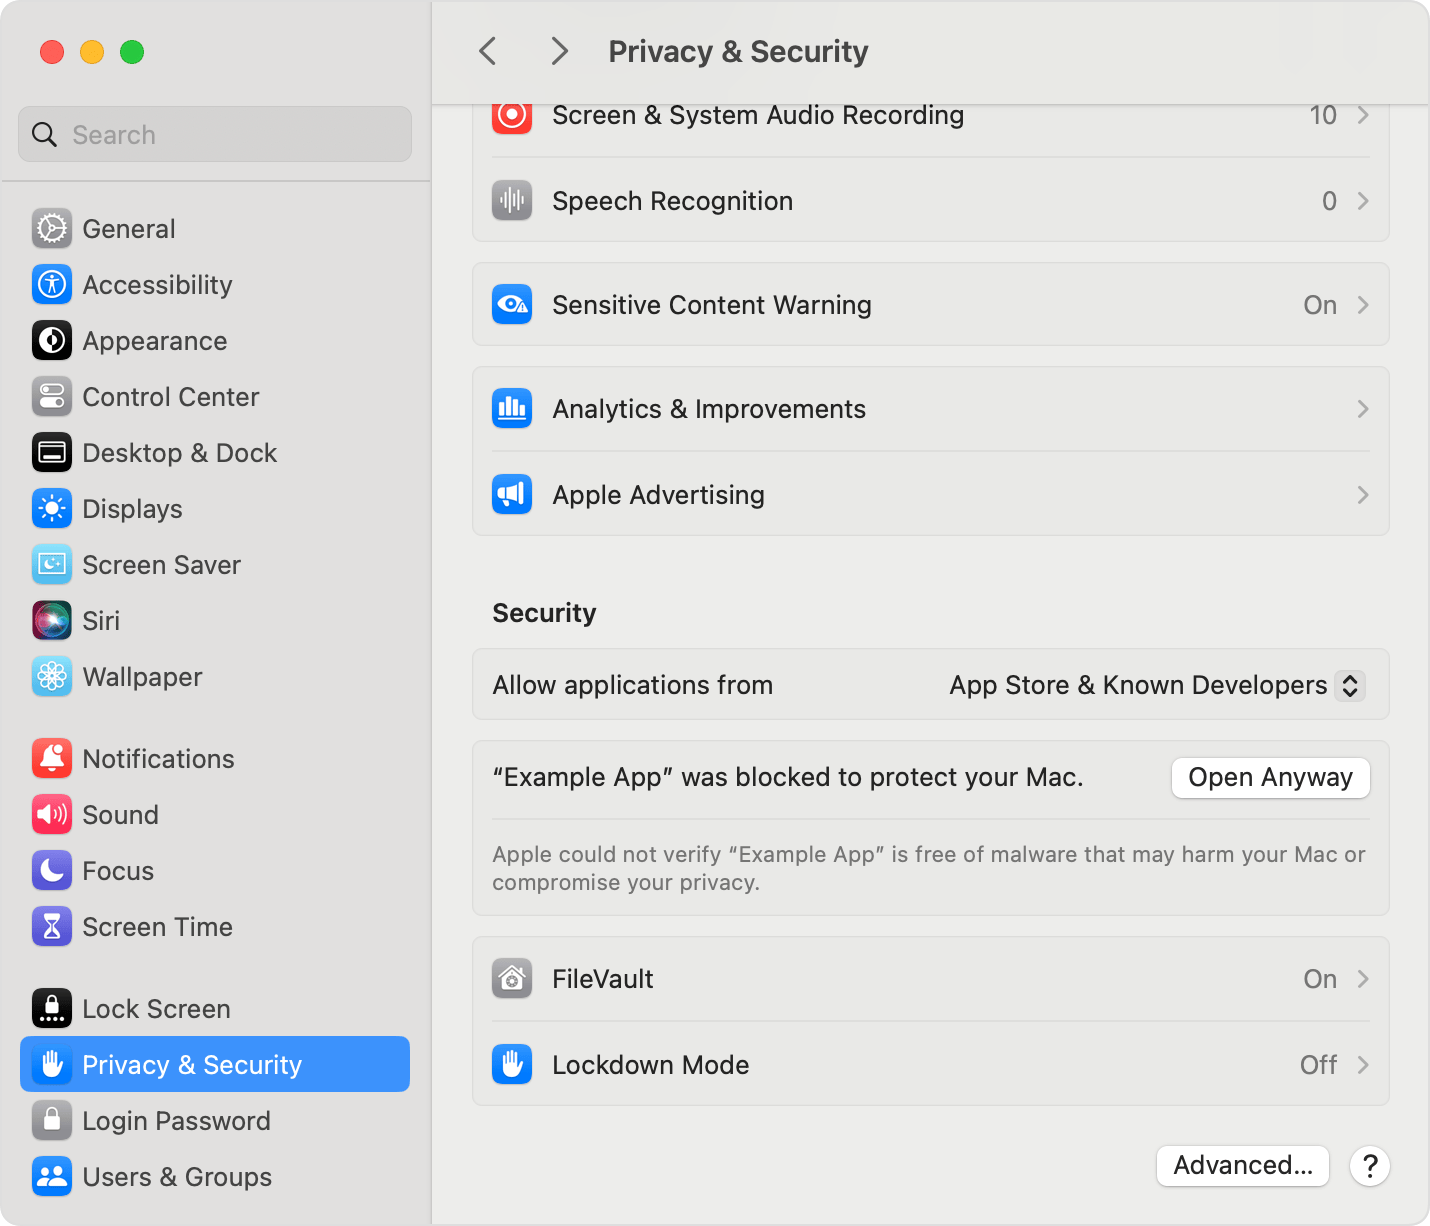
XProtect y la protección integrada de macOS
Estado actual de XProtect
Última versión: 5325 (diciembre de 2025).
Firmas añadidas recientemente:
- MACOS.SOMA.DEENA
- MACOS.SOMA.DEPEA
- MACOS.SOMA.DETRA
- MACOS.SOMA.DELEA (familia Soma/Amos)
- MACOS.ODYSSEY.DEENA (familia Odyssey)
Verificar que XProtect esté actualizado
- Abre Ajustes del Sistema > General > Actualización de software.
- Haz clic en el botón de información (i) junto a Actualizaciones automáticas.
- Asegúrate de que "Instalar respuestas de seguridad y archivos del sistema" esté activado.
Verificación por terminal:
# Verificar versión de XProtect
system_profiler SPInstallHistoryDataType | grep -A 5 "XProtect"

# O verificar directamente
cat /Library/Apple/System/Library/CoreServices/XProtect.bundle/Contents/Info.plist | grep -A 1 "CFBundleShortVersionString"
Limitaciones de XProtect
Si bien XProtect proporciona una protección esencial, tiene limitaciones:
- Basado en firmas: Solo detecta malware conocido.
- Retraso en la actualización: El nuevo malware puede propagarse antes de que se añadan las firmas.
- Sin análisis de comportamiento: No puede detectar amenazas de día cero.
- Alcance limitado: Enfocado en familias de amenazas conocidas.
XProtect Remediator
macOS incluye XProtect Remediator, que se ejecuta periódicamente para escanear y eliminar malware conocido:
Verificar estado de Remediator:
# Listar módulos de remediator
ls /Library/Apple/System/Library/CoreServices/XProtect.app/Contents/MacOS/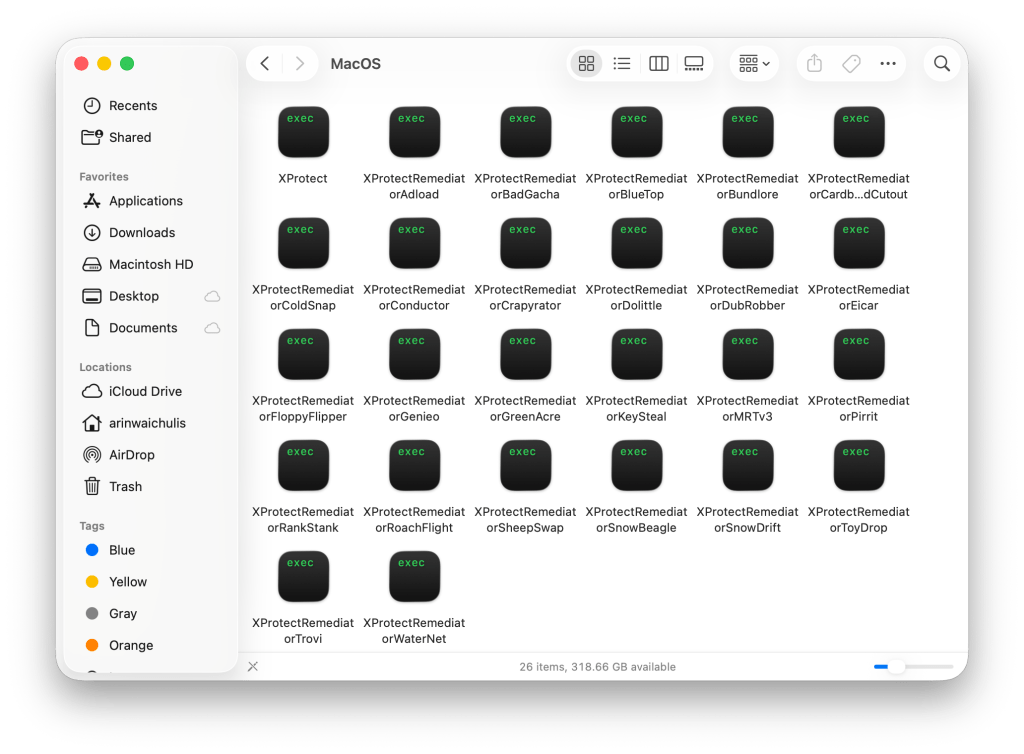
Estrategia de Protección Integral
Capa 1: Fortalecimiento del Sistema
Activar FileVault:
Ajustes del Sistema > Privacidad y seguridad > FileVault > ActivarFileVault cifra todo el disco, protegiendo los datos si roban tu Mac.
Activar Firewall:
Ajustes del Sistema > Red > Firewall > ActivarAjustes de Gatekeeper:
Ajustes del Sistema > Privacidad y seguridad > Seguridad:
- "App Store" para una seguridad máxima.
- "App Store y desarrolladores identificados" para el equilibrio.
Capa 2: Seguridad del Navegador
Ajustes de Safari:
Safari > Ajustes > Privacidad:
- Activar "Impedir seguimiento entre sitios".
- Activar "Ocultar dirección IP de los rastreadores".
- Activar "Bloquear todas las cookies" (estricto) o "Permitir de sitios web que visito".
Higiene de extensiones:
- Elimina las extensiones que no uses.
- Instala solo de tiendas oficiales.
- Verifica los permisos de las extensiones.
- Revisa las extensiones trimestralmente.
Capa 3: Seguridad de las Aplicaciones
Verificación de descargas:
- Descarga solo de fuentes oficiales.
- Verifica las sumas de comprobación cuando se proporcionen.
- Comprueba las firmas de código antes de la instalación.
- Sospecha de las versiones "crackeadas" o "gratuitas" de software de pago.
Permisos de aplicaciones:
Ajustes del Sistema > Privacidad y seguridad:
- Revisar el Acceso total al disco.
- Revisar los permisos de Accesibilidad.
- Eliminar los permisos de aplicaciones que no uses.
Capa 4: Seguridad de Red
Seguridad DNS: Considera usar un proveedor de DNS seguro:
- Cloudflare: 1.1.1.1
- Quad9: 9.9.9.9
- NextDNS: bloqueo personalizado.
Uso de VPN: Usa una VPN de renombre en redes no confiables.
Capa 5: Supervisión y detección
Revisiones regulares:
# Buscar agentes de lanzamiento inusuales
ls -la ~/Library/LaunchAgents
ls -la /Library/LaunchAgents
ls -la /Library/LaunchDaemons

# Verificar procesos en ejecución
ps aux | grep -v "^root\|^_"

# Verificar conexiones de red
lsof -i -n -P | grep ESTABLISHED
Herramientas de seguridad de terceros: Considera software de seguridad de renombre:
- Malwarebytes para Mac (Detección y eliminación).
- Little Snitch (Supervisión de red).
- BlockBlock (Supervisión de persistencia).
- KnockKnock (Escaneo de elementos de inicio).
Respuesta a Incidentes: Si estás infectado
Paso 1: Aislar
- Desconéctate de internet (apaga el Wi-Fi, desenchufa el Ethernet).
- No inicies sesión en ninguna cuenta.
- No introduzcas ninguna contraseña.
Paso 2: Evaluar
Determinar el alcance:
- ¿Qué aplicación/archivo causó la infección?
- ¿Cuándo ocurrió la infección?
- ¿Qué cuentas podrían estar comprometidas?
Paso 3: Documentar
Antes de eliminar nada:
- Haz capturas de pantalla de cualquier actividad sospechosa.
- Anota las rutas y nombres de los archivos.
- Registra la cronología de los eventos.
Paso 4: Eliminar
Opción A: Eliminación dirigida
- Arranca en Modo Seguro.
- Ejecuta Malwarebytes o similar.
- Elimina las amenazas identificadas.
- Borra los datos del navegador.
- Reinicia y supervisa.
Opción B: Reinstalación limpia (recomendada para infecciones graves)
- Haz una copia de seguridad de los datos esenciales en una unidad externa (solo archivos, no aplicaciones).
- Arranca en Modo de Recuperación.
- Borra el Macintosh HD.
- Reinstala macOS.
- Restaura los datos manualmente (no desde una copia de seguridad).
- Reinstala las aplicaciones desde fuentes oficiales.
Paso 5: Recuperar
Rotación de credenciales:
- Cambia todas las contraseñas (desde un dispositivo limpio).
- Activa 2FA en todos los sitios posibles.
- Revoca todos los tokens de API y regenera.
- Revisa y revoca las autorizaciones de OAuth.
Supervisión financiera:
- Verifica los monederos de criptomonedas.
- Revisa los extractos bancarios y de tarjetas de crédito.
- Considera la congelación de crédito si la información personal quedó expuesta.
Paso 6: Prevenir
- Implementa las estrategias de protección de esta guía.
- Mantén copias de seguridad regulares.
- Mantente informado sobre nuevas amenazas.
Consideraciones de Seguridad para Empresas
Para Administradores de TI
Recomendaciones de MDM:
- Aplica los ajustes de Gatekeeper a través de MDM.
- Despliega detección y respuesta de puntos finales (EDR).
- Implementa listas de aplicaciones permitidas donde sea factible.
- Supervisa aplicaciones no autorizadas.
Formación de usuarios:
- Concienciación sobre phishing.
- Prácticas de descarga seguras.
- Procedimientos de notificación de actividades sospechosas.
Planificación de respuesta a incidentes:
- Define procedimientos de escalada.
- Establece canales de comunicación.
- Mantén copias de seguridad fuera de línea de los datos críticos.
Herramientas Empresariales Recomendadas
| Categoría | Herramienta | Propósito |
|---|---|---|
| EDR | CrowdStrike, SentinelOne | Detección y respuesta ante amenazas |
| MDM | Jamf, Mosyle | Gestión de dispositivos |
| SIEM | Splunk, Elastic | Análisis de registros |
| Seguridad de Email | Proofpoint, Mimecast | Protección contra phishing |
Mantenerse Informado
Recursos de Seguridad Confiables
Actualizaciones de seguridad de Apple:
- Actualizaciones de seguridad de Apple
- Suscríbete a los correos electrónicos de anuncios de seguridad.
Noticias de seguridad:
- Objective-See - Investigación de seguridad centrada en Mac.
- BleepingComputer - Noticias generales de seguridad.
- The Hacker News - Noticias de seguridad.
Inteligencia de amenazas:
- VirusTotal - Análisis de archivos.
- AlienVault OTX - Indicadores de amenazas.
Comunidades de Seguridad
- Reddit: r/macsysadmin, r/cybersecurity
- Slack: MacAdmins Slack
- Twitter/X: Sigue a investigadores de seguridad.
Perspectiva Futura: Qué esperar
Amenazas Emergentes
Malware impulsado por IA: SimpleStealth es probablemente solo el comienzo. Se espera:
- Código generado por IA más sofisticado.
- Mejor evasión de las herramientas de seguridad.
- Generación de variantes más rápida.
Ataques a la cadena de suministro: El objetivo en los desarrolladores continuará:
- Más herramientas de desarrollo comprometidas.
- Ataques a extensiones de IDE más allá de VSCode.
- Gestores de paquetes comprometidos.
Exploits específicos de macOS:
- Mayor enfoque en las vulnerabilidades de Apple Silicon.
- Evasiones de TCC (Transparencia, Consentimiento y Control).
- Explotación de alternativas a las extensiones del kernel.
Respuesta de Apple
Mejoras esperadas:
- Escaneo de notarización mejorado.
- Actualizaciones de XProtect más rápidas.
- Mejoras de seguridad en segundo plano de macOS Tahoe 26.3.
- Heurística de Gatekeeper mejorada.
Conclusión: la seguridad es un proceso
Las amenazas cubiertas en esta guía (SimpleStealth, GlassWorm y malware notarizado) representan una nueva era de desafíos de seguridad para Mac. Los días de asumir que los Mac son intrínsecamente seguros han terminado.
Puntos Clave:
- No confíes solo en la notarización - El malware puede pasar los controles de Apple.
- Verifica todo - Incluso el software que parece legítimo merece ser examinado.
- Los desarrolladores son objetivos - Precaución adicional con las herramientas de desarrollo.
- La IA cambia el juego - Espera amenazas más sofisticadas y que evolucionan rápidamente.
- Establece defensas por capas - Ninguna protección única es suficiente.
Lista de Verificación de Protección:
- XProtect actualizado y actualizaciones automáticas activadas.
- Cifrado FileVault activado.
- Firewall activado.
- Gatekeeper configurado apropiadamente.
- Extensiones del navegador auditadas.
- Extensiones de herramientas de desarrollo verificadas.
- Estrategia de copia de seguridad regular en marcha.
- Plan de respuesta a incidentes listo.
- Supervisión de noticias de seguridad establecida.
Mantente vigilante, mantente actualizado y recuerda que la seguridad no es un destino sino un proceso continuo.
Para obtener más orientación sobre la seguridad de macOS, explora nuestra Guía completa de Seguridad y Privacidad y nuestro Análisis de la actualización de seguridad de macOS Tahoe 26.2.