Mac-Malware-Bedrohungen 2026: SimpleStealth, GlassWorm & Notarisierte Malware – Vollständiger Schutzleitfaden
Umfassender Leitfaden zu den neuesten Mac-Malware-Bedrohungen im Jahr 2026, einschließlich des KI-gestützten SimpleStealth, GlassWorm VSCode-Angriffen und von Apple notarisierten Schadprogrammen. Erfahren Sie, wie Sie diese hochentwickelten Bedrohungen erkennen, entfernen und Ihren Mac schützen.
Die Mac-Malware-Landschaft hat sich Anfang 2026 dramatisch verändert. Neue Bedrohungen wie SimpleStealth (die erste bestätigte KI-gestützte Mac-Malware), GlassWorm-Angriffe auf VSCode-Erweiterungen und ein alarmierender Anstieg von Apple-notarisierter Malware stellen den langjährigen Glauben in Frage, dass Macs von Natur aus sicher sind. Dieser umfassende Leitfaden deckt die neuesten Bedrohungen ab und bietet umsetzbare Schutzstrategien.
Die aktuelle Mac-Bedrohungslage
Warum Mac-Malware zunimmt
Das Wachstum von Mac-Malware lässt sich auf mehrere Faktoren zurückführen:
1. Wachstum des Marktanteils: Der Marktanteil von Mac ist erheblich gestiegen, was ihn zu einem attraktiveren Ziel für Angreifer macht. Mehr Nutzer bedeuten mehr potenzielle Opfer.
2. Akzeptanz von Kryptowährungen: Viele Mac-Nutzer besitzen Kryptowährungen, was Malware zum Diebstahl von Zugangsdaten hochprofitabel macht.
3. Targeting von Entwicklern: Die Dominanz des Mac in der Softwareentwicklung macht Entwickler zu hochwertigen Zielen. Der Diebstahl von Entwickler-Zugangsdaten kann zu Supply-Chain-Angriffen führen.
4. KI-gestützte Entwicklung: Malware-Autoren nutzen nun KI-Tools, um Code zu generieren, was die Barriere für die Erstellung hochentwickelter Bedrohungen senkt.
5. Umgehung der Notarisierung: Angreifer haben Wege gefunden, den Notarisierungsprozess von Apple zu bestehen, wodurch Malware legitim erscheint.
Bedrohungsstatistiken 2026
| Metrik | 2025 | 2026 (YTD) | Trend |
|---|---|---|---|
| Neue Mac-Malware-Familien | 48 | 12 (prognostiziert 52+) | Steigend |
| Info-Stealer-Varianten | 23 | 8 (prognostiziert 35+) | Steigend |
| Notarisierte Malware | 5 | 3 | Besorgniserregend |
| Zero-Day-Exploits | 9 | 2 | Ähnlich |
SimpleStealth: Die erste KI-gestützte Mac-Malware
Entdeckung
Am 9. Januar 2026 identifizierte das Sicherheitsunternehmen Mosyle SimpleStealth als eine der ersten bestätigten Mac-Malware-Proben, die KI-generierten Code enthalten. Dies markiert eine bedeutende Entwicklung in der Malware-Entwicklungslandschaft.
Wie es funktioniert
Verbreitungsmethode: SimpleStealth wird über eine gefälschte Website verbreitet, die sich als Grok AI ausgibt, den KI-Chatbot von Elon Musk. Nutzer, die nach Grok suchen, laden herunter, was sie für die legitime Anwendung halten.
Technische Merkmale:
- Enthält Codemuster, die konsistent mit KI-Generierung sind
- Verwendet fortschrittliche Obfuskationstechniken
- Zielt auf Browser-Zugangsdaten und Cookies ab
- Versucht, auf Kryptowährungs-Wallets zuzugreifen
- Umgeht die Erkennung herkömmlicher Antiviren-Programme
KI-generierte Elemente: Sicherheitsforscher identifizierten mehrere Indikatoren für eine KI-Beteiligung:
- Konsistenter Codestil, der bei von Menschen geschriebener Malware ungewöhnlich ist
- Hochentwickelte, aber formelhafte Obfuskation
- Kommentare und Struktur, die auf KI-Unterstützung hindeuten
- Schnelle Iteration zwischen Varianten
Erkennungsstatus
Bei der Entdeckung wurde SimpleStealth von keinem der großen Antiviren-Engines erkannt. Dies unterstreicht die Herausforderung, die KI-gestützte Malware für die traditionelle signaturbasierte Erkennung darstellt.
Schutz gegen SimpleStealth
Sofortige Maßnahmen:
- Laden Sie Grok nur von offiziellen Quellen herunter (grok.x.ai)
- Überprüfen Sie Anwendungssignaturen vor der Installation
- Verwenden Sie ein seriöses Antiviren-Programm mit Verhaltenserkennung
- Überwachen Sie den Zugriff auf Browser-Zugangsdaten
Anwendungsquelle verifizieren:
# Codesignatur prüfen
codesign -dv --verbose=4 /Applications/[AppName].app

# Notarisierung verifizieren
spctl -a -v /Applications/[AppName].app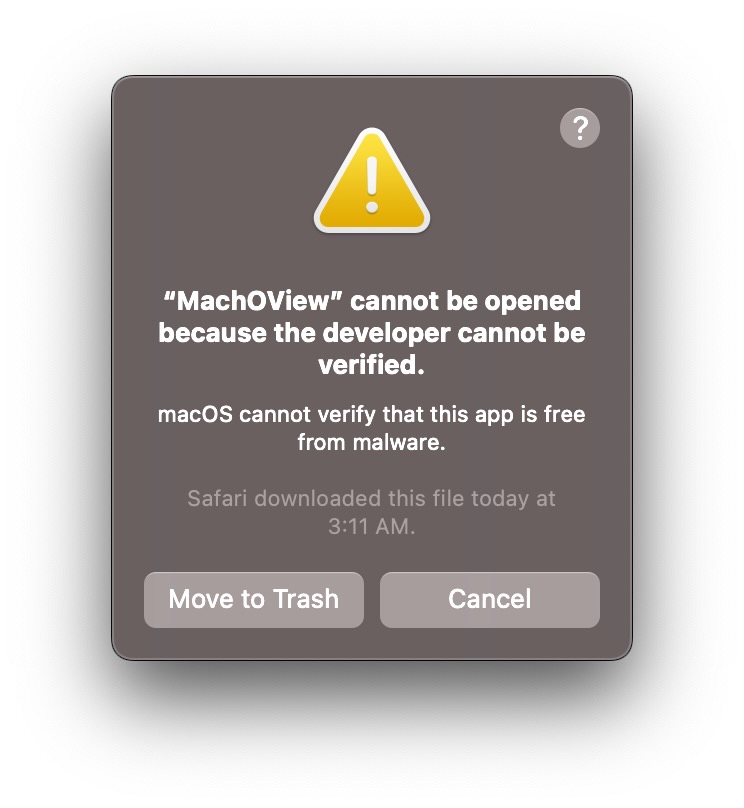
GlassWorm: VSCode-Erweiterungs-Angriffskampagne
Übersicht
GlassWorm ist eine hochentwickelte Malware-Kampagne, die macOS-Entwickler über bösartige VSCode- und OpenVSX-Erweiterungen ins Visier nimmt. Die im Spätjahr 2025 erstmals entdeckte Welle 4 dieser Kampagne ist im Januar 2026 aktuell aktiv.
Angriffsvektor
Kompromittierte Erweiterungen: Drei bösartige Erweiterungen wurden mit insgesamt über 50.000 Downloads identifiziert:
- Eine Erweiterung, die sich als „Prettier Pro“ ausgibt
- Erweiterungen, die „Produktivitätssteigerungen“ anbieten
- Themes mit versteckten bösartigen Payloads
Fähigkeiten
Diebstahl von Zugangsdaten:
- Stiehlt macOS Keychain-Passwörter
- Extrahiert Browser-Cookies und gespeicherte Passwörter
- Erfasst SSH-Keys und Zertifikate
- Greift auf gespeicherte API-Token zu
Targeting von Kryptowährungen:
- Erkennt Hardware-Wallet-Anwendungen (Ledger Live, Trezor Suite)
- Ersetzt legitime Krypto-Apps durch trojanisierte Versionen
- Zielt auf über 50 browserbasierte Krypto-Erweiterungen ab
- Überwacht die Zwischenablage auf Wallet-Adressen
Supply-Chain-Risiko:
- Kompromittiert Entwickler-Rechner
- Könnte potenziell bösartigen Code in entwickelte Software injizieren
- Zugriff auf Codesignatur-Zertifikate
Betroffene Erweiterungen
Indicators of Compromise (IOCs):
| Name der Erweiterung | Herausgeber | Downloads | Status |
|---|---|---|---|
| Prettier Pro+ | [Redigiert] | 28.000+ | Entfernt |
| Theme Enhancer | [Redigiert] | 15.000+ | Entfernt |
| Code Helper AI | [Redigiert] | 9.000+ | Entfernt |
Hinweis: Erweiterungsnamen ändern sich häufig. Überprüfen Sie vor der Installation immer die Herausgeber und Bewertungen.
Erkennung und Entfernung
Installierte Erweiterungen prüfen:
# VSCode-Erweiterungen auflisten
code --list-extensions

# Auf verdächtige Erweiterungen prüfen
ls -la ~/.vscode/extensions/
Manuelle Inspektion:
- Öffnen Sie VSCode
- Gehen Sie zu den Erweiterungen (Cmd + Umschalt + X)
- Überprüfen Sie installierte Erweiterungen
- Entfernen Sie alle, die Sie nicht erkennen
- Vergleichen Sie verbleibende Erweiterungen mit offiziellen Quellen
Systemweite Prüfung:
# Auf unbefugte Änderungen an Krypto-Apps prüfen
ls -la /Applications/ | grep -i ledger
ls -la /Applications/ | grep -i trezor

# App-Signaturen verifizieren
codesign -dv --verbose=4 /Applications/[CryptoApp].app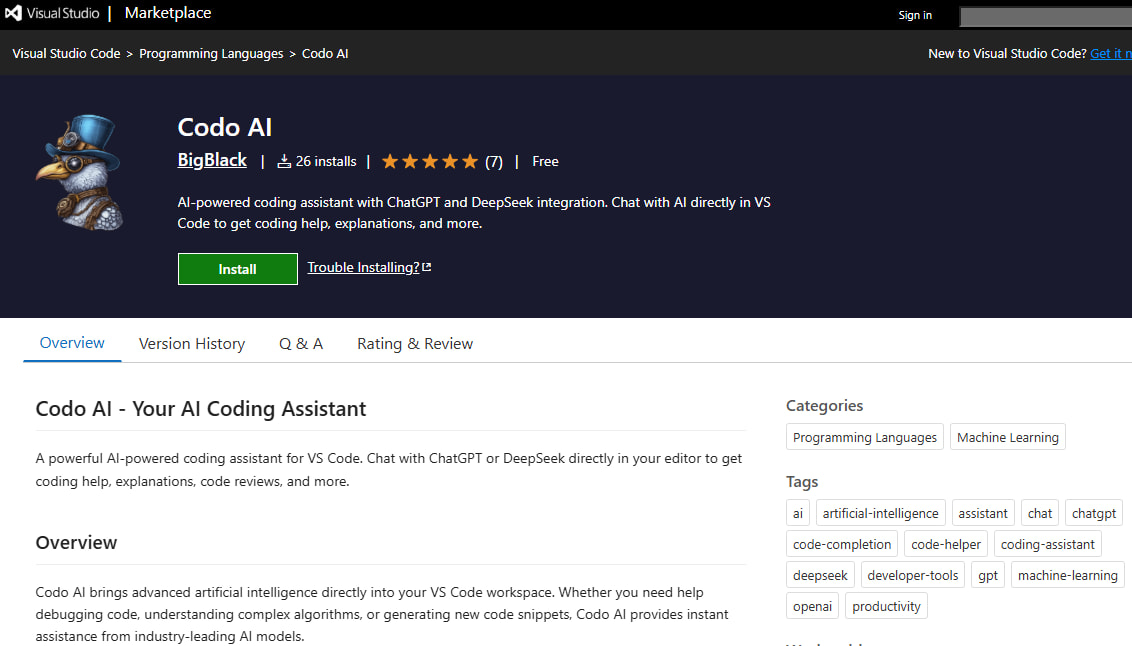
Abhilfemaßnahmen
Wenn Sie eine verdächtige Erweiterung installiert haben:
-
Entfernen Sie die Erweiterung sofort
-
Rotieren Sie alle Zugangsdaten:
- Ändern Sie alle Passwörter (beginnen Sie mit Finanzkonten)
- Generieren Sie SSH-Keys neu
- Widerrufen und generieren Sie API-Token neu
- Aktualisieren Sie 2FA-Seeds, wo möglich
-
Krypto-Wallets prüfen:
- Verifizieren Sie, dass Wallet-Anwendungen legitim sind
- Verschieben Sie Gelder auf ein neues Wallet, das auf einem sauberen Gerät erstellt wurde
- Überwachen Sie Konten auf unbefugte Transaktionen
-
Systemneuinstallation in Erwägung ziehen:
- Für hochwertige Ziele wird eine saubere Neuinstallation empfohlen
- Stellen Sie nur verifizierte Daten aus Backups wieder her
Apple-notarisierte Malware: Das wachsende Problem
Was ist Notarisierung?
Apples Notarisierungsprozess soll sicherstellen, dass Software:
- Von einem bekannten Entwickler stammt
- Auf bösartige Inhalte gescannt wurde
- Nicht manipuliert wurde
Wenn Software notarisiert ist, erlaubt Gatekeeper die Ausführung ohne Warnungen.
Das Problem
Ende 2025 und Anfang 2026 haben mehrere Malware-Proben Apples Notarisierungsprozess bestanden:
MacSync Stealer:
- Verbreitet mit gültiger Developer ID
- Bestand Apples automatisierte Scans
- Erschien Nutzern und Gatekeeper legitim
- Erst nach erheblicher Verbreitung entdeckt
Auswirkungen:
- Nutzer können sich nicht allein auf Gatekeeper verlassen
- Die Einstellung „App Store und verifizierte Entwickler“ reicht nicht aus
- Zusätzliche Sicherheitsmaßnahmen sind unerlässlich
Wie Malware die Notarisierung besteht
Verwendete Techniken:
- Saubere Einreichung, bösartiges Update: Die erste Einreichung ist sauber; bösartiger Code wird per Update hinzugefügt
- Zeitverzögerte Aktivierung: Bösartiges Verhalten aktiviert sich erst nach den Notarisierungsprüfungen
- Serverseitige Payload: Eine harmlose App lädt nach der Installation eine bösartige Payload herunter
- Obfuskation: Code ist so stark obfuskiert, dass er automatisierte Scans besteht
Schutzstrategien
Vertrauen Sie nicht allein auf die Notarisierung:
Systemeinstellungen > Datenschutz & Sicherheit:
- Verwenden Sie nur „App Store“ für maximalen Schutz
- Oder verifizieren Sie Anwendungen manuell, selbst wenn sie notarisiert sind
Zusätzliche Verifizierung:
# Entwicklerzertifikat prüfen
codesign -dv --verbose=4 /Applications/VerdaechtigeApp.app 2>&1 | grep "Developer ID"

# Gegen bekannte gute Version vergleichen
shasum -a 256 /Applications/VerdaechtigeApp.app/Contents/MacOS/[binary]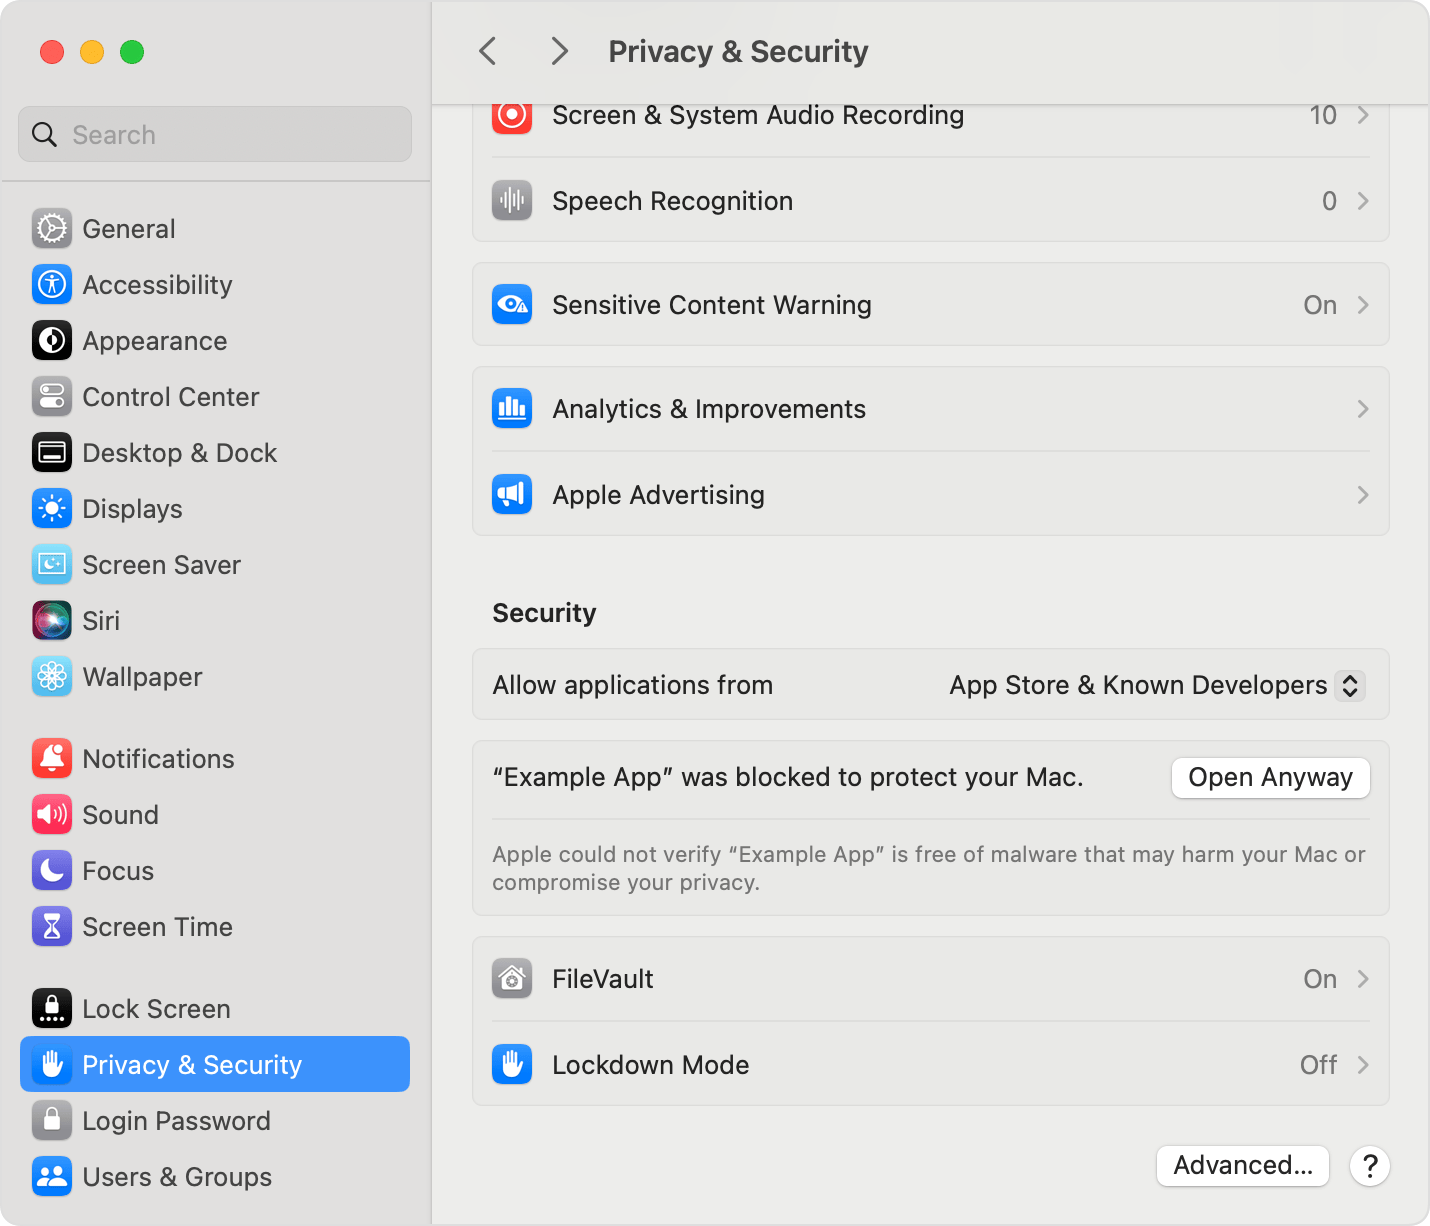
XProtect und macOS integrierter Schutz
Aktueller XProtect-Status
Aktuelle Version: 5325 (Dezember 2025)
Kürzlich hinzugefügte Signaturen:
- MACOS.SOMA.DEENA
- MACOS.SOMA.DEPEA
- MACOS.SOMA.DETRA
- MACOS.SOMA.DELEA (Soma/Amos-Familie)
- MACOS.ODYSSEY.DEENA (Odyssey-Familie)
Verifizieren, dass XProtect aktualisiert ist
- Öffnen Sie Systemeinstellungen > Allgemein > Softwareupdate
- Klicken Sie auf die Info-Taste (i) neben Automatische Updates
- Stellen Sie sicher, dass „Sicherheitsantworten und Systemdateien installieren“ aktiviert ist
Terminal-Prüfung:
# XProtect-Version prüfen
system_profiler SPInstallHistoryDataType | grep -A 5 "XProtect"

# Oder direkt prüfen
cat /Library/Apple/System/Library/CoreServices/XProtect.bundle/Contents/Info.plist | grep -A 1 "CFBundleShortVersionString"
Einschränkungen von XProtect
Obwohl XProtect wesentlichen Schutz bietet, hat es Einschränkungen:
- Signaturbasiert: Erkennt nur bekannte Malware
- Update-Verzögerung: Neue Malware kann sich verbreiten, bevor Signaturen hinzugefügt werden
- Keine Verhaltensanalyse: Kann keine Zero-Day-Bedrohungen erkennen
- Begrenzter Umfang: Konzentriert auf bekannte Bedrohungsfamilien
XProtect Remediator
macOS enthält den XProtect Remediator, der regelmäßig ausgeführt wird, um bekannte Malware zu scannen und zu entfernen:
Remediator-Status prüfen:
# Remediator-Module auflisten
ls /Library/Apple/System/Library/CoreServices/XProtect.app/Contents/MacOS/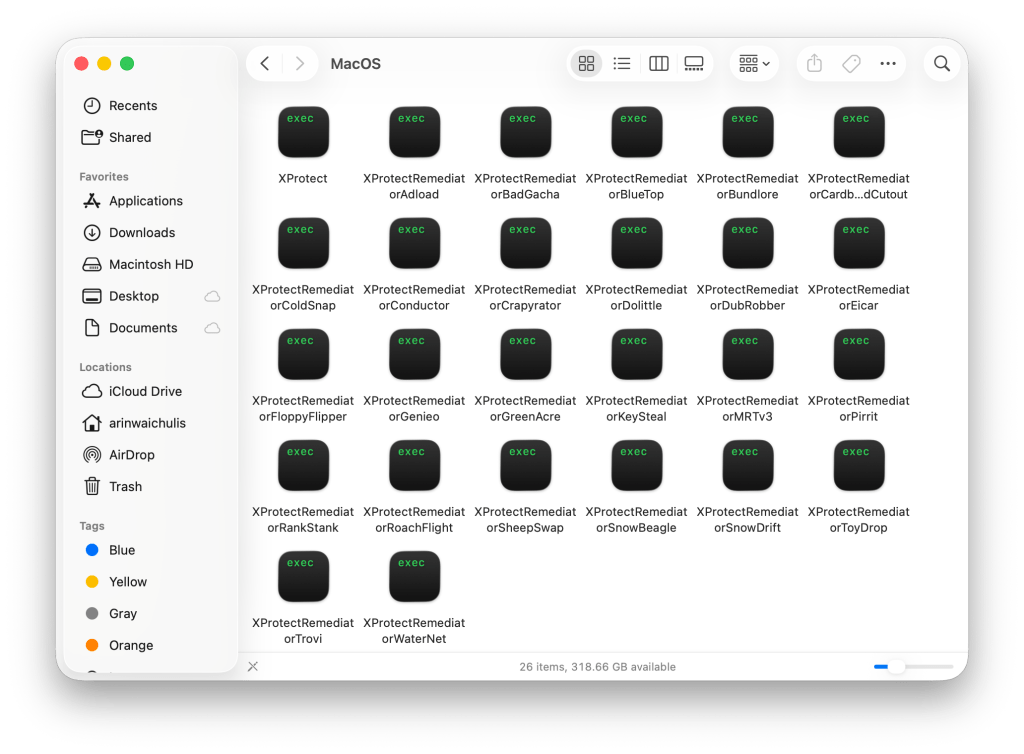
Umfassende Schutzstrategie
Ebene 1: Systemhärtung
FileVault aktivieren:
Systemeinstellungen > Datenschutz & Sicherheit > FileVault > EinschaltenFileVault verschlüsselt Ihre gesamte Festplatte und schützt Daten, falls Ihr Mac gestohlen wird.
Firewall aktivieren:
Systemeinstellungen > Netzwerk > Firewall > EinschaltenGatekeeper-Einstellungen:
Systemeinstellungen > Datenschutz & Sicherheit > Sicherheit:
- „App Store“ für maximale Sicherheit
- „App Store und verifizierte Entwickler“ für Ausgewogenheit
Ebene 2: Browsersicherheit
Safari-Einstellungen:
Safari > Einstellungen > Datenschutz:
- „Websiteübergreifendes Tracking verhindern“ aktivieren
- „IP-Adresse vor Trackern verbergen“ aktivieren
- „Alle Cookies blockieren“ (strikt) oder „Nur von besuchten Websites erlauben“
Erweiterungs-Hygiene:
- Entfernen Sie ungenutzte Erweiterungen
- Installieren Sie nur aus offiziellen Stores
- Überprüfen Sie Erweiterungsberechtigungen
- Überprüfen Sie Erweiterungen vierteljährlich
Ebene 3: Anwendungssicherheit
Download-Verifizierung:
- Laden Sie nur von offiziellen Quellen herunter
- Verifizieren Sie Prüfsummen, sofern vorhanden
- Überprüfen Sie Codesignaturen vor der Installation
- Seien Sie misstrauisch gegenüber „gecrackten“ oder „kostenlosen“ Versionen von kostenpflichtiger Software
Anwendungsberechtigungen:
Systemeinstellungen > Datenschutz & Sicherheit:
- Festplattenvollzugriff überprüfen
- Bedienungshilfen-Berechtigungen überprüfen
- Ungenutzte Anwendungsberechtigungen entfernen
Ebene 4: Netzwerksicherheit
DNS-Sicherheit: Erwägen Sie die Nutzung eines sicheren DNS-Anbieters:
- Cloudflare: 1.1.1.1
- Quad9: 9.9.9.9
- NextDNS: Benutzerdefiniertes Blockieren
VPN-Nutzung: Verwenden Sie in ungesicherten Netzwerken ein seriöses VPN.
Ebene 5: Überwachung und Erkennung
Regelmäßige Prüfungen:
# Auf ungewöhnliche Launch Agents prüfen
ls -la ~/Library/LaunchAgents
ls -la /Library/LaunchAgents
ls -la /Library/LaunchDaemons

# Laufende Prozesse prüfen
ps aux | grep -v "^root\|^_"

# Netzwerkverbindungen prüfen
lsof -i -n -P | grep ESTABLISHED
Sicherheitstools von Drittanbietern: Erwägen Sie seriöse Sicherheitssoftware:
- Malwarebytes for Mac (Erkennung und Entfernung)
- Little Snitch (Netzwerküberwachung)
- BlockBlock (Überwachung von Persistenz)
- KnockKnock (Scan von Autostart-Einträgen)
Incident Response: Im Falle einer Infektion
Schritt 1: Isolieren
- Trennen Sie die Internetverbindung (WLAN aus, Ethernet-Kabel ziehen)
- Loggen Sie sich in keine Konten ein
- Geben Sie keine Passwörter ein
Schritt 2: Bewerten
Umfang bestimmen:
- Welche Anwendung/Datei hat die Infektion verursacht?
- Wann trat die Infektion auf?
- Welche Konten könnten kompromittiert sein?
Schritt 3: Dokumentieren
Bevor Sie etwas entfernen:
- Machen Sie Screenshots von verdächtigen Aktivitäten
- Notieren Sie Dateipfade und Namen
- Protokollieren Sie den Zeitablauf der Ereignisse
Schritt 4: Entfernen
Option A: Gezielte Entfernung
- Im gesicherten Modus starten
- Malwarebytes oder Ähnliches ausführen
- Identifizierte Bedrohungen entfernen
- Browserdaten löschen
- Neustarten und überwachen
Option B: Neuinstallation (Empfohlen bei schweren Infektionen)
- Sichern Sie wichtige Daten auf einem externen Laufwerk (nur Dateien, keine Anwendungen)
- In den Wiederherstellungsmodus starten
- Macintosh HD löschen
- macOS neu installieren
- Daten manuell wiederherstellen (nicht aus einem Backup)
- Anwendungen aus offiziellen Quellen neu installieren
Schritt 5: Wiederherstellen
Rotation von Zugangsdaten:
- Alle Passwörter ändern (von einem sauberen Gerät aus)
- Überall dort 2FA aktivieren, wo es möglich ist
- Alle API-Token widerrufen und neu generieren
- OAuth-Autorisierungen überprüfen und widerrufen
Finanzüberwachung:
- Kryptowährungs-Wallets prüfen
- Bank- und Kreditkartenabrechnungen überprüfen
- Bei Preisgabe persönlicher Daten eine Kreditauskunftssperre in Erwägung ziehen
Schritt 6: Vorbeugen
- Implementieren Sie Schutzstrategien aus diesem Leitfaden
- Führen Sie regelmäßige Backups durch
- Bleiben Sie über neue Bedrohungen informiert
Sicherheitserwägungen für Unternehmen
Für IT-Administratoren
MDM-Empfehlungen:
- Gatekeeper-Einstellungen via MDM erzwingen
- Endpoint Detection and Response (EDR) bereitstellen
- Anwendungs-Allowlisting implementieren, wo machbar
- Auf unbefugte Anwendungen überwachen
Nutzer-Training:
- Sensibilisierung für Phishing
- Praktiken für sichere Downloads
- Meldeverfahren für verdächtige Aktivitäten
Incident Response Planung:
- Eskalationsverfahren definieren
- Kommunikationskanäle etablieren
- Offline-Backup kritischer Daten pflegen
Empfohlene Unternehmenstools
| Kategorie | Tool | Zweck |
|---|---|---|
| EDR | CrowdStrike, SentinelOne | Bedrohungserkennung und -reaktion |
| MDM | Jamf, Mosyle | Geräteverwaltung |
| SIEM | Splunk, Elastic | Log-Analyse |
| E-Mail-Sicherheit | Proofpoint, Mimecast | Phishing-Schutz |
Informiert bleiben
Zuverlässige Sicherheitsressourcen
Apple Sicherheitsupdates:
- Apple Sicherheitsupdates
- E-Mail-Benachrichtigungen für Sicherheitsankündigungen abonnieren
Sicherheitsnews:
- Objective-See – Mac-fokussierte Sicherheitsforschung
- BleepingComputer – Allgemeine Sicherheitsnews
- The Hacker News – Sicherheitsnews
Threat Intelligence:
- VirusTotal – Dateianalyse
- AlienVault OTX – Bedrohungsindikatoren
Sicherheits-Communities
- Reddit: r/macsysadmin, r/cybersecurity
- Slack: MacAdmins Slack
- Twitter/X: Sicherheitsforschern folgen
Zukunftsausblick: Was zu erwarten ist
Aufkommende Bedrohungen
KI-gestützte Malware: SimpleStealth ist wahrscheinlich nur der Anfang. Erwarten Sie:
- Hochentwickelteren KI-generierten Code
- Bessere Umgehung von Sicherheitstools
- Schnellere Generierung von Varianten
Supply-Chain-Angriffe: Entwickler-Targeting wird fortgesetzt:
- Mehr kompromittierte Entwicklungstools
- Angriffe auf IDE-Erweiterungen jenseits von VSCode
- Kompromittierte Paketmanager
macOS-spezifische Exploits:
- Verstärkter Fokus auf Schwachstellen in Apple Silicon
- Umgehung von TCC (Transparency, Consent, and Control)
- Ausnutzung von Alternativen zu Kernelerweiterungen
Apples Reaktion
Erwartete Verbesserungen:
- Erweitertes Notarisierungs-Scanning
- Schnellere XProtect-Updates
- macOS Tahoe 26.3 Hintergrund-Sicherheitsverbesserungen
- Verbesserte Gatekeeper-Heuristik
Fazit: Sicherheit ist ein Prozess
Die in diesem Leitfaden behandelten Bedrohungen – SimpleStealth, GlassWorm und notarisierte Malware – stehen für eine neue Ära der Sicherheitsherausforderungen für den Mac. Die Zeiten, in denen man davon ausgehen konnte, dass Macs von Natur aus sicher sind, sind vorbei.
Wichtige Erkenntnisse:
- Vertrauen Sie nicht allein auf die Notarisierung – Malware kann Apples Prüfungen bestehen
- Verifizieren Sie alles – Selbst legitim erscheinende Software verdient eine genauere Prüfung
- Entwickler sind Ziele – Besondere Vorsicht bei Entwicklungstools
- KI verändert das Spiel – Erwarten Sie hochentwickelte, sich schnell entwickelnde Bedrohungen
- Schichten Sie Ihre Verteidigung – Ein einzelner Schutz reicht nicht aus
Schutz-Checkliste:
- XProtect aktualisiert und automatische Updates aktiviert
- FileVault-Verschlüsselung aktiviert
- Firewall aktiviert
- Gatekeeper angemessen eingestellt
- Browser-Erweiterungen auditiert
- Erweiterungen von Entwicklungstools verifiziert
- Regelmäßige Backup-Strategie vorhanden
- Incident Response Plan bereit
- Überwachung von Sicherheitsnews etabliert
Bleiben Sie wachsam, halten Sie Ihr System aktuell und denken Sie daran, dass Sicherheit kein Ziel, sondern ein fortlaufender Prozess ist.
Weitere Anleitungen zur Mac-Sicherheit finden Sie in unserem Vollständigen Leitfaden zu Sicherheit & Datenschutz und unserer Analyse des Sicherheitsupdates für macOS Tahoe 26.2.