2026 年 Mac 恶意软件威胁:SimpleStealth、GlassWorm 与公证软件 - 完整防护指南
全面了解 2026 年最新的 Mac 恶意软件威胁,包括 AI 辅助的 SimpleStealth、GlassWorm VSCode 插件攻击以及 Apple 公证的恶意软件。学习如何检测、清除并保护您的 Mac 免受这些复杂威胁。
2026 年初,Mac 恶意软件格局发生了剧烈变化。SimpleStealth(首个确认的 AI 辅助 Mac 恶意软件)、GlassWorm 的 VSCode 扩展攻击,以及 Apple 公证恶意软件的惊人增长,正在挑战“Mac 天生安全”的长期观念。本指南全面涵盖了最新威胁,并提供了可行的防护策略。
当前 Mac 威胁格局
为什么 Mac 恶意软件正在增加
Mac 恶意软件的增长可归因于以下几个因素:
1. 市场份额增长: Mac 市场份额显著增加,使其成为对攻击者更具吸引力的目标。更多用户意味着更多潜在受害者。
2. 加密货币的普及: 许多 Mac 用户持有加密货币,这使得凭据窃取恶意软件具有极高的获利空间。
3. 针对开发者: Mac 在软件开发领域的主导地位使开发者成为高价值目标。窃取开发者凭据可能导致供应链攻击。
4. AI 辅助开发: 恶意软件作者现在使用 AI 工具生成代码,降低了创建复杂威胁的门槛。
5. 绕过公证: 攻击者已经找到了通过 Apple 公证流程的方法,使恶意软件看起来是合法的。
2026 年威胁统计
| 指标 | 2025 年 | 2026 年(至今) | 趋势 |
|---|---|---|---|
| 新 Mac 恶意软件家族 | 48 | 12 (预计 52+) | 上升 |
| 信息窃取程序变体 | 23 | 8 (预计 35+) | 上升 |
| 已公证的恶意软件 | 5 | 3 | 令人担忧 |
| 零日漏洞利用 | 9 | 2 | 持平 |
SimpleStealth:首个 AI 辅助的 Mac 恶意软件
发现过程
2026 年 1 月 9 日,安全公司 Mosyle 确认 SimpleStealth 是首批包含 AI 生成代码的 Mac 恶意软件样本之一。这标志着恶意软件开发格局的一个重大进化。
工作原理
分发方式: SimpleStealth 通过一个伪造网站分发,该网站冒充 Elon Musk 的 AI 聊天机器人 Grok AI。寻找 Grok 的用户下载了他们认为是合法的应用程序。
技术特征:
- 包含与 AI 生成一致的代码模式
- 采用高级混淆技术
- 针对浏览器凭据和 Cookie
- 尝试访问加密货币钱包
- 逃避传统的杀毒软件检测
AI 生成元素: 安全研究人员确定了 AI 参与的几个指标:
- 具有在人类编写的恶意软件中不常见的代码风格一致性
- 复杂但公式化的混淆
- 暗示 AI 辅助的注释和结构
- 变体之间的快速迭代
检测状态
在发现时,SimpleStealth 未被任何主流杀毒引擎检测到。这突显了 AI 辅助恶意软件对传统基于特征检测的挑战。
如何防御 SimpleStealth
立即行动:
- 仅从官方渠道 (grok.x.ai) 下载 Grok
- 安装前验证应用程序签名
- 使用具有行为检测功能的知名杀毒软件
- 监控浏览器凭据访问
验证应用程序来源:
# 检查代码签名
codesign -dv --verbose=4 /Applications/[AppName].app

# 验证公证情况
spctl -a -v /Applications/[AppName].app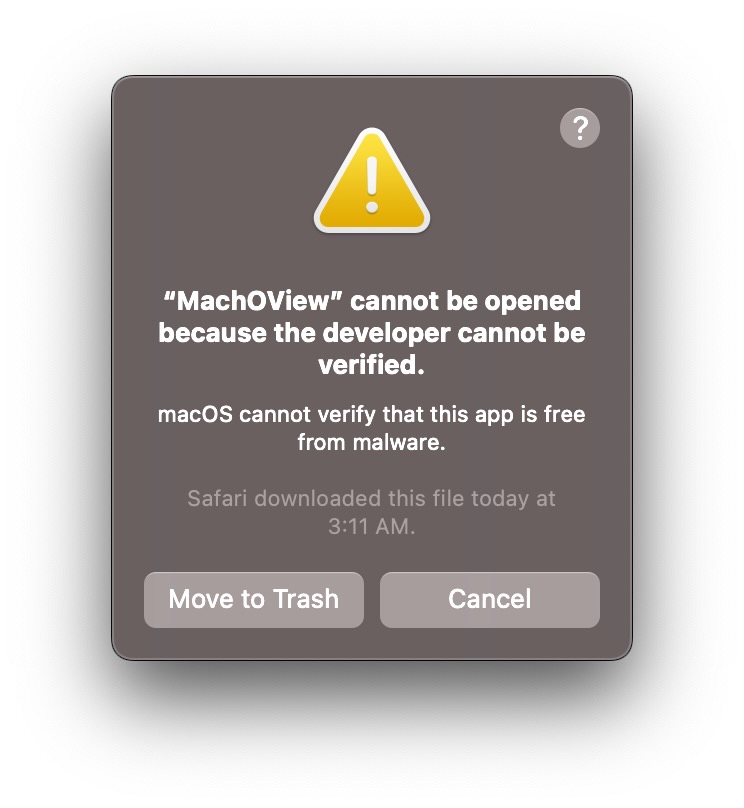
GlassWorm:VSCode 扩展攻击行动
概述
GlassWorm 是一个复杂的恶意软件行动,通过恶意的 VSCode 和 OpenVSX 扩展针对 macOS 开发者。该行动最初于 2025 年底被检测到,其第四波攻击目前在 2026 年 1 月非常活跃。
攻击向量
受感染的扩展: 已发现三个恶意扩展,总下载量超过 50,000 次:
- 一个伪装成 "Prettier Pro" 的扩展
- 提供“生产力增强”的扩展
- 带有隐藏恶意负载的主题
核心能力
凭据窃取:
- 窃取 macOS Keychain 密码
- 提取浏览器 Cookie 和保存的密码
- 捕获 SSH 密钥和证书
- 访问存储的 API 令牌
针对加密货币:
- 检测硬件钱包应用程序(Ledger Live, Trezor Suite)
- 用木马版本替换合法的加密应用
- 针对 50 多个基于浏览器的加密扩展
- 监控剪贴板中的钱包地址
供应链风险:
- 感染开发者机器
- 可能在开发的软件中注入恶意代码
- 访问代码签名证书
受影响的扩展
感染指标 (IOCs):
| 扩展名称 | 发布者 | 下载量 | 状态 |
|---|---|---|---|
| Prettier Pro+ | [已屏蔽] | 28,000+ | 已移除 |
| Theme Enhancer | [已屏蔽] | 15,000+ | 已移除 |
| Code Helper AI | [已屏蔽] | 9,000+ | 已移除 |
注意: 扩展名称经常更改。安装前务必验证发布者和评价。
检测与移除
检查已安装的扩展:
# 列出 VSCode 扩展
code --list-extensions

# 检查可疑扩展
ls -la ~/.vscode/extensions/
手动检查:
- 打开 VSCode
- 进入扩展界面 (Cmd + Shift + X)
- 查看已安装的扩展
- 移除任何你不认识的扩展
- 对照官方来源验证剩余扩展
系统级检查:
# 检查加密应用是否有未经授权的更改
ls -la /Applications/ | grep -i ledger
ls -la /Applications/ | grep -i trezor

# 验证应用签名
codesign -dv --verbose=4 /Applications/[CryptoApp].app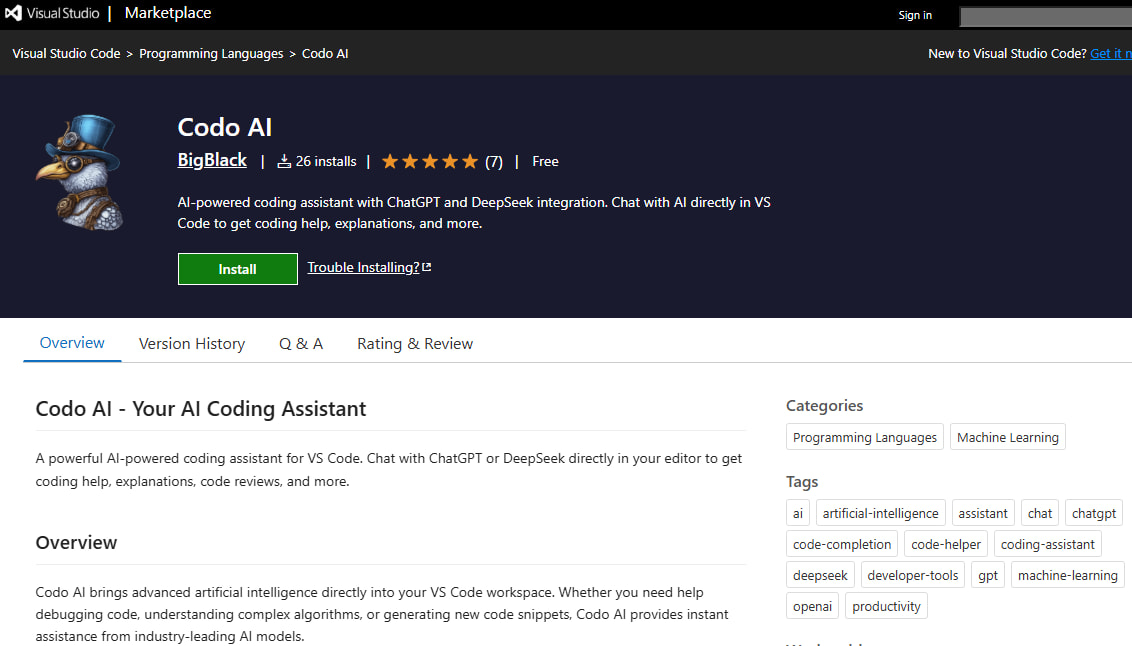
补救步骤
如果你安装了可疑扩展:
-
立即移除该扩展
-
轮换所有凭据:
- 更改所有密码(从金融账户开始)
- 重新生成 SSH 密钥
- 撤销并重新生成 API 令牌
- 尽可能更新 2FA 种子
-
检查加密钱包:
- 验证钱包应用是否合法
- 将资金转移到在干净设备上创建的新钱包
- 监控账户是否有未经授权的交易
-
考虑重装系统:
- 对于高价值目标,建议进行全新安装
- 仅从备份中恢复经过验证的数据
Apple 公证恶意软件:日益严重的问题
什么是公证?
Apple 的公证流程旨在验证软件:
- 来自已知开发者
- 已扫描是否存在恶意内容
- 未被篡改
当软件通过公证后,Gatekeeper 将允许其运行而不会弹出警告。
问题所在
在 2025 年底和 2026 年初,多个恶意软件样本已通过 Apple 的公证流程:
MacSync Stealer:
- 使用有效的 Developer ID 分发
- 通过了 Apple 的自动扫描
- 对用户和 Gatekeeper 显得合法
- 仅在大量分发后才被检测到
影响:
- 用户不能仅仅依赖 Gatekeeper
- “App Store 和被认可的开发者”设置已不足够
- 额外的安全措施至关重要
恶意软件如何通过公证
使用的技术:
- 干净提交,恶意更新: 初始提交是干净的;恶意代码通过更新添加
- 延时激活: 恶意行为在公证检查后才激活
- 服务器端负载: 良性应用在安装后下载恶意负载
- 混淆: 代码被高度混淆以通过自动扫描
防护策略
不要仅仅信任公证:
系统设置 > 隐私与安全性:
- 仅使用“App Store”以获得最大程度的保护
- 或者即使在已公证的情况下也要手动验证应用程序
额外验证:
# 检查开发者证书
codesign -dv --verbose=4 /Applications/SuspiciousApp.app 2>&1 | grep "Developer ID"

# 与已知良好的版本进行比对
shasum -a 256 /Applications/SuspiciousApp.app/Contents/MacOS/[binary]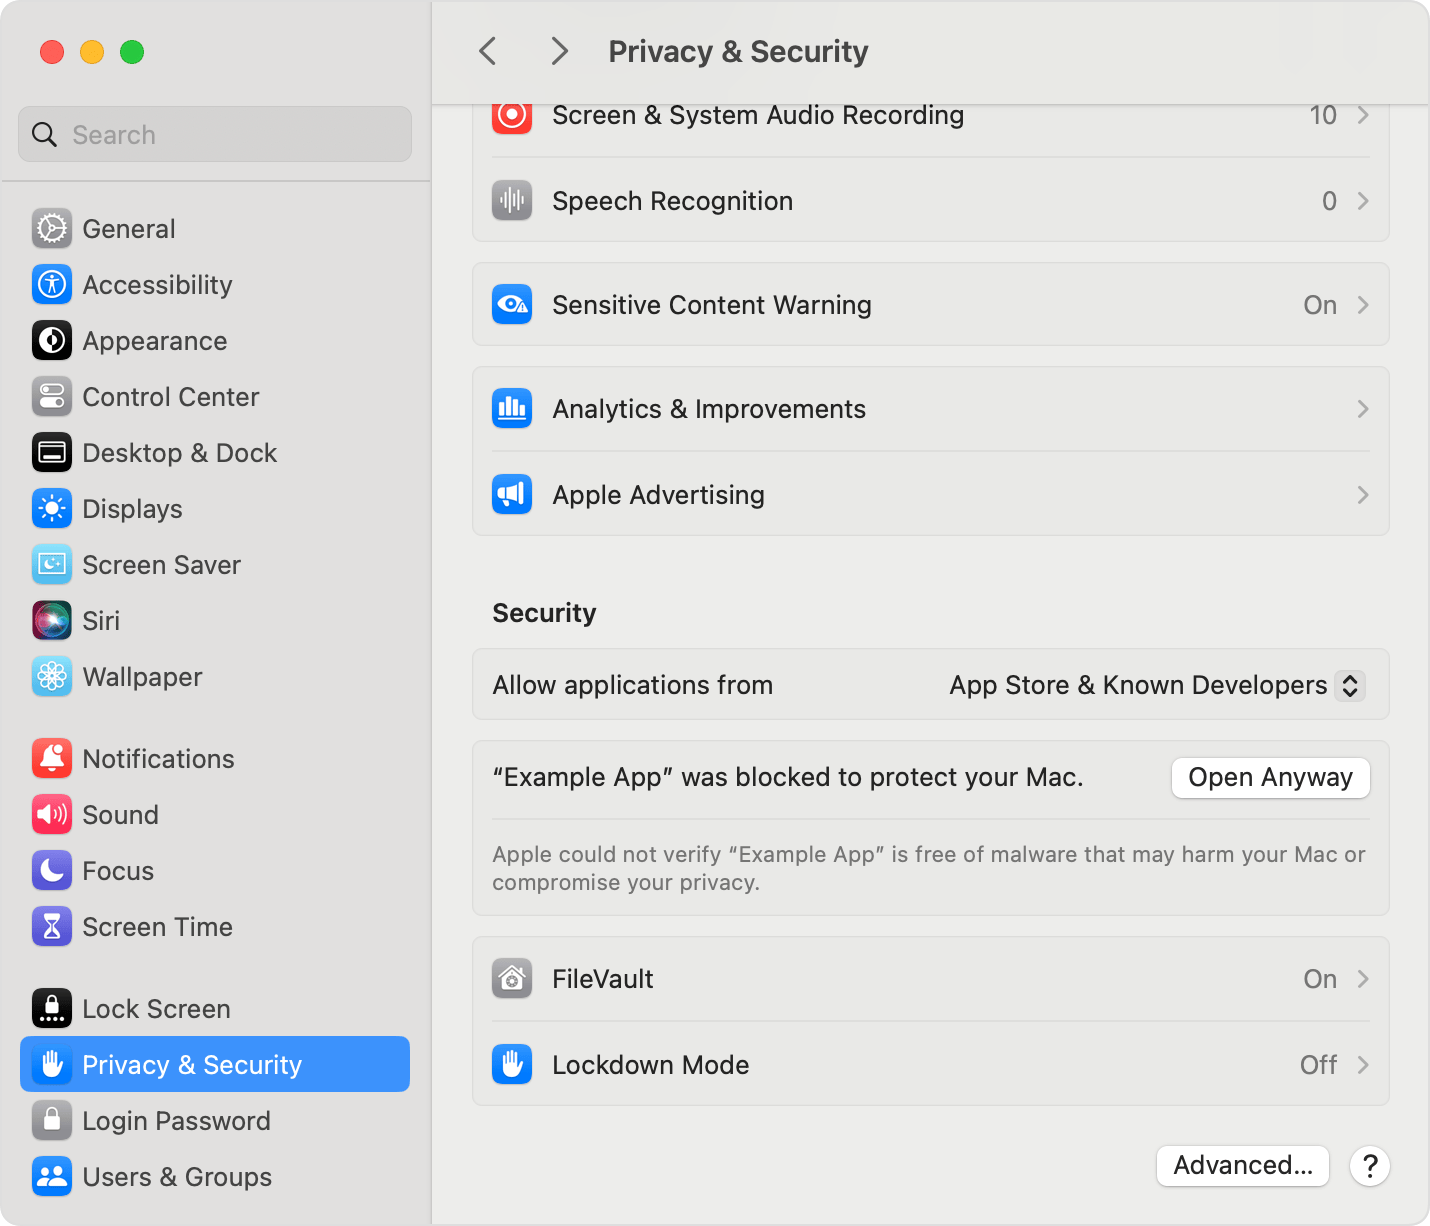
XProtect 和 macOS 内置防护
XProtect 当前状态
最新版本: 5325 (2025 年 12 月)
最近添加的特征:
- MACOS.SOMA.DEENA
- MACOS.SOMA.DEPEA
- MACOS.SOMA.DETRA
- MACOS.SOMA.DELEA (Soma/Amos 家族)
- MACOS.ODYSSEY.DEENA (Odyssey 家族)
验证 XProtect 已更新
- 打开 系统设置 > 通用 > 软件更新
- 点击自动更新旁边的 信息按钮 (i)
- 确保已启用 “安装安全响应和系统文件”
终端检查:
# 检查 XProtect 版本
system_profiler SPInstallHistoryDataType | grep -A 5 "XProtect"

# 或直接检查
cat /Library/Apple/System/Library/CoreServices/XProtect.bundle/Contents/Info.plist | grep -A 1 "CFBundleShortVersionString"
XProtect 的局限性
虽然 XProtect 提供了基础防护,但它也有局限性:
- 基于特征: 仅检测已知恶意软件
- 更新滞后: 在添加特征之前,新恶意软件可能已经传播
- 无行为分析: 无法检测零日威胁
- 范围有限: 专注于已知的威胁家族
XProtect Remediator
macOS 包含 XProtect Remediator,它定期运行以扫描并移除已知恶意软件:
检查 Remediator 状态:
# 列出 remediator 模块
ls /Library/Apple/System/Library/CoreServices/XProtect.app/Contents/MacOS/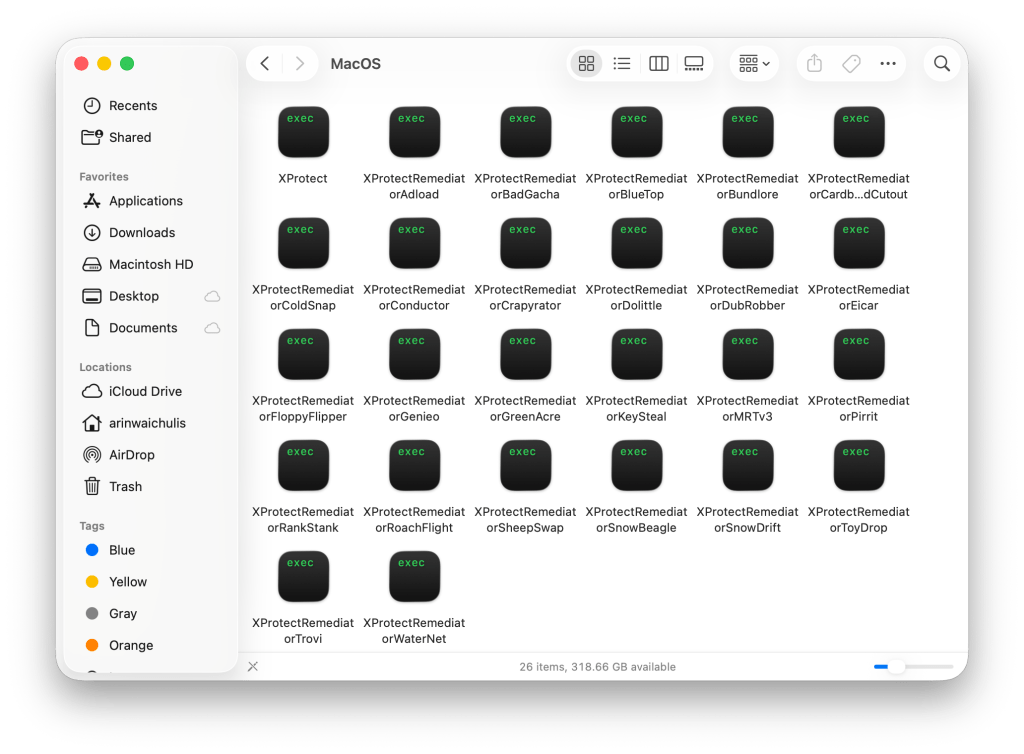
全面防护策略
第一层:系统加固
启用 FileVault:
系统设置 > 隐私与安全性 > FileVault > 开启FileVault 加密您的整个磁盘,在 Mac 丢失或被盗时保护数据。
启用防火墙:
系统设置 > 网络 > 防火墙 > 开启Gatekeeper 设置:
系统设置 > 隐私与安全性 > 安全性:
- 仅“App Store”:最高安全性
- “App Store 和被认可的开发者”:平衡之选
第二层:浏览器安全
Safari 设置:
Safari 浏览器 > 设置 > 隐私:
- 启用“防止跨站跟踪”
- 启用“对广告商隐藏 IP 地址”
- 启用“阻止所有 Cookie”(严格)或“允许来自我访问过的网站”
扩展管理:
- 移除不使用的扩展
- 仅从官方商店安装
- 验证扩展权限
- 每季度检查一次扩展
第三层:应用程序安全
下载验证:
- 仅从官方来源下载
- 验证提供的校验和
- 安装前检查代码签名
- 对付费软件的“破解版”或“免费版”保持警惕
应用程序权限:
系统设置 > 隐私与安全性:
- 检查“完全磁盘访问权限”
- 检查“辅助功能”权限
- 移除不必要的应用程序权限
第四层:网络安全
DNS 安全: 考虑使用安全的 DNS 提供商:
- Cloudflare: 1.1.1.1
- Quad9: 9.9.9.9
- NextDNS: 自定义屏蔽
使用 VPN: 在不受信任的网络上使用信誉良好的 VPN。
第五层:监控与检测
定期检查:
# 检查异常的启动代理
ls -la ~/Library/LaunchAgents
ls -la /Library/LaunchAgents
ls -la /Library/LaunchDaemons

# 检查正在运行的进程
ps aux | grep -v "^root\|^_"

# 检查网络连接
lsof -i -n -P | grep ESTABLISHED
第三方安全工具: 考虑信誉良好的安全软件:
- Malwarebytes for Mac(检测与移除)
- Little Snitch(网络监控)
- BlockBlock(持久性监控)
- KnockKnock(启动项扫描)
事件响应:如果你被感染了
第一步:隔离
- 断开互联网连接(关闭 Wi-Fi,拔掉网线)
- 不要登录任何账户
- 不要输入任何密码
第二步:评估
确定范围:
- 哪个应用/文件导致了感染?
- 感染是什么时候发生的?
- 哪些账户可能已被泄露?
第三步:记录
在移除任何内容之前:
- 截图任何可疑活动
- 记录文件路径和名称
- 记录事件的时间线
第四步:清除
方案 A:针对性清除
- 进入安全模式
- 运行 Malwarebytes 或类似软件
- 移除识别出的威胁
- 清除浏览器数据
- 重启并监控
方案 B:全新安装(严重感染建议使用)
- 将重要数据备份到外部驱动器(仅限文件,不含应用程序)
- 进入恢复模式
- 抹掉 Macintosh HD
- 重新安装 macOS
- 手动恢复数据(而非通过备份恢复)
- 从官方来源重新安装应用程序
第五步:恢复
凭据轮换:
- 更改所有密码(在干净的设备上进行)
- 在所有可能的地方启用 2FA
- 撤销所有 API 令牌并重新生成
- 检查并撤销 OAuth 授权
财务监控:
- 检查加密货币钱包
- 检查银行和信用卡账单
- 如果个人信息泄露,考虑冻结信用
第六步:预防
- 实施本指南中的防护策略
- 保持定期备份
- 随时了解新威胁
企业安全考虑
针对 IT 管理员
MDM 建议:
- 通过 MDM 强制执行 Gatekeeper 设置
- 部署端点检测与响应 (EDR)
- 在可行的情况下实施应用程序白名单
- 监控未经授权的应用程序
用户培训:
- 网络钓鱼意识
- 安全下载实践
- 可疑活动报告程序
事件响应计划:
- 定义升级程序
- 建立沟通渠道
- 保持关键数据的离线备份
推荐的企业工具
| 类别 | 工具 | 用途 |
|---|---|---|
| EDR | CrowdStrike, SentinelOne | 威胁检测与响应 |
| MDM | Jamf, Mosyle | 设备管理 |
| SIEM | Splunk, Elastic | 日志分析 |
| 邮件安全 | Proofpoint, Mimecast | 防钓鱼保护 |
保持资讯更新
可靠的安全资源
Apple 安全更新:
- Apple 安全更新
- 订阅安全公告邮件
安全新闻:
- Objective-See - 专注于 Mac 的安全研究
- BleepingComputer - 通用安全新闻
- The Hacker News - 安全新闻
威胁情报:
- VirusTotal - 文件分析
- AlienVault OTX - 威胁指标
安全社区
- Reddit: r/macsysadmin, r/cybersecurity
- Slack: MacAdmins Slack
- Twitter/X: 关注安全研究人员
未来展望:可以期待什么
新兴威胁
AI 驱动的恶意软件: SimpleStealth 可能只是个开始。预计会出现:
- 更复杂的 AI 生成代码
- 更好地规避安全工具
- 更快的变体生成
供应链攻击: 针对开发者的行为将继续:
- 更多受感染的开发工具
- VSCode 之外的 IDE 扩展攻击
- 受感染的包管理器
macOS 特定漏洞利用:
- 更加关注 Apple Silicon 漏洞
- TCC(透明度、同意和控制)绕过
- 内核扩展替代方案的漏洞利用
Apple 的回应
预期的改进:
- 增强的公证扫描
- 更快的 XProtect 更新
- macOS Tahoe 26.3 后台安全改进
- 改进的 Gatekeeper 启发式算法
结论:安全是一个持续的过程
本指南涵盖的威胁——SimpleStealth、GlassWorm 和已公证的恶意软件——代表了 Mac 安全挑战的新时代。认为 Mac 天生安全的时代已经结束。
关键要点:
- 不要仅仅信任公证 - 恶意软件可以通过 Apple 的检查
- 验证一切 - 即使看起来合法的软件也值得仔细检查
- 开发者是目标 - 对开发工具保持额外警惕
- AI 改变了游戏规则 - 预见更复杂、快速进化的威胁
- 分层防御 - 没有任何单一防护是足够的
防护检查清单:
- XProtect 已更新并启用自动更新
- 已启用 FileVault 加密
- 已启用防火墙
- Gatekeeper 设置得当
- 已审核浏览器扩展
- 已验证开发工具扩展
- 定期备份策略已就绪
- 事件响应计划已准备好
- 已建立安全新闻监控
保持警惕,保持更新,记住安全不是终点,而是一个持续的过程。
欲了解更多 macOS 安全指南,请探索我们的 安全与隐私完整指南 和 macOS Tahoe 26.2 安全更新分析。