2026년 Mac 악성코드 위협: SimpleStealth, GlassWorm 및 공증된 악성코드 - 완벽 보호 가이드
AI 지원 SimpleStealth, GlassWorm VSCode 확장 프로그램 공격, Apple 공증 악성코드 등 2026년 최신 Mac 악성코드 위협에 대한 포괄적인 가이드입니다. 이러한 정교한 위협을 탐지, 제거 및 Mac을 보호하는 방법을 알아보세요.
2026년 초, Mac 악성코드 환경이 극적으로 변화했습니다. 최초의 확인된 AI 지원 Mac 악성코드인 SimpleStealth, GlassWorm의 VSCode 확장 프로그램 공격, 그리고 Apple 공증 악성코드의 놀라운 증가는 "Mac은 본질적으로 안전하다"는 오랜 믿음에 도전하고 있습니다. 이 포괄적인 가이드는 최신 위협을 다루고 실행 가능한 보호 전략을 제공합니다.
현재 Mac 위협 환경
Mac 악성코드가 증가하는 이유
Mac 악성코드의 증가는 다음과 같은 몇 가지 요인에 기인할 수 있습니다.
1. 시장 점유율 성장: Mac 시장 점유율이 크게 증가하여 공격자들에게 더욱 매력적인 타겟이 되었습니다. 사용자가 많아질수록 잠재적인 피해자도 많아집니다.
2. 암호화폐 채택: 많은 Mac 사용자가 암호화폐를 보유하고 있어 자격 증명을 훔치는 악성코드가 높은 수익을 창출합니다.
3. 개발자 타겟팅: 소프트웨어 개발 분야에서 Mac의 지배력으로 인해 개발자가 고가치 타겟이 되었습니다. 개발자 자격 증명을 훔치면 공급망 공격으로 이어질 수 있습니다.
4. AI 지원 개발: 악성코드 제작자들은 이제 AI 도구를 사용하여 코드를 생성함으로써 정교한 위협을 만드는 장벽을 낮추고 있습니다.
5. 공증 우회: 공격자들은 Apple의 공증 프로세스를 통과하는 방법을 찾아 악성코드를 합법적인 것처럼 보이게 만들고 있습니다.
2026년 위협 통계
| 지표 | 2025년 | 2026년 (YTD) | 트렌드 |
|---|---|---|---|
| 새로운 Mac 악성코드 제품군 | 48 | 12 (예상 52+) | 증가 |
| 정보 탈취형(Info-Stealer) 변종 | 23 | 8 (예상 35+) | 증가 |
| 공증된 악성코드 | 5 | 3 | 우려됨 |
| 제로데이 취약점 공격 | 9 | 2 | 비슷함 |
SimpleStealth: 최초의 AI 지원 Mac 악성코드
발견
2026년 1월 9일, 보안 업체 Mosyle은 AI 생성 코드가 포함된 것으로 확인된 최초의 Mac 악성코드 샘플 중 하나로 SimpleStealth를 식별했습니다. 이는 악성코드 개발 환경의 중요한 진화를 의미합니다.
작동 방식
배포 방법: SimpleStealth는 일론 머스크의 AI 챗봇인 Grok AI를 사칭하는 가짜 웹사이트를 통해 배포됩니다. Grok을 검색하는 사용자는 합법적인 애플리케이션이라고 믿고 다운로드하게 됩니다.
기술적 특징:
- AI 생성과 일치하는 코드 패턴 포함
- 고급 난독화 기술 사용
- 브라우저 자격 증명 및 쿠키 타겟팅
- 암호화폐 지갑 액세스 시도
- 기존 안티바이러스 탐지 회피
AI 생성 요소: 보안 연구원들은 AI 개입의 몇 가지 징후를 식별했습니다.
- 인간이 작성한 악성코드에서 보기 드문 일관된 코딩 스타일
- 정교하지만 정형화된 난독화
- AI 지원을 시사하는 주석 및 구조
- 변종 간의 빠른 반복 개발
탐지 상태
발견 당시 SimpleStealth는 모든 주요 안티바이러스 엔진에서 탐지되지 않았습니다. 이는 AI 지원 악성코드가 기존의 시그니처 기반 탐지에 가하는 도전을 잘 보여줍니다.
SimpleStealth에 대한 보호
즉각적인 조치:
- Grok은 공식 소스(grok.x.ai)에서만 다운로드하세요.
- 설치 전 애플리케이션 서명을 확인하세요.
- 행동 기반 탐지 기능이 있는 평판 좋은 안티바이러스를 사용하세요.
- 브라우저 자격 증명 액세스를 모니터링하세요.
애플리케이션 소스 확인:
# 코드 서명 확인
codesign -dv --verbose=4 /Applications/[AppName].app

# 공증 확인
spctl -a -v /Applications/[AppName].app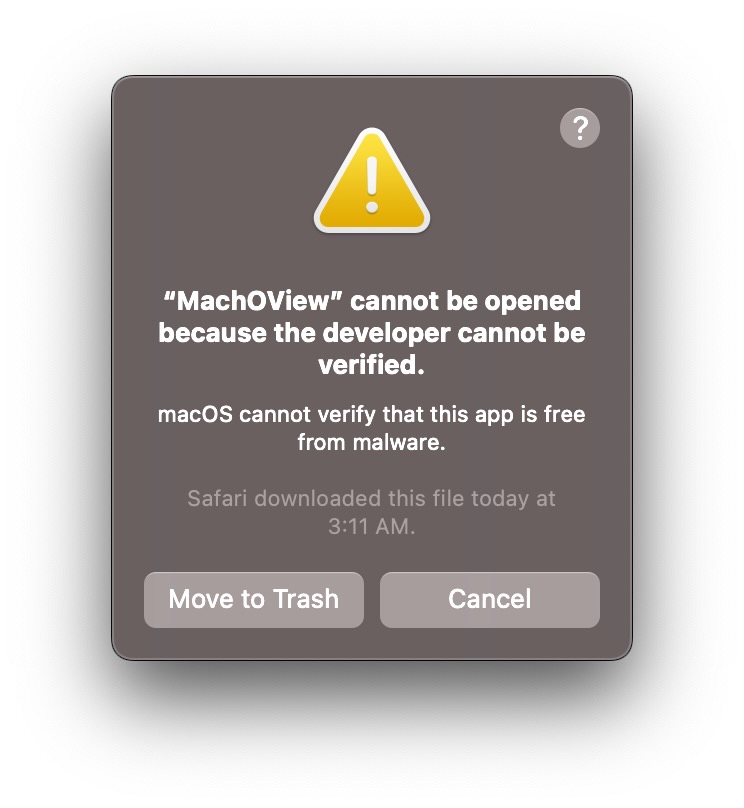
GlassWorm: VSCode 확장 프로그램 공격 캠페인
개요
GlassWorm은 악성 VSCode 및 OpenVSX 확장 프로그램을 통해 macOS 개발자를 타겟팅하는 정교한 악성코드 캠페인입니다. 2025년 말에 처음 탐지되었으며, 2026년 1월 현재 이 캠페인의 4차 웨이브가 활발히 진행 중입니다.
공격 벡터
침해된 확장 프로그램: 합계 50,000회 이상 다운로드된 세 개의 악성 확장 프로그램이 식별되었습니다.
- "Prettier Pro"로 위장한 확장 프로그램
- "생산성 향상"을 제공하는 확장 프로그램
- 악성 페이로드가 숨겨진 테마
기능
자격 증명 탈취:
- macOS Keychain 비밀번호 탈취
- 브라우저 쿠키 및 저장된 비밀번호 추출
- SSH 키 및 인증서 캡처
- 저장된 API 토큰 액세스
암호화폐 타겟팅:
- 하드웨어 지갑 애플리케이션 탐지(Ledger Live, Trezor Suite)
- 합법적인 암호화폐 앱을 트로이 목마 버전으로 교체
- 50개 이상의 브라우저 기반 암호화폐 확장 프로그램 타겟팅
- 클립보드에서 지갑 주소 모니터링
공급망 위험:
- 개발자 머신 침해
- 개발된 소프트웨어에 악성 코드를 주입할 잠재적 가능성
- 코드 서명 인증서 액세스
영향을 받는 확장 프로그램
침해 지표 (IOCs):
| 확장 프로그램 이름 | 게시자 | 다운로드 수 | 상태 |
|---|---|---|---|
| Prettier Pro+ | [삭제됨] | 28,000+ | 제거됨 |
| Theme Enhancer | [삭제됨] | 15,000+ | 제거됨 |
| Code Helper AI | [삭제됨] | 9,000+ | 제거됨 |
참고: 확장 프로그램 이름은 자주 변경됩니다. 설치 전 항상 게시자와 리뷰를 확인하세요.
탐지 및 제거
설치된 확장 프로그램 확인:
# VSCode 확장 프로그램 목록 표시
code --list-extensions

# 의심스러운 확장 프로그램 확인
ls -la ~/.vscode/extensions/
수동 검사:
- VSCode를 엽니다.
- 확장 프로그램(Cmd + Shift + X)으로 이동합니다.
- 설치된 확장 프로그램을 검토합니다.
- 인식하지 못하는 확장 프로그램을 제거합니다.
- 남은 확장 프로그램을 공식 소스와 대조하여 확인합니다.
시스템 전체 확인:
# 암호화폐 앱에 대한 무단 변경 확인
ls -la /Applications/ | grep -i ledger
ls -la /Applications/ | grep -i trezor

# 앱 서명 확인
codesign -dv --verbose=4 /Applications/[CryptoApp].app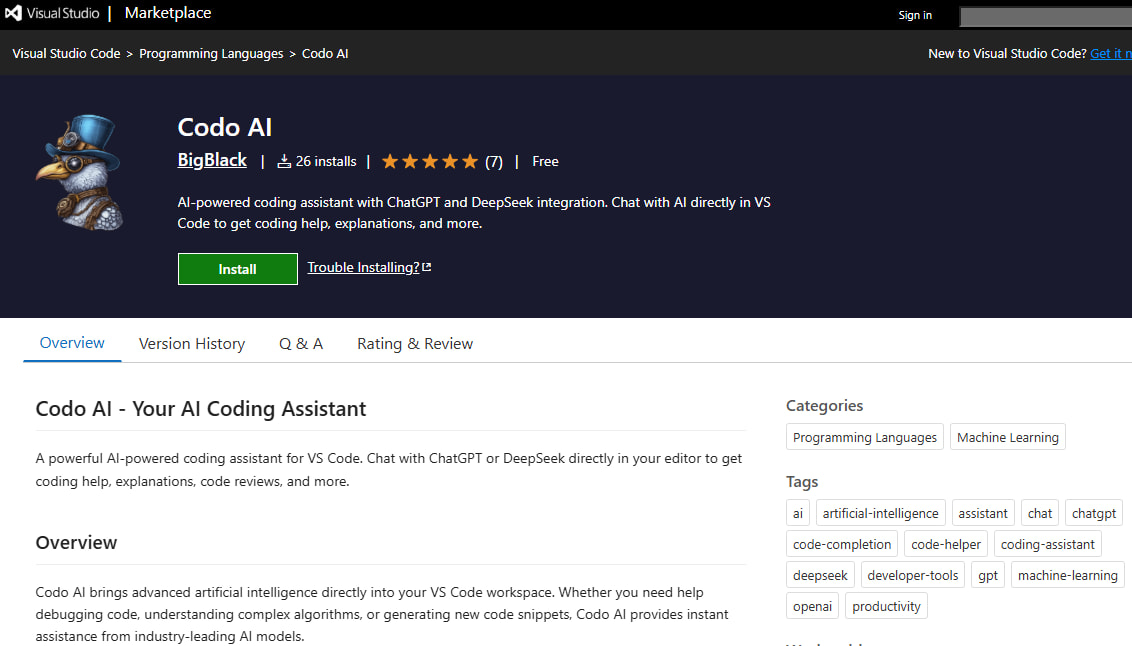
조치 단계
의심스러운 확장 프로그램을 설치한 경우:
-
즉시 확장 프로그램을 제거하세요.
-
모든 자격 증명을 교체하세요:
- 모든 비밀번호 변경(금융 계정부터 시작)
- SSH 키 재생성
- API 토큰 취소 및 재생성
- 가능한 경우 2FA 시드 업데이트
-
암호화폐 지갑 확인:
- 지갑 애플리케이션이 합법적인지 확인하세요.
- 깨끗한 장치에서 생성된 새 지갑으로 자금을 이동하세요.
- 계정에서 무단 거래가 있는지 모니터링하세요.
-
시스템 재설치 고려:
- 고가치 타겟의 경우 클린 설치를 권장합니다.
- 백업에서 확인된 데이터만 복원하세요.
Apple 공증 악성코드: 커지는 문제
공증이란 무엇인가요?
Apple의 공증(Notarization) 프로세스는 소프트웨어가 다음을 충족하는지 확인하도록 설계되었습니다.
- 알려진 개발자가 제작함
- 악성 콘텐츠가 있는지 스캔됨
- 변조되지 않음
소프트웨어가 공증되면 Gatekeeper는 경고 없이 실행을 허용합니다.
문제점
2025년 말과 2026년 초에 여러 악성코드 샘플이 Apple의 공증 프로세스를 통과했습니다.
MacSync Stealer:
- 유효한 Developer ID로 배포됨
- Apple의 자동 스캔을 통과함
- 사용자와 Gatekeeper에게 합법적인 것으로 보임
- 상당한 배포가 이루어진 후에야 탐지됨
시사점:
- 사용자는 Gatekeeper에만 의존할 수 없습니다.
- "App Store 및 확인된 개발자" 설정만으로는 불충분합니다.
- 추가 보안 조치가 필수적입니다.
악성코드가 공증을 통과하는 방법
사용된 기술:
- 깨끗한 제출, 부정한 업데이트: 초기 제출은 깨끗하지만 업데이트를 통해 악성 코드 추가
- 지연 활성화: 공증 확인 후 악성 동작 활성화
- 서버 측 페이로드: 양성 앱이 설치 후 악성 페이로드 다운로드
- 난독화: 자동 스캔을 통과할 수 있을 정도로 코드를 난독화
보호 전략
공증만 믿지 마세요:
시스템 설정 > 개인정보 보호 및 보안:
- 최대한의 보호를 위해 "App Store"만 사용
- 또는 공증된 경우에도 애플리케이션을 수동으로 확인
추가 확인:
# 개발자 인증서 확인
codesign -dv --verbose=4 /Applications/SuspiciousApp.app 2>&1 | grep "Developer ID"

# 알려진 정상 파일과 비교 확인
shasum -a 256 /Applications/SuspiciousApp.app/Contents/MacOS/[binary]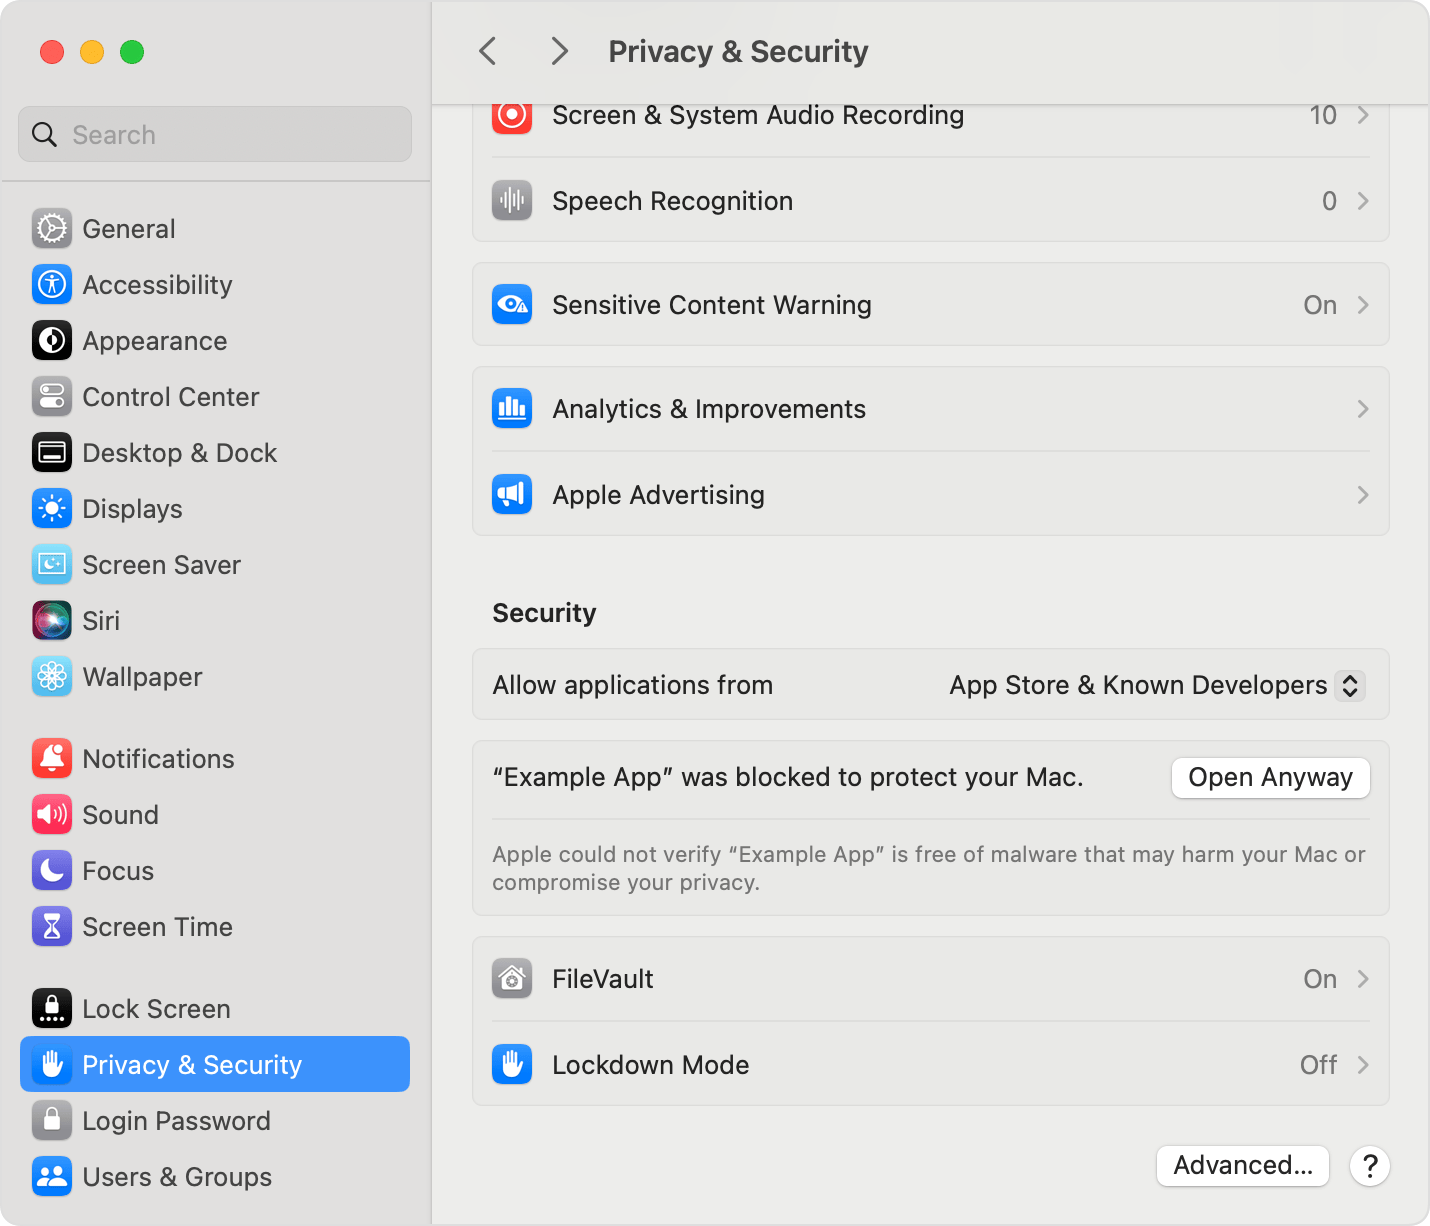
XProtect 및 macOS 내장 보호
현재 XProtect 상태
최신 버전: 5325 (2025년 12월)
최근 추가된 시그네처:
- MACOS.SOMA.DEENA
- MACOS.SOMA.DEPEA
- MACOS.SOMA.DETRA
- MACOS.SOMA.DELEA (Soma/Amos 제품군)
- MACOS.ODYSSEY.DEENA (Odyssey 제품군)
XProtect 업데이트 확인
- 시스템 설정 > 일반 > 소프트웨어 업데이트를 엽니다.
- 자동 업데이트 옆의 정보 버튼(i)을 클릭합니다.
- **"보안 응답 및 시스템 파일 설치"**가 활성화되어 있는지 확인합니다.
터미널 확인:
# XProtect 버전 확인
system_profiler SPInstallHistoryDataType | grep -A 5 "XProtect"

# 또는 직접 확인
cat /Library/Apple/System/Library/CoreServices/XProtect.bundle/Contents/Info.plist | grep -A 1 "CFBundleShortVersionString"
XProtect의 한계
XProtect는 필수적인 보호를 제공하지만 한계가 있습니다.
- 시그네처 기반: 알려진 악성코드만 탐지합니다.
- 업데이트 지연: 시그네처가 추가되기 전에 새로운 악성코드가 확산될 수 있습니다.
- 행동 분석 없음: 제로데이 위협을 탐지할 수 없습니다.
- 제한된 범위: 알려진 위협 제품군에 집중합니다.
XProtect Remediator
macOS에는 알려진 악성코드를 스캔하고 제거하기 위해 주기적으로 실행되는 XProtect Remediator가 포함되어 있습니다.
Remediator 상태 확인:
# Remediator 모듈 목록 표시
ls /Library/Apple/System/Library/CoreServices/XProtect.app/Contents/MacOS/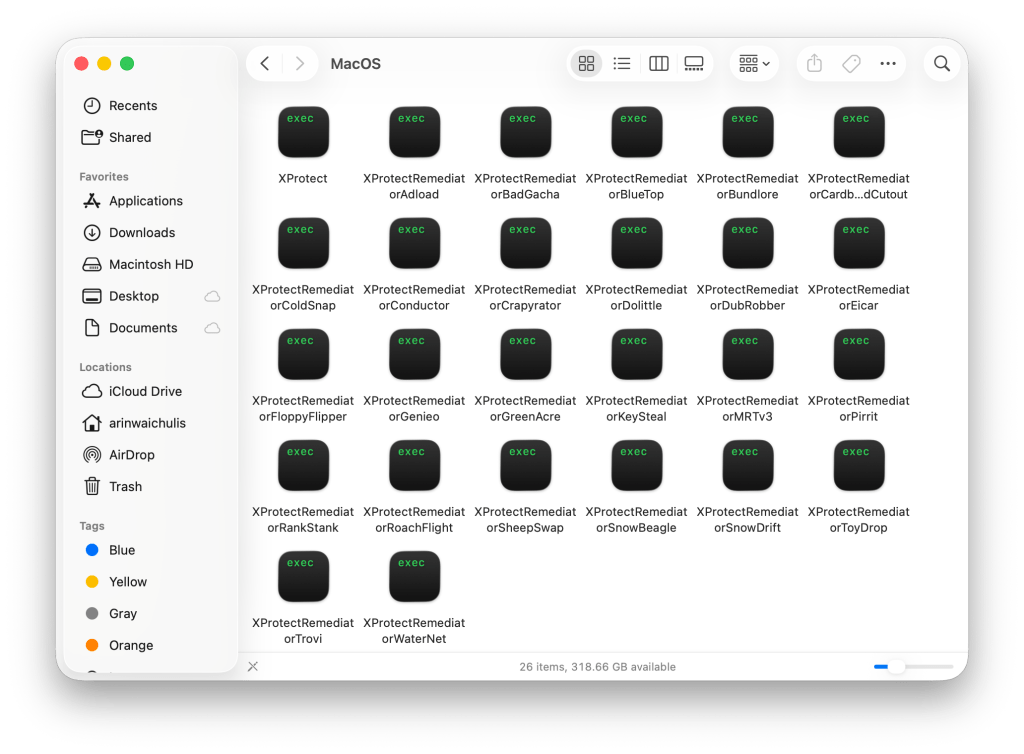
포괄적인 보호 전략
레이어 1: 시스템 요새화
FileVault 활성화:
시스템 설정 > 개인정보 보호 및 보안 > FileVault > 켜기FileVault는 전체 디스크를 암호화하여 Mac을 분실하거나 도난당했을 때 데이터를 보호합니다.
방화벽 활성화:
시스템 설정 > 네트워크 > 방화벽 > 켜기Gatekeeper 설정:
시스템 설정 > 개인정보 보호 및 보안 > 보안:
- 최대 보안을 위해 "App Store" 선택
- 균형을 위해 "App Store 및 확인된 개발자" 선택
레이어 2: 브라우저 보안
Safari 설정:
Safari > 설정 > 개인정보 보호:
- "크로스 사이트 추적 방지" 활성화
- "추적기로부터 IP 주소 가리기" 활성화
- "모든 쿠키 차단"(엄격) 또는 "내가 방문한 웹 사이트에서 허용" 활성화
확장 프로그램 위생:
- 사용하지 않는 확장 프로그램 제거
- 공식 스토어에서만 설치
- 확장 프로그램 권한 확인
- 분기별로 확장 프로그램 검토
레이어 3: 애플리케이션 보안
다운로드 확인:
- 공식 소스에서만 다운로드하세요.
- 제공된 경우 체크섬을 확인하세요.
- 설치 전 코드 서명을 확인하세요.
- 유료 소프트웨어의 "크랙" 또는 "무료" 버전을 의심하세요.
애플리케이션 권한:
시스템 설정 > 개인정보 보호 및 보안:
- 전체 디스크 접근 권한 검토
- 손쉬운 사용 권한 검토
- 사용하지 않는 애플리케이션 권한 제거
레이어 4: 네트워크 보안
DNS 보안: 보안 DNS 공급자 사용을 고려하세요.
- Cloudflare: 1.1.1.1
- Quad9: 9.9.9.9
- NextDNS: 사용자 정의 차단
VPN 사용: 신뢰할 수 없는 네트워크에서는 평판 좋은 VPN을 사용하세요.
레이어 5: 모니터링 및 탐지
정기 점검:
# 이상한 Launch Agent 확인
ls -la ~/Library/LaunchAgents
ls -la /Library/LaunchAgents
ls -la /Library/LaunchDaemons

# 실행 중인 프로세스 확인
ps aux | grep -v "^root\|^_"

# 네트워크 연결 확인
lsof -i -n -P | grep ESTABLISHED
타사 보안 도구: 평판 좋은 보안 소프트웨어를 고려하세요.
- Malwarebytes for Mac (탐지 및 제거)
- Little Snitch (네트워크 모니터링)
- BlockBlock (지속성 모니터링)
- KnockKnock (시작 항목 스캔)
침해 사고 대응: 감염된 경우
1단계: 격리
- 인터넷 연결을 끊으세요(Wi-Fi 끄기, 이더넷 분리).
- 어떤 계정에도 로그인하지 마세요.
- 비밀번호를 입력하지 마세요.
2단계: 평가
범위 결정:
- 어떤 애플리케이션/파일이 감염을 일으켰나요?
- 감염이 언제 발생했나요?
- 어떤 계정이 침해되었을 수 있나요?
3단계: 기록
무언가를 제거하기 전에:
- 의심스러운 활동을 스크린샷으로 찍으세요.
- 파일 경로와 이름을 기록하세요.
- 이벤트 타임라인을 기록하세요.
4단계: 제거
옵션 A: 타겟팅된 제거
- 안전 모드로 부팅하세요.
- Malwarebytes 등을 실행하세요.
- 식별된 위협을 제거하세요.
- 브라우저 데이터를 삭제하세요.
- 재시작 후 모니터링하세요.
옵션 B: 클린 설치 (심각한 감염 시 권장)
- 필수 데이터를 외부 드라이브에 백업하세요(애플리케이션 제외, 파일만).
- 복구 모드로 부팅하세요.
- Macintosh HD를 지우세요.
- macOS를 재설치하세요.
- 데이터를 수동으로 복원하세요(백업에서 복원하지 않음).
- 공식 소스에서 애플리케이션을 재설치하세요.
5단계: 복구
자격 증명 교체:
- 깨끗한 장치에서 모든 비밀번호를 변경하세요.
- 가능한 모든 곳에서 2FA를 활성화하세요.
- 모든 API 토큰을 취소하고 재생성하세요.
- OAuth 승인을 검토하고 취소하세요.
금융 모니터링:
- 암호화폐 지갑을 확인하세요.
- 은행 및 신용카드 명세서를 검토하세요.
- 개인 정보가 노출된 경우 신용 동결을 고려하세요.
6단계: 예방
- 이 가이드의 보호 전략을 구현하세요.
- 정기적인 백업을 유지하세요.
- 새로운 위협에 대해 계속 파악하세요.
기업 보안 고려 사항
IT 관리자용
MDM 권장 사항:
- MDM을 통해 Gatekeeper 설정을 강제 적용하세요.
- 엔드포인트 탐지 및 대응(EDR)을 배포하세요.
- 가능한 경우 애플리케이션 허용 목록(Allowlisting)을 구현하세요.
- 승인되지 않은 애플리케이션을 모니터링하세요.
사용자 교육:
- 피싱 인식
- 안전한 다운로드 방식
- 의심스러운 활동에 대한 보고 절차
침해 사고 대응 계획:
- 에스컬레이션 절차 정의
- 통신 채널 구축
- 중요한 데이터의 오프라인 백업 유지
권장 기업용 도구
| 카테고리 | 도구 | 용도 |
|---|---|---|
| EDR | CrowdStrike, SentinelOne | 위협 탐지 및 대응 |
| MDM | Jamf, Mosyle | 장치 관리 |
| SIEM | Splunk, Elastic | 로그 분석 |
| 이메일 보안 | Proofpoint, Mimecast | 피싱 보호 |
정보 유지
신뢰할 수 있는 보안 리소스
Apple 보안 업데이트:
- Apple 보안 업데이트
- 보안 공지 이메일 구독
보안 뉴스:
- Objective-See - Mac 중심 보안 연구
- BleepingComputer - 일반 보안 뉴스
- The Hacker News - 보안 뉴스
위협 인텔리전스:
- VirusTotal - 파일 분석
- AlienVault OTX - 위협 지표
보안 커뮤니티
- Reddit: r/macsysadmin, r/cybersecurity
- Slack: MacAdmins Slack
- Twitter/X: 보안 연구원 팔로우
향후 전망: 기대할 사항
새로운 위협
AI 기반 악성코드: SimpleStealth는 시작에 불과할 가능성이 높습니다. 다음을 예상하세요.
- 더욱 정교한 AI 생성 코드
- 보안 도구의 더 나은 회피
- 더 빠른 변종 생성
공급망 공격: 개발자 타겟팅은 계속될 것입니다.
- 더 많은 침해된 개발 도구
- VSCode를 넘어서는 IDE 확장 프로그램 공격
- 침해된 패키지 관리자
macOS 전용 익스플로잇:
- Apple Silicon 취약점에 대한 관심 증가
- TCC(투명성, 동의 및 제어) 우회
- 커널 확장 대체물 악용
Apple의 대응
예상되는 개선 사항:
- 강화된 공증 스캔
- 더 빠른 XProtect 업데이트
- macOS Tahoe 26.3 백그라운드 보안 개선
- 개선된 Gatekeeper 휴리스틱
결론: 보안은 프로세스입니다
이 가이드에서 다룬 SimpleStealth, GlassWorm 및 공증된 악성코드 위협은 Mac 보안 도전의 새로운 시대를 나타냅니다. Mac이 본질적으로 안전하다고 가정하던 시대는 끝났습니다.
핵심 요약:
- 공증만 믿지 마세요 - 악성코드는 Apple의 검사를 통과할 수 있습니다.
- 모든 것을 확인하세요 - 합법적으로 보이는 소프트웨어도 면밀히 조사할 가치가 있습니다.
- 개발자는 타겟입니다 - 개발 도구에 각별히 주의하세요.
- AI가 판도를 바꿉니다 - 더욱 정교하고 빠르게 진화하는 위협을 예상하세요.
- 다층 방어를 구축하세요 - 단일 보호 조치로는 충분하지 않습니다.
보호 체크리스트:
- XProtect 업데이트 및 자동 업데이트 활성화됨
- FileVault 암호화 활성화됨
- 방화벽 활성화됨
- Gatekeeper 적절히 설정됨
- 브라우저 확장 프로그램 감사 완료
- 개발 도구 확장 프로그램 확인 완료
- 정기적인 백업 전략 수립됨
- 침해 사고 대응 계획 준비됨
- 보안 뉴스 모니터링 구축됨
경계심을 늦추지 말고, 항상 업데이트 상태를 유지하며, 보안은 목적지가 아니라 지속적인 프로세스임을 기억하세요.
더 많은 macOS 보안 안내를 보려면 보안 및 개인정보 보호 완벽 가이드 및 macOS Tahoe 26.2 보안 업데이트 분석을 살펴보세요.