2026年のMacマルウェア脅威:SimpleStealth、GlassWorm、公証済みマルウェア - 完全保護ガイド
AI支援のSimpleStealth、GlassWormによるVSCode拡張機能攻撃、Apple公証済みマルウェアなど、2026年の最新Macマルウェア脅威に関する包括的ガイド。これらの巧妙な脅威を検出し、削除し、Macを保護する方法を学びます。
2026年初頭、Macのマルウェア情勢は劇的に変化しました。SimpleStealth(初の確認されたAI支援Macマルウェア)、GlassWormによるVSCode拡張機能攻撃、そしてApple公証済みマルウェアの驚くべき増加は、「Macは本質的に安全である」という長年の信念に挑戦しています。この包括的なガイドでは、最新の脅威を網羅し、実行可能な保護戦略を提供します。
現在のMac脅威情勢
Macマルウェアが増加している理由
Macマルウェアの増加は、いくつかの要因に起因しています。
1. 市場シェアの拡大: Macの市場シェアが大幅に増加し、攻撃者にとってより魅力的な標的となっています。ユーザーが増えるほど、潜在的な被害者も増えます。
2. 暗号資産の普及: 多くのMacユーザーが暗号資産を保有しており、認証情報を盗むマルウェアは非常に高い収益性をもたらします。
3. 開発者のターゲット化: ソフトウェア開発におけるMacの優位性により、開発者は高価値な標的となっています。開発者の認証情報を盗むことは、サプライチェーン攻撃につながる可能性があります。
4. AI支援開発: マルウェアの作成者は現在、AIツールを使用してコードを生成しており、巧妙な脅威を作成するハードルが下がっています。
5. 公証の回避: 攻撃者はAppleの公証プロセスを通過する方法を見つけ出し、マルウェアを正当なものに見せかけています。
2026年の脅威統計
| 指標 | 2025年 | 2026年(年初来) | 傾向 |
|---|---|---|---|
| 新しいMacマルウェアファミリー | 48 | 12 (予測 52+) | 増加 |
| 情報窃取型(Info-Stealer)の亜種 | 23 | 8 (予測 35+) | 増加 |
| 公証済みマルウェア | 5 | 3 | 懸念される |
| ゼロデイ脆弱性の悪用 | 9 | 2 | 同等 |
SimpleStealth:初のAI支援Macマルウェア
発見
2026年1月9日、セキュリティ企業Mosyleは、AI生成コードを含むことが確認された初のMacマルウェアサンプルの一つとしてSimpleStealthを特定しました。これは、マルウェア開発情勢における重要な進化を意味します。
仕組み
配布方法: SimpleStealthは、イーロン・マスク氏のAIチャットボット「Grok AI」を装った偽のWebサイトを通じて配布されています。Grokを検索したユーザーは、正当なアプリケーションだと思い込んでダウンロードしてしまいます。
技術的特徴:
- AI生成と一致するコードパターンが含まれている
- 高度な難読化技術を採用
- ブラウザの認証情報とクッキーを標的とする
- 暗号資産ウォレットへのアクセスを試みる
- 従来のアンチウイルス検出を回避する
AI生成の要素: セキュリティ研究者は、AIの関与を示すいくつかの指標を特定しました:
- 人間が書いたマルウェアでは珍しい、一貫したコーディングスタイル
- 洗練されているが定型的な難読化
- AIの支援を示唆するコメントと構造
- 亜種間の迅速な反復開発
検出状況
発見時、SimpleStealthは主要なすべてのアンチウイルスエンジンで検出されませんでした。これは、AI支援マルウェアが従来のシグネチャベースの検出に突きつける課題を浮き彫りにしています。
SimpleStealthに対する保護
即時のアクション:
- Grokは必ず公式サイト (grok.x.ai) からのみダウンロードする
- インストール前にアプリケーションの署名を検証する
- 振る舞い検知機能を備えた信頼できるアンチウイルスを使用する
- ブラウザの認証情報へのアクセスを監視する
アプリケーションソースの検証:
# コード署名の確認
codesign -dv --verbose=4 /Applications/[AppName].app

# 公証の検証
spctl -a -v /Applications/[AppName].app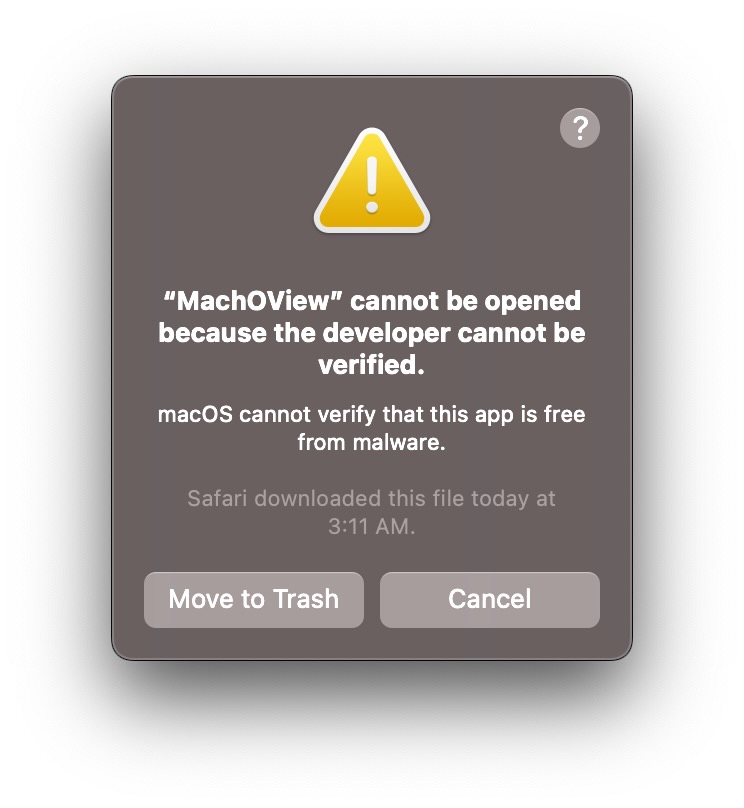
GlassWorm:VSCode拡張機能攻撃キャンペーン
概要
GlassWormは、悪意のあるVSCodeおよびOpenVSX拡張機能を通じてmacOS開発者を標的とする巧妙なマルウェアキャンペーンです。2025年後半に初めて検出され、2026年1月現在、このキャンペーンの第4波が活発化しています。
攻撃ベクトル
侵害された拡張機能: 合計で50,000回以上ダウンロードされた3つの悪意のある拡張機能が特定されました:
- "Prettier Pro"を装った拡張機能
- 「生産性の向上」を謳う拡張機能
- 悪意のあるペイロードが隠されたテーマ
機能
認証情報の窃取:
- macOS Keychainのパスワードを盗む
- ブラウザのクッキーと保存されたパスワードを抽出する
- SSHキーと証明書をキャプチャする
- 保存されたAPIトークンにアクセスする
暗号資産のターゲット化:
- ハードウェアウォレットアプリケーション(Ledger Live, Trezor Suite)を検出する
- 正当な暗号資産アプリをトロイの木馬化されたバージョンに置き換える
- 50以上のブラウザベースの暗号資産拡張機能を標的とする
- クリップボードのウォレットアドレスを監視する
サプライチェーンのリスク:
- 開発者のマシンを侵害する
- 開発されたソフトウェアに悪意のあるコードを注入する可能性がある
- コード署名証明書へのアクセス
影響を受ける拡張機能
侵害の痕跡(IOC):
| 拡張機能名 | パブリッシャー | ダウンロード数 | ステータス |
|---|---|---|---|
| Prettier Pro+ | [削除済み] | 28,000+ | 削除 |
| Theme Enhancer | [削除済み] | 15,000+ | 削除 |
| Code Helper AI | [削除済み] | 9,000+ | 削除 |
注意: 拡張機能の名前は頻繁に変わります。インストール前に必ずパブリッシャーとレビューを確認してください。
検出と削除
インストール済み拡張機能の確認:
# VSCode拡張機能のリスト表示
code --list-extensions

# 不審な拡張機能の確認
ls -la ~/.vscode/extensions/
手動検査:
- VSCodeを開く
- 拡張機能(Cmd + Shift + X)に移動する
- インストール済みの拡張機能を確認する
- 心当たりのない拡張機能を削除する
- 残りの拡張機能を公式ソースと照合する
システム全体のチェック:
# 暗号資産アプリへの不正な変更を確認
ls -la /Applications/ | grep -i ledger
ls -la /Applications/ | grep -i trezor

# アプリ署名の検証
codesign -dv --verbose=4 /Applications/[CryptoApp].app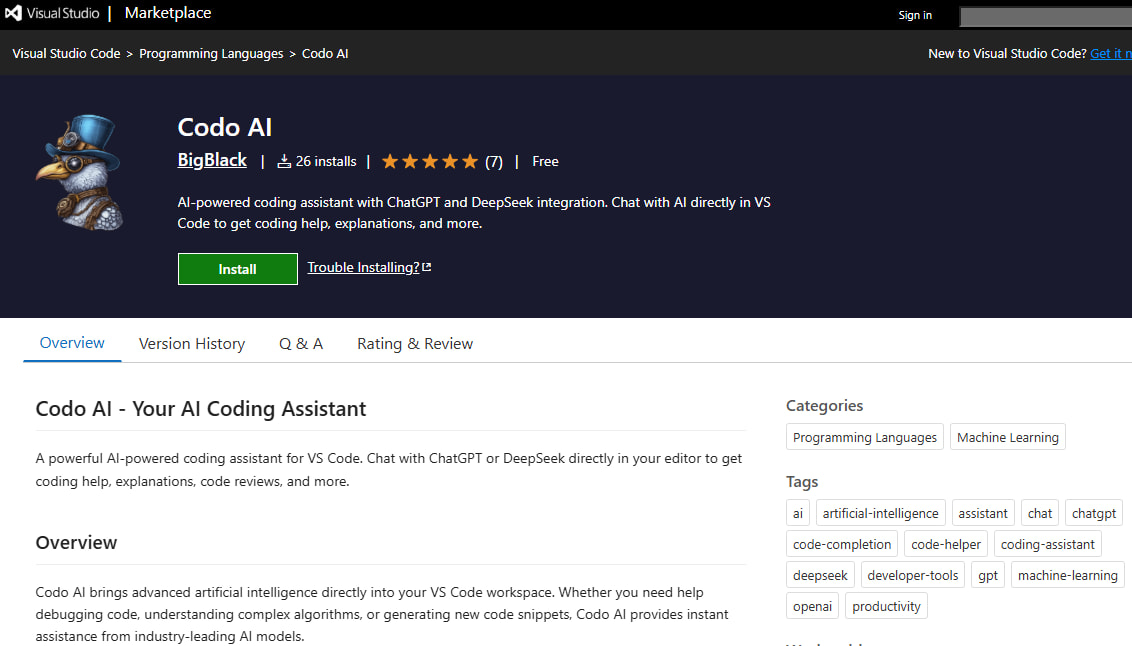
修復手順
不審な拡張機能をインストールしてしまった場合:
-
直ちに拡張機能を削除する
-
すべての認証情報をローテーション(更新)する:
- すべてのパスワードを変更する(金融口座から始める)
- SSHキーを再生成する
- APIトークンを無効化して再生成する
- 可能であれば2FA(二要素認証)のシードを更新する
-
暗号資産ウォレットを確認する:
- ウォレットアプリケーションが正当なものであるか検証する
- クリーンなデバイスで作成された新しいウォレットに資金を移動する
- アカウントに不正な取引がないか監視する
-
システムの再インストールを検討する:
- 高価値な標的の場合、クリーンインストールを推奨します
- バックアップからは検証済みのデータのみを復元する
Apple公証済みマルウェア:増大する問題
公証とは何か?
Appleの公証(Notarization)プロセスは、ソフトウェアが以下の条件を満たしていることを検証するために設計されています:
- 既知の開発者からのものである
- 悪意のあるコンテンツがないかスキャンされている
- 改ざんされていない
ソフトウェアが公証されると、Gatekeeperは警告なしに実行を許可します。
問題点
2025年後半から2026年初頭にかけて、複数のマルウェアサンプルがAppleの公証プロセスを通過しています:
MacSync Stealer:
- 有効なDeveloper IDで配布された
- Appleの自動スキャンを通過した
- ユーザーとGatekeeperには正当なものに見えた
- 大規模に配布された後で初めて検出された
影響:
- ユーザーはGatekeeperだけに頼ることはできない
- 「App Storeと確認済みの開発者」設定だけでは不十分
- 追加のセキュリティ対策が不可欠である
マルウェアが公証を通過する方法
使用される手法:
- クリーンな提出、汚いアップデート: 最初の提出はクリーンにし、アップデート経由で悪意のあるコードを追加する
- 遅延アクティベーション: 公証チェック後に悪意のある動作を有効化する
- サーバー側のペイロード: 無害なアプリがインストール後に悪意のあるペイロードをダウンロードする
- 難読化: 自動スキャンを通過できるほど十分にコードを難読化する
保護戦略
公証だけを信用しない:
システム設定 > プライバシーとセキュリティ:
- 最大限の保護のために「App Store」のみを使用する
- または、公証されていてもアプリケーションを手動で検証する
追加の検証:
# 開発者証明書の確認
codesign -dv --verbose=4 /Applications/SuspiciousApp.app 2>&1 | grep "Developer ID"

# 既知の正常なものと比較
shasum -a 256 /Applications/SuspiciousApp.app/Contents/MacOS/[binary]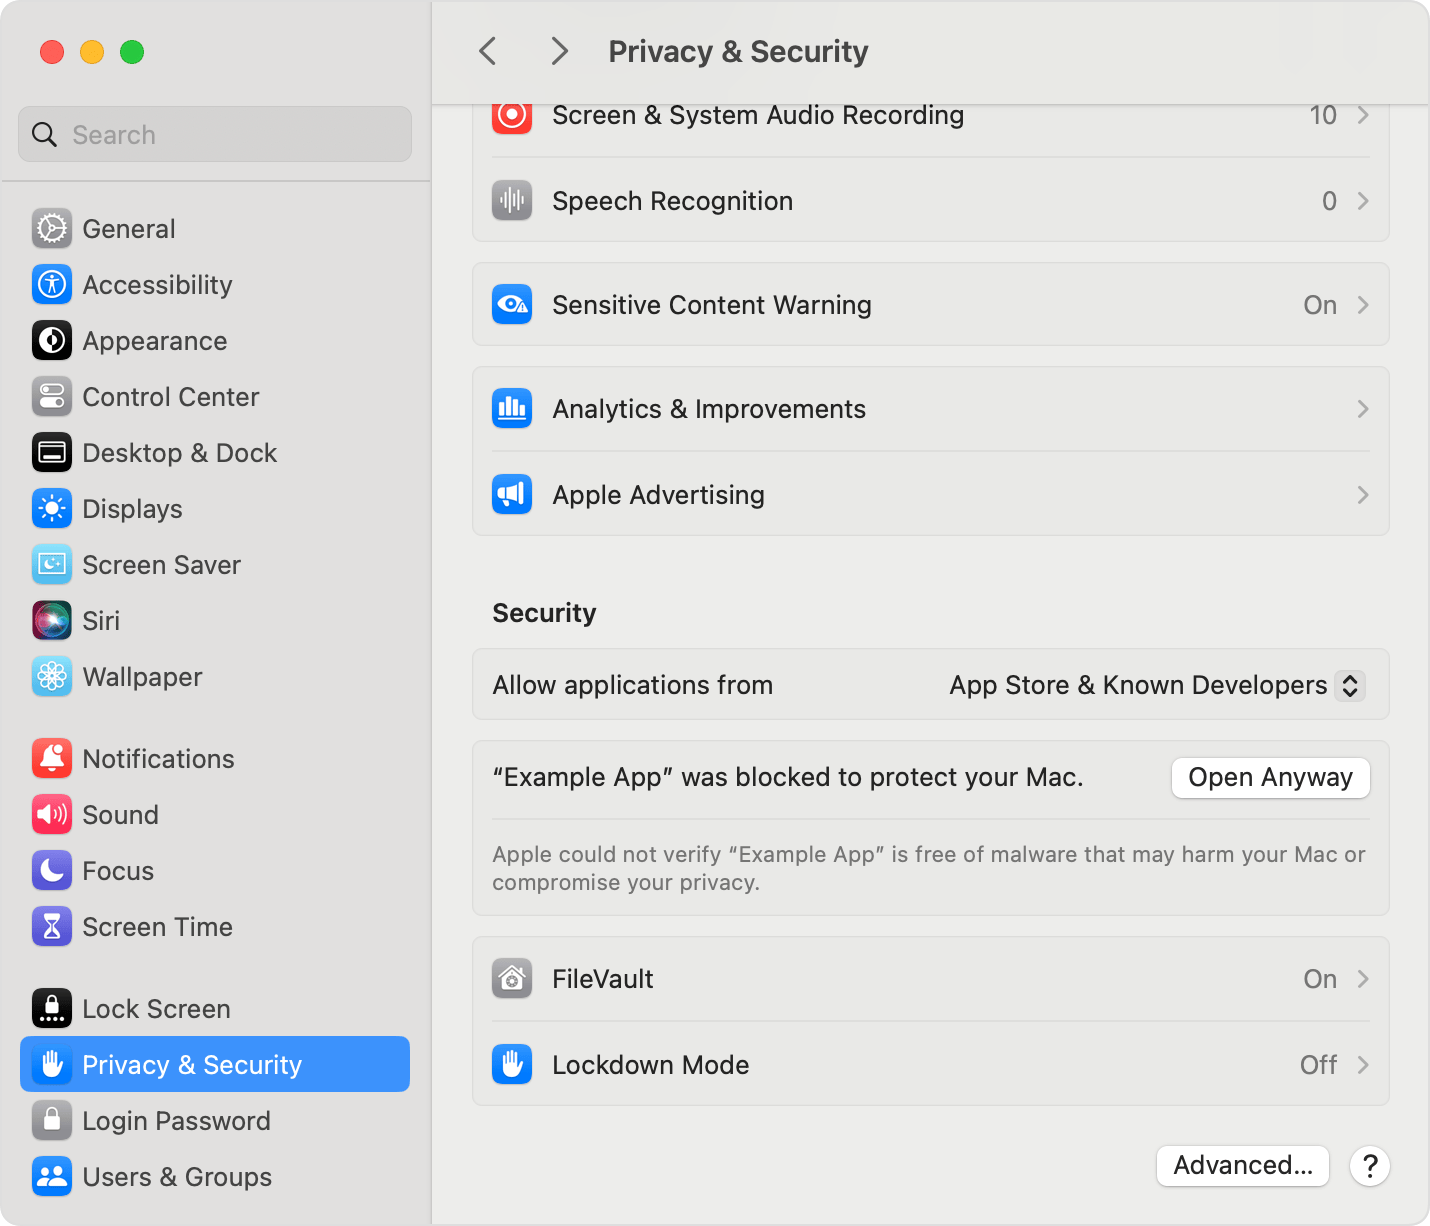
XProtectとmacOS組み込みの保護
現在のXProtectのステータス
最新バージョン: 5325 (2025年12月)
最近追加されたシグネチャ:
- MACOS.SOMA.DEENA
- MACOS.SOMA.DEPEA
- MACOS.SOMA.DETRA
- MACOS.SOMA.DELEA (Soma/Amosファミリー)
- MACOS.ODYSSEY.DEENA (Odysseyファミリー)
XProtectが更新されていることを確認する
- システム設定 > 一般 > ソフトウェアアップデートを開く
- 自動アップデートの横にある情報ボタン (i) をクリックする
- **「セキュリティ対応とシステムファイルをインストール」**が有効であることを確認する
ターミナルでの確認:
# XProtectのバージョンを確認
system_profiler SPInstallHistoryDataType | grep -A 5 "XProtect"

# または直接確認
cat /Library/Apple/System/Library/CoreServices/XProtect.bundle/Contents/Info.plist | grep -A 1 "CFBundleShortVersionString"
XProtectの限界
XProtectは不可欠な保護を提供しますが、限界もあります:
- シグネチャベース: 既知のマルウェアしか検出できない
- 更新のタイムラグ: シグネチャが追加される前に新しいマルウェアが拡散する可能性がある
- 振る舞い分析なし: ゼロデイ脅威を検出できない
- 限定的な範囲: 既知の脅威ファミリーに焦点を当てている
XProtect Remediator
macOSにはXProtect Remediatorが含まれており、既知のマルウェアをスキャンして削除するために定期的に実行されます:
Remediatorのステータスを確認:
# Remediatorモジュールのリスト表示
ls /Library/Apple/System/Library/CoreServices/XProtect.app/Contents/MacOS/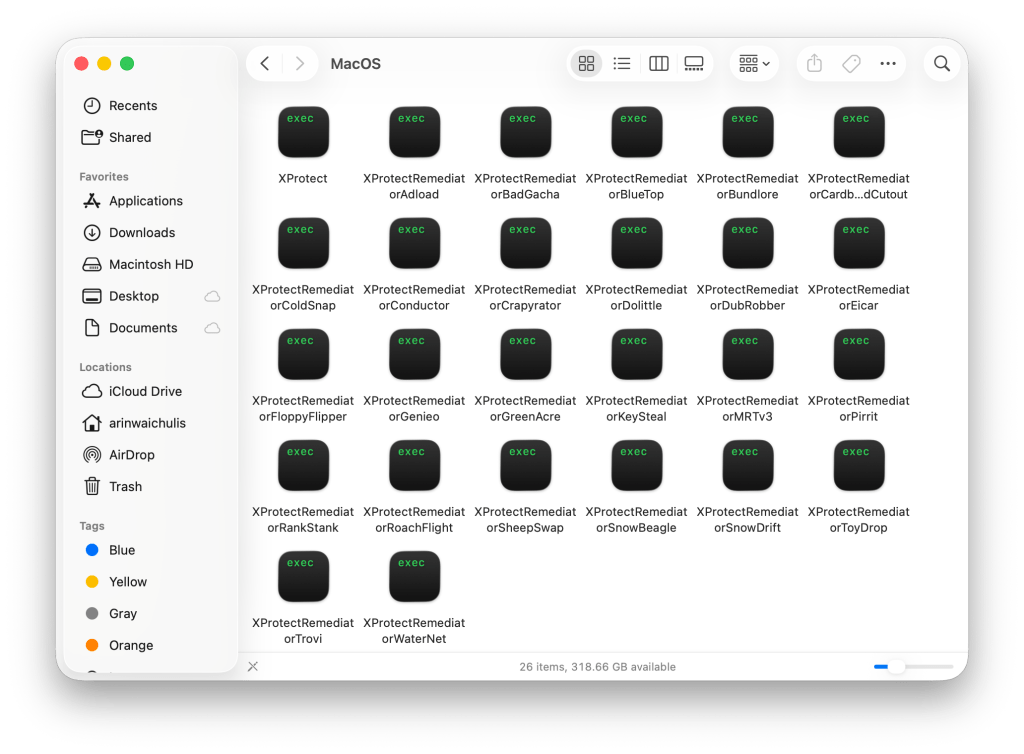
包括的な保護戦略
レイヤー1:システムの要塞化
FileVaultを有効にする:
システム設定 > プライバシーとセキュリティ > FileVault > オンにするFileVaultはディスク全体を暗号化し、Macが盗まれた場合にデータを保護します。
ファイアウォールを有効にする:
システム設定 > ネットワーク > ファイアウォール > オンにするGatekeeperの設定:
システム設定 > プライバシーとセキュリティ > セキュリティ:
- 最大限のセキュリティには「App Store」
- バランスを取るには「App Storeと確認済みの開発者」
レイヤー2:ブラウザのセキュリティ
Safariの設定:
Safari > 設定 > プライバシー:
- 「サイト越えトラッキングを防ぐ」を有効にする
- 「トラッカーからIPアドレスを非表示」を有効にする
- 「すべてのクッキーをブロック」(厳格)または「訪問したWebサイトから許可」を有効にする
拡張機能の管理:
- 未使用の拡張機能を削除する
- 公式ストアからのみインストールする
- 拡張機能の権限を検証する
- 四半期ごとに拡張機能を見直す
レイヤー3:アプリケーションのセキュリティ
ダウンロードの検証:
- 公式ソースからのみダウンロードする
- 提供されている場合はチェックサムを検証する
- インストール前にコード署名を確認する
- 有料ソフトウェアの「クラック版」や「無料版」には疑いを持つ
アプリケーションの権限:
システム設定 > プライバシーとセキュリティ:
- 「フルディスクアクセス」を見直す
- 「アクセシビリティ」権限を見直す
- 不要なアプリケーション権限を削除する
レイヤー4:ネットワークセキュリティ
DNSセキュリティ: 安全なDNSプロバイダーの使用を検討してください:
- Cloudflare: 1.1.1.1
- Quad9: 9.9.9.9
- NextDNS: カスタムブロック
VPNの使用: 信頼できないネットワークでは、評判の良いVPNを使用してください。
レイヤー5:監視と検出
定期的なチェック:
# 不審なLaunch Agentを確認
ls -la ~/Library/LaunchAgents
ls -la /Library/LaunchAgents
ls -la /Library/LaunchDaemons

# 実行中のプロセスを確認
ps aux | grep -v "^root\|^_"

# ネットワーク接続を確認
lsof -i -n -P | grep ESTABLISHED
サードパーティのセキュリティツール: 評判の良いセキュリティソフトウェアを検討してください:
- Malwarebytes for Mac(検出と削除)
- Little Snitch(ネットワーク監視)
- BlockBlock(永続化の監視)
- KnockKnock(スタートアップ項目のスキャン)
インシデント対応:感染した場合
ステップ1:隔離
- インターネットから切断する(Wi-Fiオフ、イーサネットを抜く)
- どのアカウントにもログインしない
- パスワードを入力しない
ステップ2:評価
範囲を特定する:
- どのアプリケーション/ファイルが感染を引き起こしたか?
- 感染はいつ発生したか?
- どのアカウントが侵害された可能性があるか?
ステップ3:記録
何かを削除する前に:
- 不審なアクティビティをスクリーンショットに撮る
- ファイルパスと名前をメモする
- 出来事のタイムラインを記録する
ステップ4:削除
オプションA:標的型削除
- セーフモードで起動する
- Malwarebytesなどを実行する
- 特定された脅威を削除する
- ブラウザデータを消去する
- 再起動して監視する
オプションB:クリーンインストール(深刻な感染に推奨)
- 重要なデータを外付けドライブにバックアップする(ファイルのみ、アプリケーションは含めない)
- リカバリモードで起動する
- Macintosh HDを消去する
- macOSを再インストールする
- データを手動で復元する(バックアップからではなく)
- 公式ソースからアプリケーションを再インストールする
ステップ5:復旧
認証情報のローテーション:
- クリーンなデバイスからすべてのパスワードを変更する
- 可能な限りすべての場所で2FAを有効にする
- すべてのAPIトークンを無効化して再生成する
- OAuthの認証を見直して取り消す
金融監視:
- 暗号資産ウォレットを確認する
- 銀行やクレジットカードの明細を確認する
- 個人情報が漏洩した場合はクレジットフリーズ(信用情報の凍結)を検討する
ステップ6:防止
- このガイドの保護戦略を実行する
- 定期的なバックアップを維持する
- 新しい脅威に関する情報を常に入手する
エンタープライズセキュリティの考慮事項
IT管理者向け
MDMの推奨事項:
- MDM経由でGatekeeper設定を強制する
- EDR(Endpoint Detection and Response)を導入する
- 可能な場合はアプリケーションの許可リスト(Allowlisting)を実装する
- 未許可のアプリケーションを監視する
ユーザー教育:
- フィッシング詐欺への意識向上
- 安全なダウンロードの実践
- 不審なアクティビティの報告手順
インシデント対応計画:
- エスカレーション手順を定義する
- 連絡体制を確立する
- 重要なデータのオフラインバックアップを維持する
推奨されるエンタープライズツール
| カテゴリ | ツール | 目的 |
|---|---|---|
| EDR | CrowdStrike, SentinelOne | 脅威の検出と対応 |
| MDM | Jamf, Mosyle | デバイス管理 |
| SIEM | Splunk, Elastic | ログ分析 |
| メールセキュリティ | Proofpoint, Mimecast | フィッシング対策 |
情報収集
信頼できるセキュリティリソース
Appleセキュリティアップデート:
- Appleセキュリティアップデート
- セキュリティ通知メールを購読する
セキュリティニュース:
- Objective-See - Macに特化したセキュリティ研究
- BleepingComputer - 一般的なセキュリティニュース
- The Hacker News - セキュリティニュース
脅威インテリジェンス:
- VirusTotal - ファイル分析
- AlienVault OTX - 脅威インジケーター
セキュリティコミュニティ
- Reddit: r/macsysadmin, r/cybersecurity
- Slack: MacAdmins Slack
- Twitter/X: セキュリティ研究者をフォローする
今後の展望:何が予想されるか
新たな脅威
AI搭載マルウェア: SimpleStealthはおそらく始まりに過ぎません。以下が予想されます:
- より巧妙なAI生成コード
- セキュリティツールのさらなる回避
- 亜種のより迅速な生成
サプライチェーン攻撃: 開発者の標的化は続きます:
- 侵害された開発ツールの増加
- VSCode以外のIDE拡張機能攻撃
- 侵害されたパッケージマネージャー
macOS固有のエクスプロイト:
- Apple Siliconの脆弱性への関心の高まり
- TCC(Transparency, Consent, and Control)の回避
- カーネル拡張の代替機能の悪用
Appleの対応
期待される改善:
- 公証スキャンの強化
- XProtectアップデートの迅速化
- macOS Tahoe 26.3におけるバックグラウンドセキュリティの改善
- Gatekeeperのヒューリスティック分析の向上
結論:セキュリティはプロセスである
このガイドで扱った脅威(SimpleStealth、GlassWorm、および公証済みマルウェア)は、Macセキュリティの課題における新しい時代を象徴しています。Macが本質的に安全であると想定していた時代は終わりました。
重要なポイント:
- 公証だけを信用しない - マルウェアはAppleのチェックを通過することがあります
- すべてを検証する - 正当に見えるソフトウェアであっても、精査に値します
- 開発者は標的である - 開発ツールには細心の注意を払ってください
- AIがルールを変える - より巧妙で、急速に進化する脅威を予想してください
- 防御を層状にする - 単一の保護では十分ではありません
保護チェックリスト:
- XProtectが更新され、自動更新が有効になっている
- FileVault暗号化が有効になっている
- ファイアウォールが有効になっている
- Gatekeeperが適切に設定されている
- ブラウザ拡張機能が監査されている
- 開発ツールの拡張機能が検証されている
- 定期的なバックアップ戦略が整っている
- インシデント対応計画が準備できている
- セキュリティニュースの監視体制が確立されている
警戒を怠らず、常に最新の状態を保ち、セキュリティは目的地ではなく継続的なプロセスであることを忘れないでください。
macOSのセキュリティに関する詳細は、セキュリティ&プライバシー完全ガイドおよびmacOS Tahoe 26.2セキュリティアップデート分析をご覧ください。